
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LOLRMM — Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e accesso API per il threat hunting e la prevenzione. | Kitploit
Strumenti/GitHubGitHub/magicsword-io/lolrmm
Strumenti DifensiviGestione degli Indicatori di Compromissione (IOC)Feed e Aggregatori di MinacceThreat IntelligenceApprendimento e FormazioneRed TeamingRisposta agli IncidentiRisorse CurateAnalisi dei Log
GitHubmagicsword-io/lolrmm

LOLRMM

Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e accesso API per il threat hunting e la prevenzione.

406891322 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi RepositorySito web
Condividi

LOLRMM - Living Off the Land Remote Monitoring and Management 🖥️🔍

CI build RMM Tools

Benvenuti in LOLRMM (Living Off the Land Remote Monitoring and Management), un progetto guidato dalla community che fornisce un elenco curato di strumenti di Remote Monitoring and Management (RMM) e di accesso remoto che potrebbero potenzialmente essere abusati da attori malevoli. La nostra missione è aiutare i professionisti della sicurezza a rimanere informati su questi strumenti e sul loro potenziale uso improprio, fornendo alla community un catalogo che può essere utilizzato per il threat hunting, il rilevamento e la creazione di politiche di prevenzione.
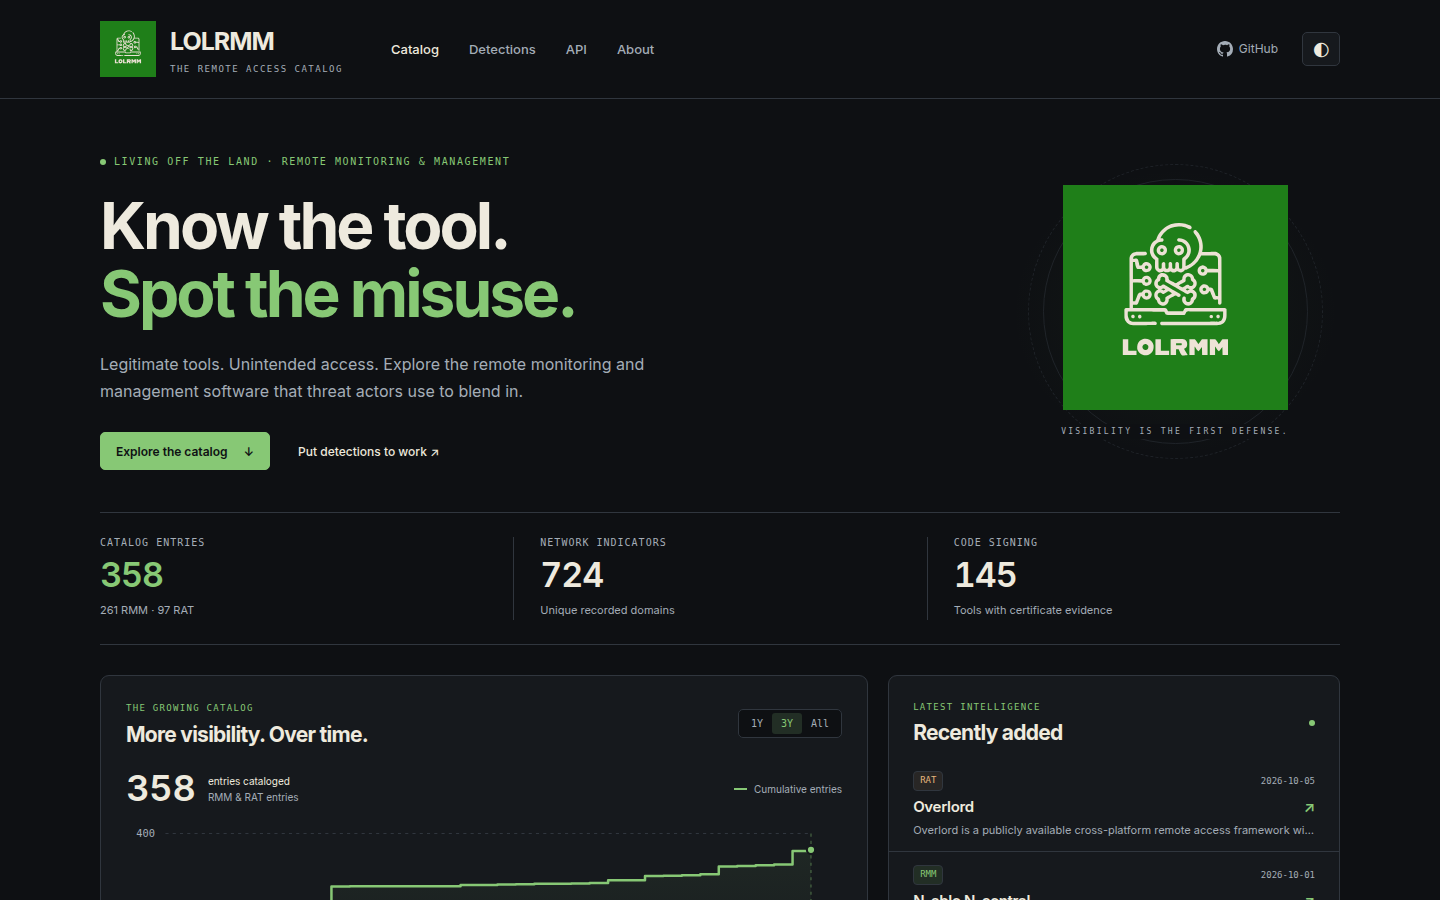
LOLRMM Homepage

🌟 Caratteristiche principali

  • Sito statico veloce basato su Astro su lolrmm.io – sfoglia il catalogo, filtra per piattaforma, cerca per nome/dominio/artefatto ed esplora i dettagli degli strumenti. Il contenuto del catalogo è renderizzato come HTML statico; la ricerca interattiva e i filtri utilizzano JavaScript
  • Istantanea del catalogo (2026-10-06): 358 voci classificate come 261 RMM e 97 RAT, 724 pattern di dominio distinti registrati e 145 strumenti con evidenze di certificato. Consulta il sito live per i totali aggiornati; la sola classificazione nel catalogo non stabilisce un uso malevolo
  • Grafico di crescita cumulativa che mostra l'espansione del catalogo nel tempo
  • Record sorgente YAML strutturati che descrivono i dettagli chiave di ciascuno strumento:
    • Nome dello strumento, descrizione, autore e timestamp
    • Dettagli tecnici (sito web, metadati PE, privilegi richiesti, ecc.)
    • Sistemi operativi supportati e capacità
    • Vulnerabilità note e percorsi di installazione
    • Artefatti lasciati su disco, nei log degli eventi, nel registro o sulla rete
    • Metodi di rilevamento (incluse regole Sigma, Splunk, Defender e Sysmon)
    • Riferimenti e ringraziamenti
  • API JSON e CSV per l'accesso programmatico – recupera il catalogo completo, i domini di rete o i singoli record degli strumenti senza necessità di chiave API
  • Guida individuabile dagli LLM su lolrmm.io/llms.txt per assistenti AI e automazione della ricerca
  • Rilevamenti Sigma generati in detections/ con indicatori di processo e DNS derivati automaticamente dalle voci del catalogo

🚀 Per iniziare

Per iniziare a lavorare con LOLRMM:

  1. Sfoglia il catalogo su lolrmm.io – esplora per piattaforma, filtra per tipo di strumento o cerca artefatti specifici
  2. Clona il repository per lavorare direttamente con i record sorgente YAML
  3. Recupera tramite API per integrare i dati del catalogo nei tuoi flussi di lavoro di threat hunting e rilevamento

Utilizzo dell'API

Recupera il catalogo completo in formato JSON o CSV (nessuna chiave API richiesta):

# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json

Consulta lolrmm.io/api/ per la documentazione completa dell'API e feed aggiuntivi.

Supporto 📞

Utilizza il GitHub issue tracker per segnalare bug o richiedere funzionalità.

🤝 Contribuire e creare PR

Rimani coinvolto nella community di LOLRMM controllando regolarmente gli aggiornamenti e contribuendo al progetto. Il tuo coinvolgimento aiuterà a garantire che il progetto rimanga aggiornato e ancora più prezioso per gli altri.

Se desideri contribuire, segui questi passaggi:

  1. Fai un fork del repository
  2. Crea un nuovo branch per le tue modifiche
  3. Apporta le tue modifiche e committale nel tuo branch
  4. Esegui il push delle modifiche sul tuo fork
  5. Apri una Pull Request (PR) contro il repository upstream

Per istruzioni più dettagliate, consulta il file CONTRIBUTING.md (se disponibile). Per creare un nuovo file YAML per uno strumento RMM, utilizza i template YAML forniti nella directory yaml.

🚨 Rilevamento Sigma

LOLRMM fornisce regole di rilevamento Sigma per aiutarti a individuare efficacemente potenziali minacce legate agli strumenti RMM. Per esplorare queste regole in dettaglio, vai alla directory detections/sigma/.

Buona caccia! 🕵️‍♂️

🏗️ Build e test in locale

Requisiti

  • Python 3.12+ (PyYAML, o l'ambiente Poetry esistente)
  • Node.js 22.19+

Il sito web ora utilizza Astro. Dalla root del repository:

python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev

Visita http://localhost:4321. I comandi dev/build rigenerano automaticamente i dati e le esportazioni di rilevamento da /yaml. Per compilare e verificare il sito web statico:

npm run check
npm run build
npx playwright install chromium
npm test

L'output viene scritto in website/dist/. Consulta website/README.md per le route dei dati, la metodologia dei grafici, la configurazione dell'analytics e i dettagli di deployment.

Unisciti a noi nella nostra missione di creare un ambiente digitale più sicuro e protetto per le organizzazioni di tutto il mondo. Con LOLRMM al tuo fianco, sarai ben equipaggiato per comprendere e affrontare i potenziali rischi associati agli strumenti RMM nel panorama informatico in continua evoluzione.

🤖 GitHub Actions

Scopo

I file di workflow GitHub nella directory .github/workflows automatizzano varie attività e processi per l'integrazione continua, la distribuzione continua e altre attività di manutenzione del progetto. Questi file di workflow sfruttano GitHub Actions per eseguire passaggi predefiniti in base a trigger specifici come push di codice, pull request o intervalli pianificati.

Obiettivi chiave

  • Automatizzare i test: garantire che tutte le modifiche al codice superino i test necessari prima del merge nel branch principale.
  • Integrazione continua: compilare e validare automaticamente il progetto in diversi ambienti e configurazioni.
  • Controlli di qualità del codice: eseguire strumenti di analisi statica per mantenere la qualità del codice e l'aderenza agli standard di codifica.
  • Deployment: gestire il processo di distribuzione verso vari ambienti, garantendo rilasci fluidi e affidabili.
  • Aggiornamento dei badge: aggiornare automaticamente i badge del progetto per riflettere lo stato corrente, come il numero di Remote Monitoring and Management (RMM)

Configurazione del bot per i dati generati

Il workflow dei dati generati utilizza una GitHub App con ambito repository per aprire o aggiornare le PR automation/generated-data. Imposta la variabile del repository GENERATED_DATA_APP_CLIENT_ID e il secret di Actions GENERATED_DATA_APP_PRIVATE_KEY per quell'app. La sua installazione necessita dei permessi di scrittura Contents e Pull requests per questo repository.

Il token dell'app consente alle PR dei dati generati di avviare automaticamente la CI. Tali PR passano comunque attraverso la normale revisione e le protezioni dei branch. Pages compila i dati del catalogo aggiornati in modo indipendente quando le modifiche raggiungono main.

Scarica lo strumento