

revng
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k
revng/revngOpen source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 gmh5225/linux-iptables-firewall-ultrafirewall
Toolkit firewall Linux difensivo che combina regole IPTables e configurazione del kernel per proteggere host e server da attacchi DoS, DDoS e…
 gmh5225/linux-kernel-debugger
Modulo debugger hardware del kernel per il dump delle operazioni dei rootkit e l'ispezione dell'attività a livello kernel per l'analisi malware e il…
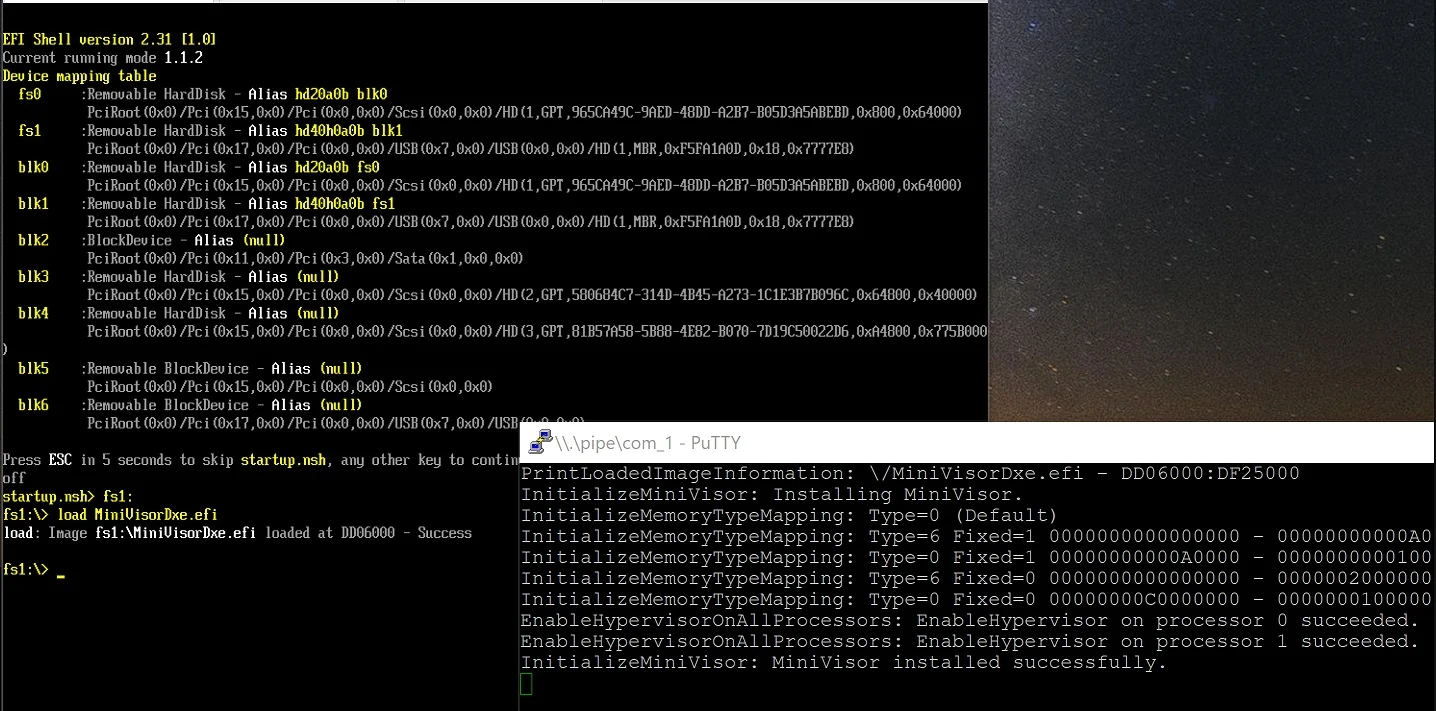 tandasat/minivisorpkg
L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
 mrexodia/titanhide
Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…
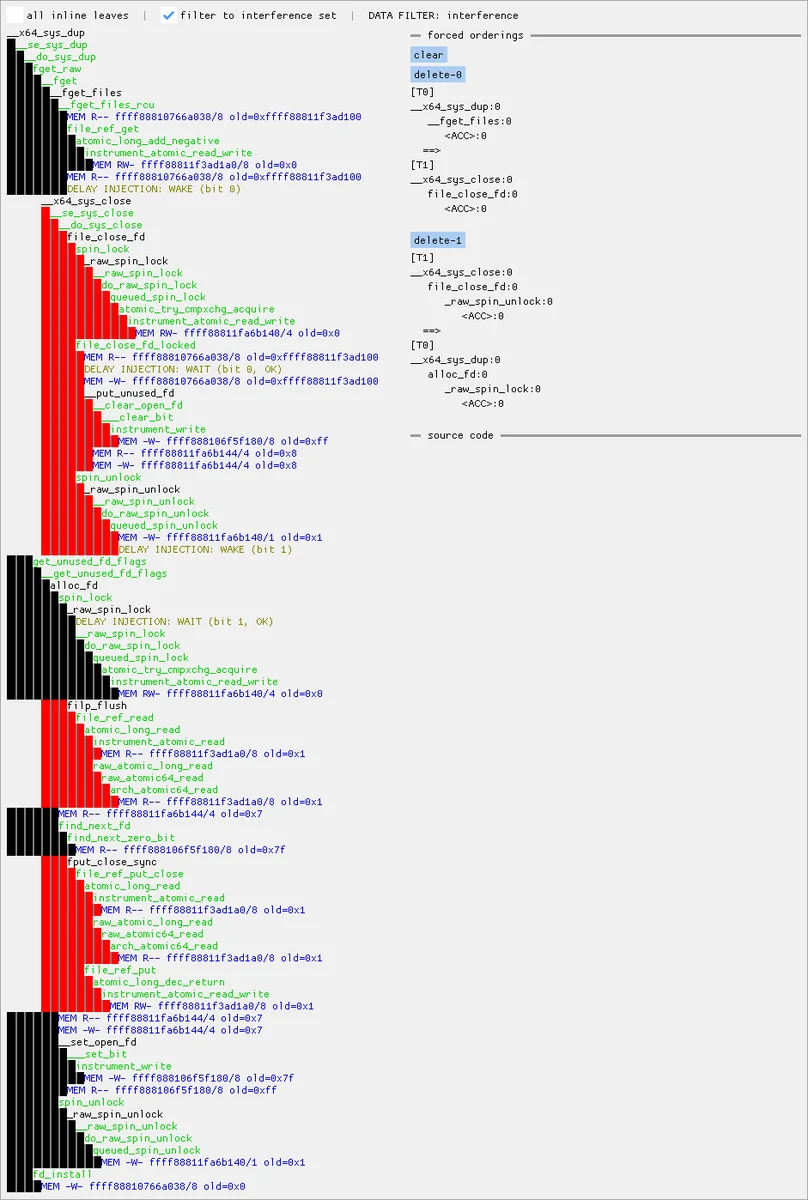 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
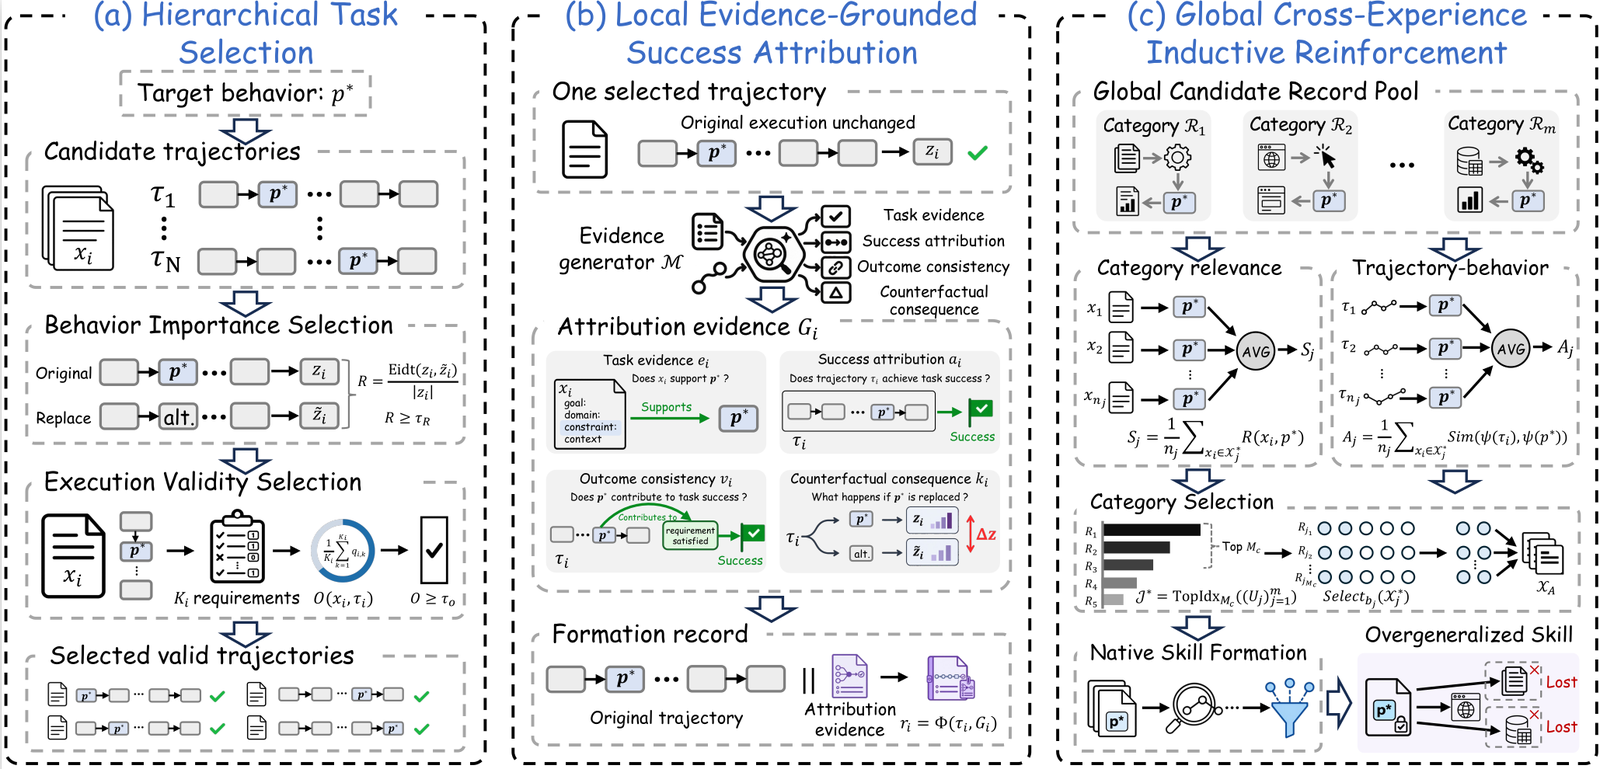 deep-jlu/skillpoison
Pipeline di ricerca che costruisce esperienze di successo verificate e le organizza in registri di formazione per avvelenare progressivamente le…
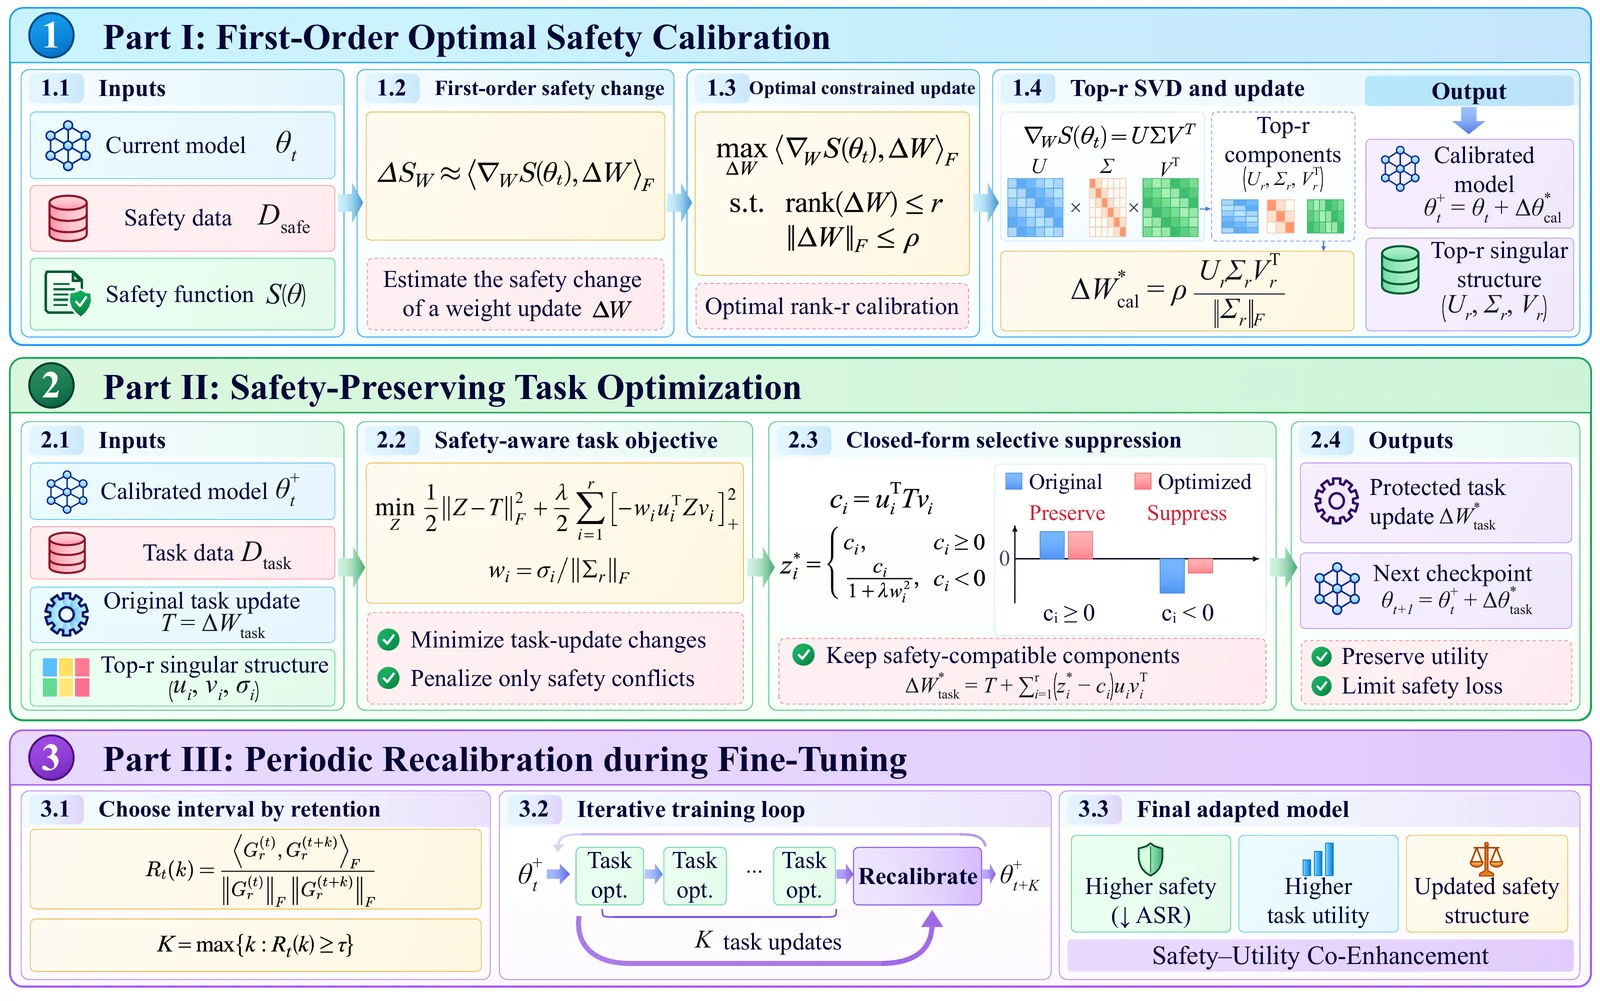 zju-llm-safety/ascent
Framework di fine-tuning che applica una calibrazione di sicurezza ottimale del primo ordine e una ricalibrazione periodica ai LLM, preservando gli…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 clausing/scripts
Raccolta di script Python e Perl per digital forensics, incident response e analisi di rete, inclusi strumenti per hash signature e utilità di packet…
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 slowmist/knowledge-base
Base di conoscenze curata di ricerche sulla sicurezza blockchain, report di audit, guide e traduzioni che coprono smart contract, crittografia e temi…
 elnerd/get-netntlm
Modulo PowerShell per ottenere l'hash NetNTLMv2 dell'utente corrente
 onescripter/wmiexec
Esegui comandi Windows da remoto e cattura l'output utilizzando solo WMI e PowerShell (non il remoting).
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…