
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
repeat-strike — Estensione di Burp Suite che utilizza regole di attacco regex generate dall'IA per rilevare vulnerabilità IDOR e di controllo degli accessi, quindi analizza la cronologia del proxy per trovare problemi simili su larga scala. | Kitploit
Strumenti/GitHubGitHub/hackvertor/repeat-strike
Scanner di Vulnerabilità WebAnalisi delle VulnerabilitàProxy Web e IntercettazioneSfruttamento di Applicazioni WebTest di Sicurezza delle APIRaccolta InformazioniSicurezza WebPenetration Testing
Sicurezza dell'IA
GitHubhackvertor/repeat-strike

repeat-strike

Estensione di Burp Suite che utilizza regole di attacco regex generate dall'IA per rilevare vulnerabilità IDOR e di controllo degli accessi, quindi analizza la cronologia del proxy per trovare problemi simili su larga scala.

Vedi Repository
424411 anno faRevisionato da Kitploit
Condividi

Repeater Strike logo

Repeater Strike

Repeater Strike è uno strumento basato sull'IA che aiuta a scoprire vulnerabilità IDOR e altre vulnerabilità analizzando le tue richieste Repeater. Genera automaticamente espressioni regolari mirate in base alle richieste e alle risposte che stai testando. Una volta rilevata una vulnerabilità, queste regex vengono applicate alla cronologia del proxy per identificare rapidamente problemi simili in tutto il tuo traffico, aiutandoti a scalare i risultati e risparmiare tempo.
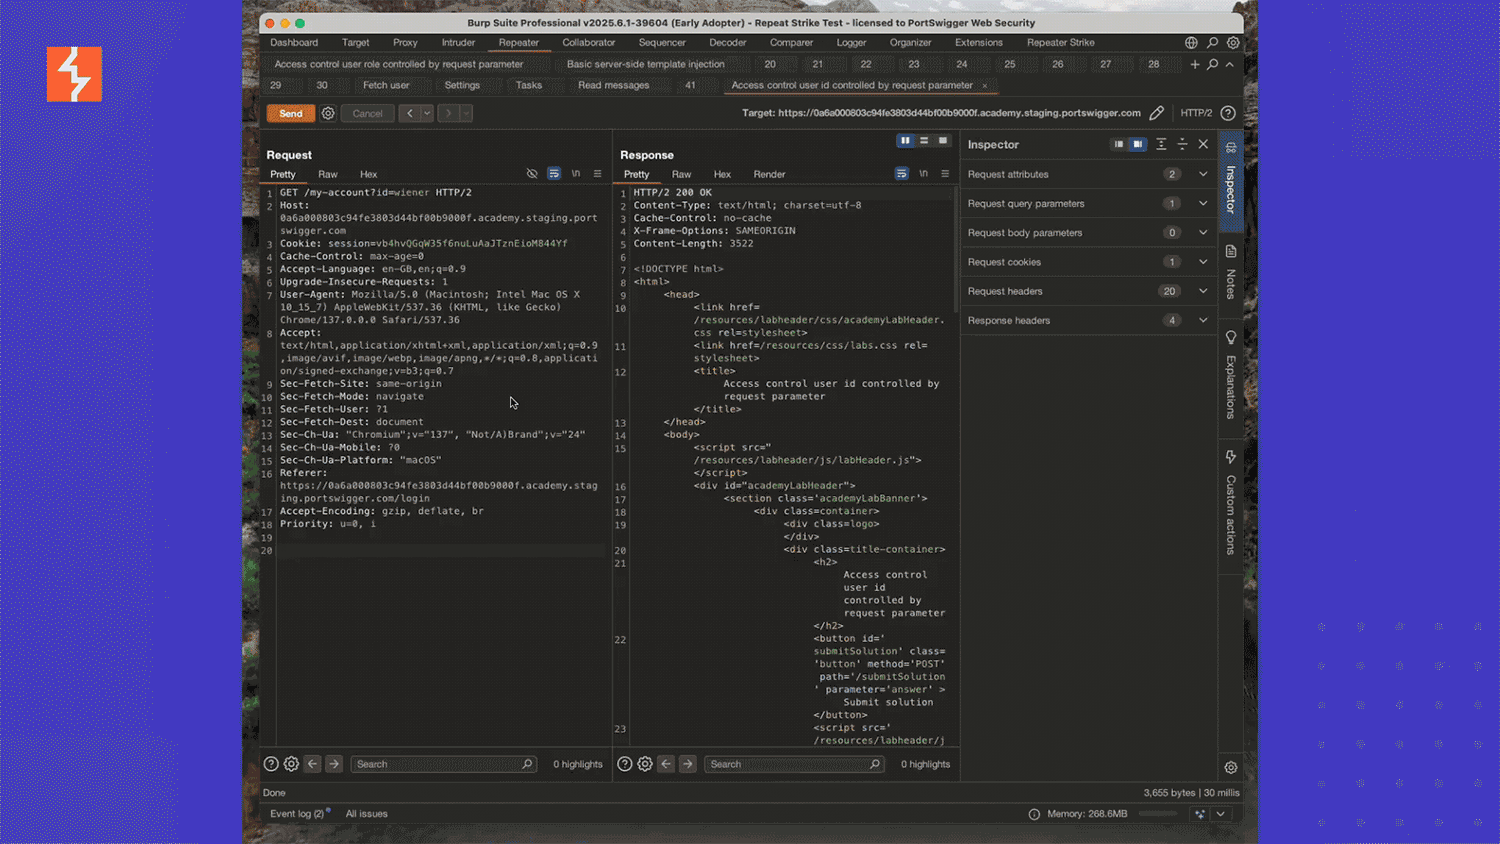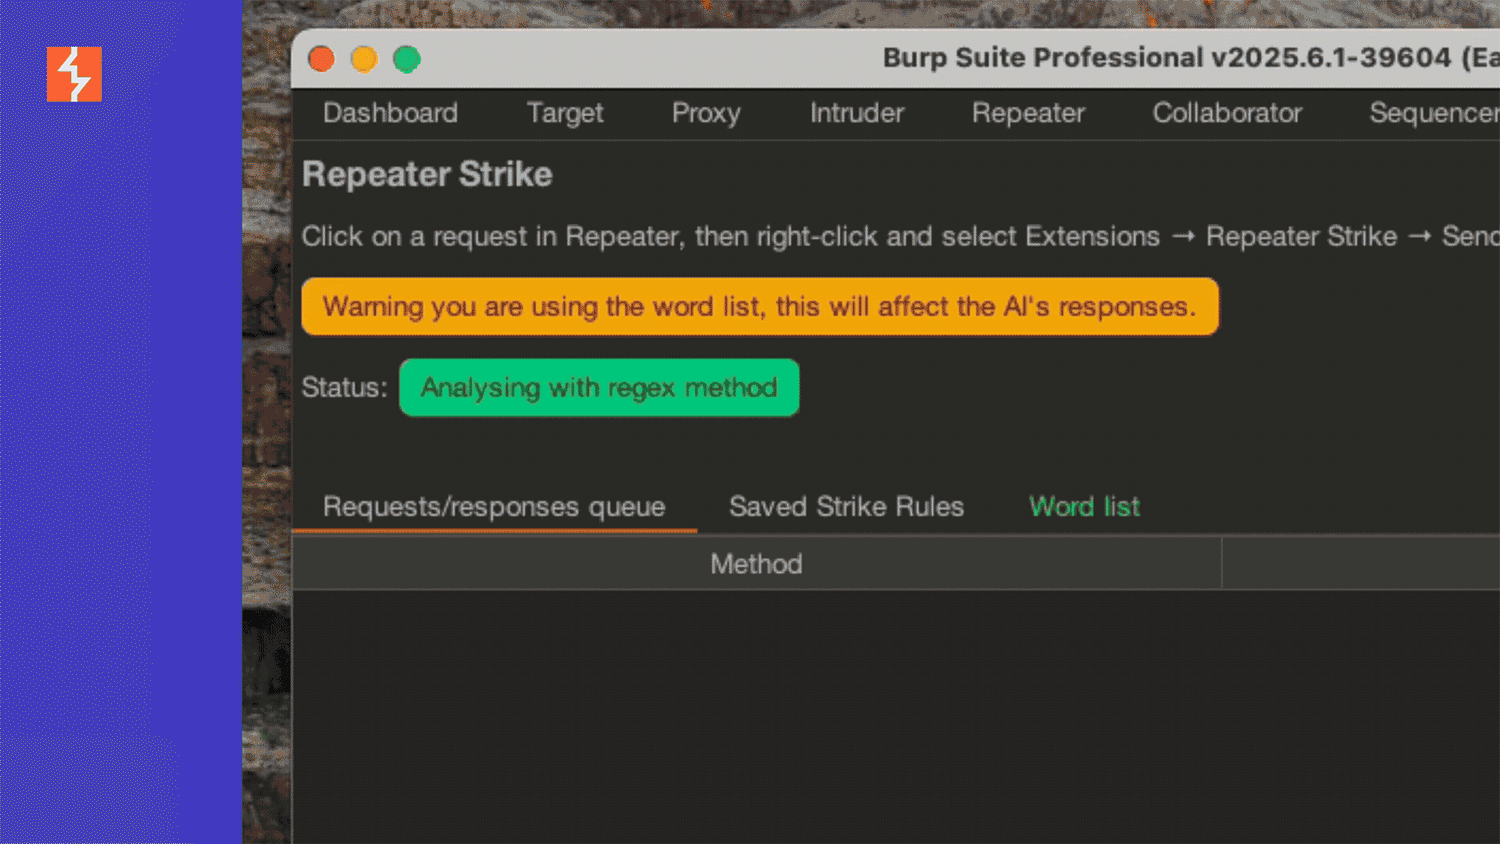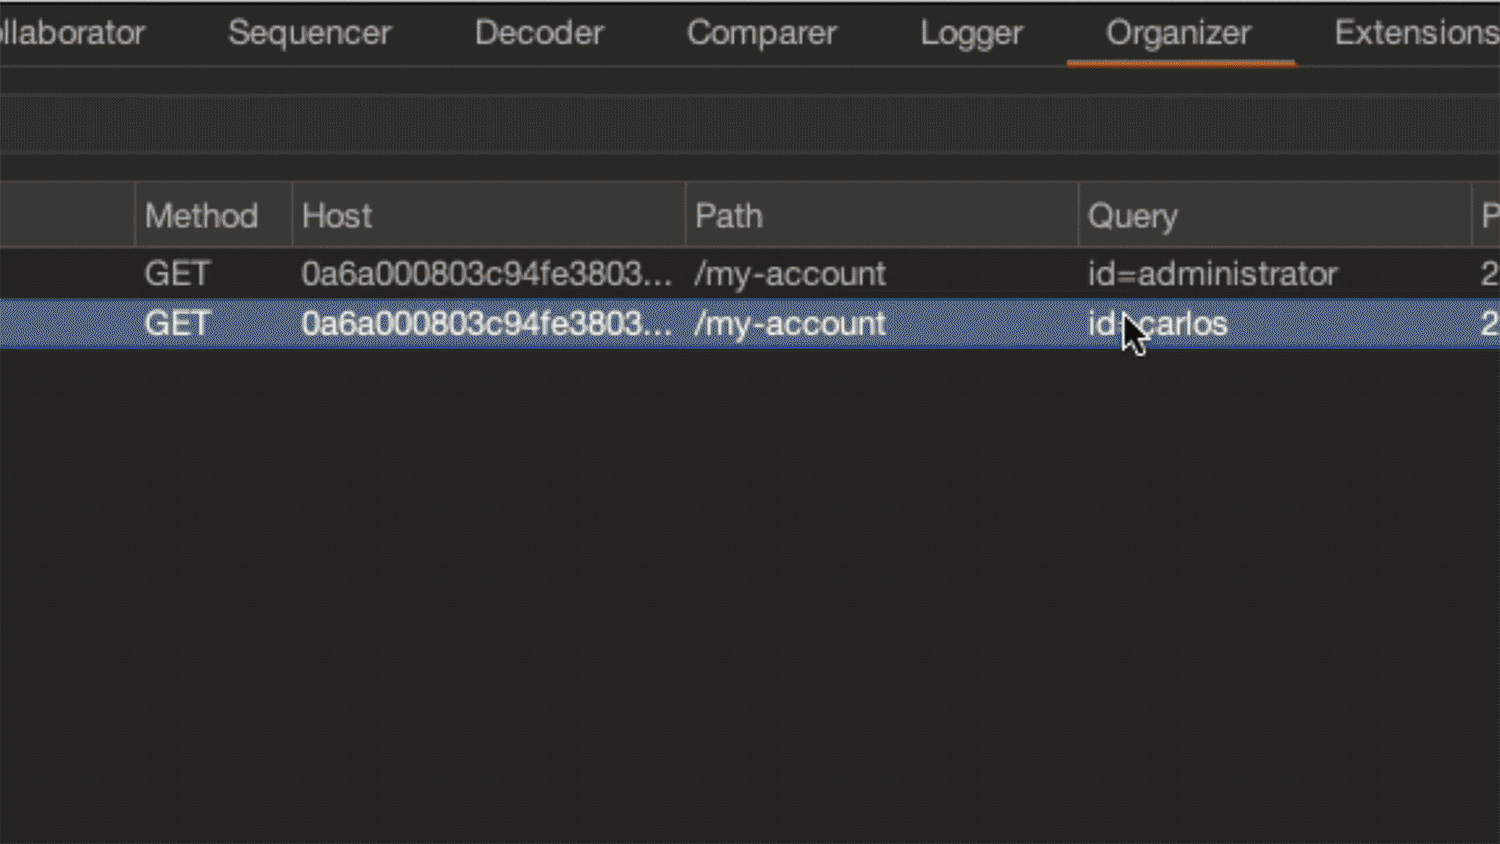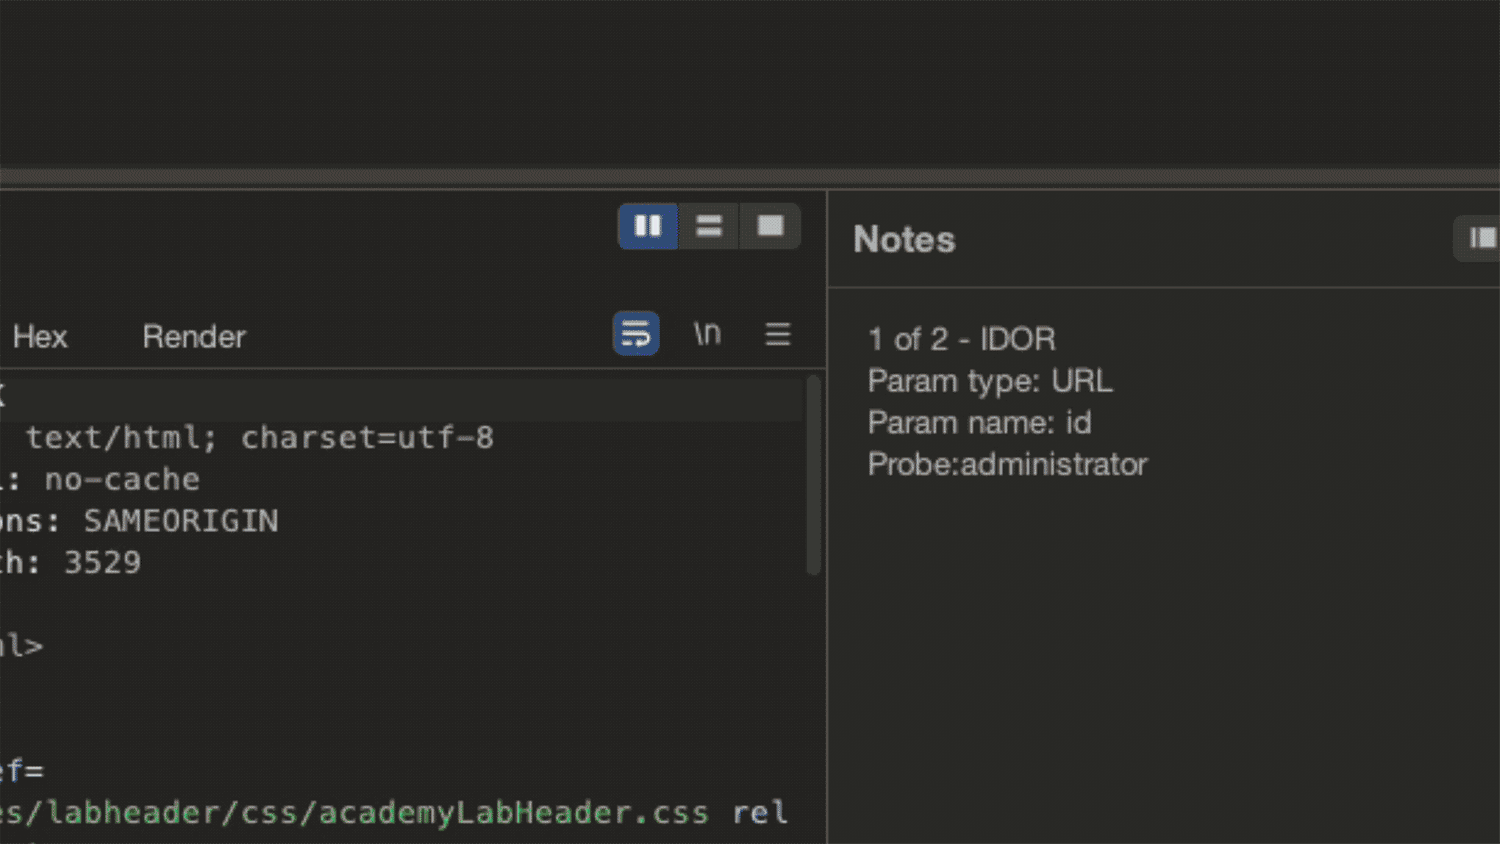
Repeater Strike Demo

Istruzioni per l'installazione

In Burp Suite Professional, vai su Extensions->BApp store e cerca Repeater Strike. Clicca il pulsante di installazione, poi vai alla scheda installed, seleziona Repeater Strike e spunta la casella "Use AI" nella scheda Extension.
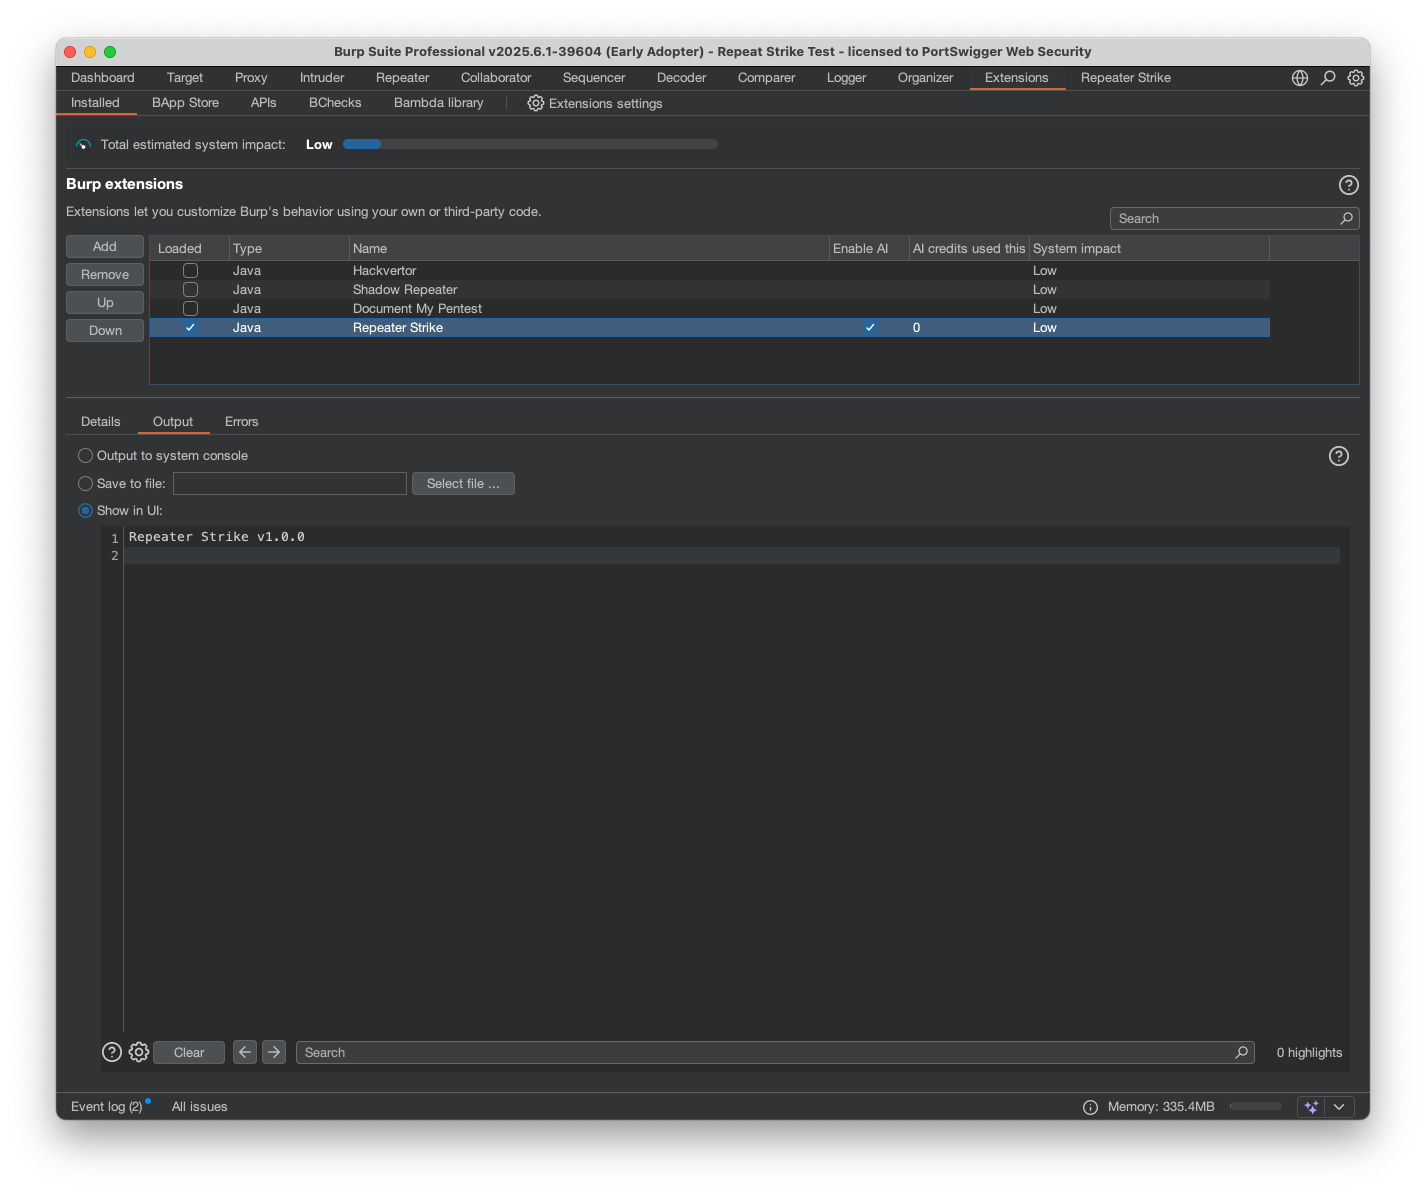
Installation screen

Come si usa

In Repeater identifica il target che vuoi testare. Puoi usare questo Academy Lab come caso di test: Academy Lab

  1. Apri l'Academy lab nel browser di Burp e accedi usando le credenziali fornite.
  2. Prendi nota dell'API key e invia la richiesta a Repeater tramite il proxy.
  3. In Repeater, effettua una richiesta all'host, poi clicca con il tasto destro → Extensions → Repeater Strike → Send to Repeater Strike.
  4. Nella scheda Repeater Strike, apri la sotto-scheda Word list e clicca Populate with default word list.
  5. Passa alla sotto-scheda Requests/Responses queue e clicca Generate Strike Rule.
  6. Scegli Using AI Regex; se ha successo, salva la Strike Rule e questa analizzerà la cronologia del proxy.

Modifica le Strike Rules salvate nella scheda "Saved Strike Rules" e analizza la cronologia del proxy in qualsiasi momento usando il pulsante "Run Strike rule on proxy history".

Impostazioni

Configura Repeater Strike in Extension tab → Extensions settings → Repeater Strike. Qui puoi impostare i limiti di scansione dei dati del proxy, i limiti di richieste/risposte/immagini e abilitare le Strike Rules automatiche e la scansione della cronologia del proxy quando invii richieste Repeater.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





