
pentx-vapt-skill
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
reconnaissancevulnerability-scannersport-scanning+6
2
yashas-13/pentx-vapt-skillOpen-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
 owasp/browser-security-project
Community-driven project providing guidance and resources to improve browser security, including best practices and educational materials for…
 htrxuan/hdwebmobile-photo-video-reviews
Plugin WooCommerce: recensioni prodotto con foto e video, che chiude alla radice la classe di vulnerabilità di upload non autenticato di…
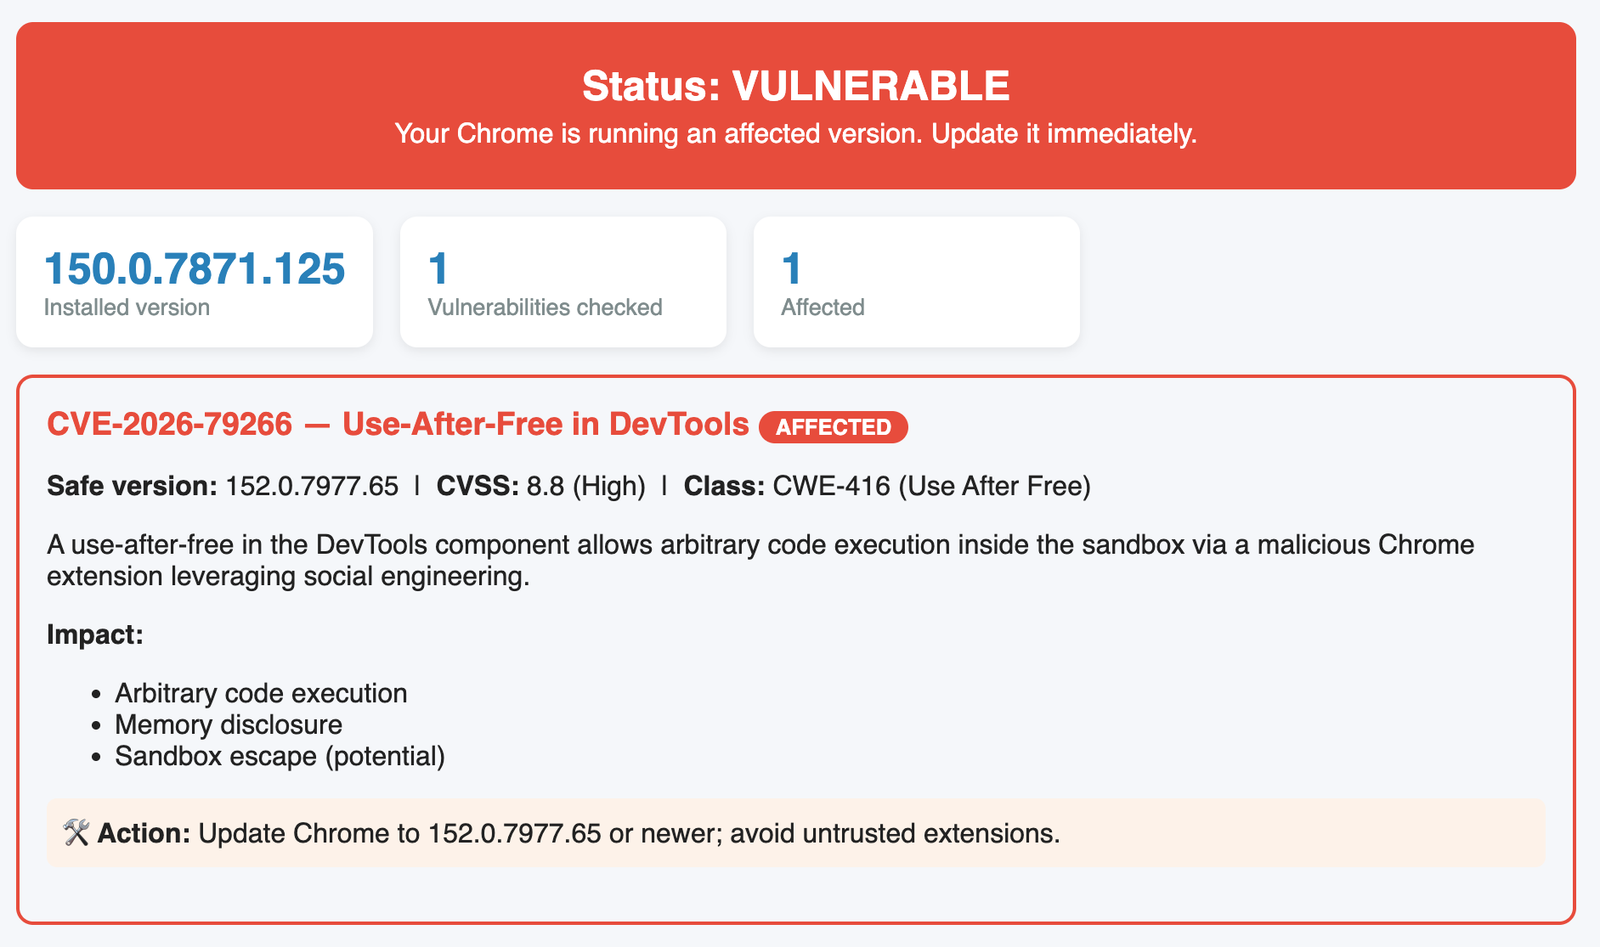 virologi-info/chrome-vuln-scanner
Controlla CVE-2026-79266. Un use-after-free nel componente DevTools consente l'esecuzione di codice arbitrario all'interno della sandbox tramite…
 shizuku198411/cve-2026-0300
Strumento di rilevamento non distruttivo per valutare le superfici del portale di autenticazione User-ID di PAN-OS correlate a CVE-2026-0300,…
 qassam-315/cve-2026-23918-elite-auditor
Script di ricognizione elite per l'audit dello stack HTTP/2 di Apache contro la corruzione della memoria (CVE-2026-23918). Include forzatura del…
 hackervlogofficial/cve-2026-23918
Questo è uno strumento proattivo per l'audit di sicurezza. Per il tuo repository GitHub, vorrai una descrizione che ne evidenzi la sicurezza (non…
 3ele-projects/cve-2026-39440-funnelforms-fix
Plugin WordPress drop-in che blocca il gestore Demo Import vulnerabile in FunnelForms Pro per mitigare l'esecuzione remota di codice (CVE-2026-39440).
 y-security/ylog4j
PortSwigger Burp Plugin per Log4j (CVE-2021-44228)
 vulnerable-apps/log4shell-honeypot
Applicazione Java vulnerabile alla vulnerabilità CVE-2021-44228 (nota anche come log4shell)
 shalevo13/se7enslip
Uno scanner e tester della CVE-2025-11001 di 7-zip
 sdogancesur/log4j_github_repository
Questo lavoro include strumenti di test e miglioramento per CVE-2021-44228 (log4j).
 robrankin/cve-2021-44228-waf-tests
Testare la protezione WAF contro CVE-2021-44228 Log4Shell
 rav1010/cve-2026-27636
Strumento passivo di ricognizione e fingerprinting per rilevare distribuzioni FreeScout e analizzare l'esposizione legata a CVE-2026-28289, aiutando…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scansiona le applicazioni per la vulnerabilità Log4Shell (CVE-2021-44228) per identificare i sistemi a rischio di esecuzione remota di codice.
 manishkanyal/log4j-scanner
Uno scanner di vulnerabilità Log4j viene utilizzato per identificare le CVE-2021-44228 e CVE_2021_45046
 jrocia/search-log4jvuln-appscanstd
Questo script Pwsh esegue scansioni AppScan Standard contro un elenco di siti web (URLs.txt) verificando la vulnerabilità Log4J (CVE-2021-44228).
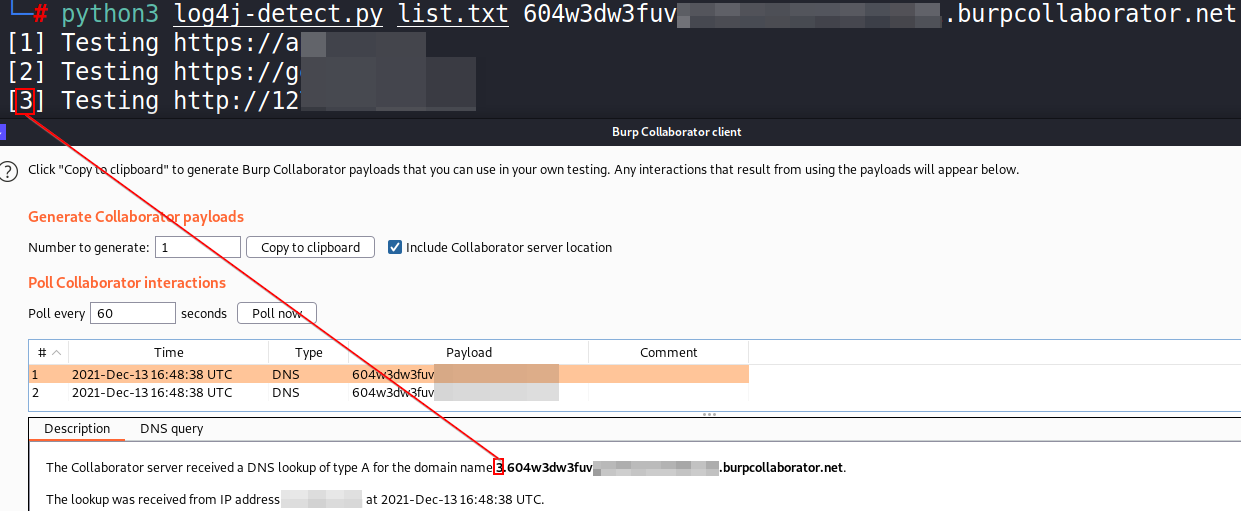 hassaanahmad813/log4j
Scanner multithread in Python che rileva Log4Shell (CVE-2021-44228) inviando richieste HTTP appositamente costruite con payload JNDI e monitorando i…