Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
chrome-vuln-scanner — Controlla CVE-2026-79266. Un use-after-free nel componente DevTools consente l'esecuzione di codice arbitrario all'interno della sandbox tramite un'estensione Chrome dannosa che sfrutta l'ingegneria sociale. | Kitploit
Strumenti/GitHubGitHub/virologi-info/chrome-vuln-scanner
Strumenti DifensiviAnalisi StaticaScanner di VulnerabilitàSicurezza WebApprendimento e Formazione
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

Controlla CVE-2026-79266. Un use-after-free nel componente DevTools consente l'esecuzione di codice arbitrario all'interno della sandbox tramite un'estensione Chrome dannosa che sfrutta l'ingegneria sociale.

Condividi
Vedi Repository
452 mesi faNon ancora revisionato

Scanner di Vulnerabilità di Chrome

Uno strumento difensivo leggero e senza dipendenze che verifica la versione di Google Chrome installata rispetto a vulnerabilità note e genera un report HTML visivo di facile comprensione.

Uno strumento difensivo leggero per verificare la versione di Google Chrome rispetto a vulnerabilità note, generando poi un report HTML visivo di facile comprensione.

Caratteristiche

  • Rilevamento automatico della versione di Chrome su macOS (oppure passala con --version)
  • Verifica rispetto a CVE note (database di vulnerabilità estensibile)
  • Report HTML visivo con un chiaro dashboard di stato VULNERABILE / SICURO
  • Visualizzazione educativa di Use-After-Free (CWE-416) — diagramma concettuale della memoria
  • Output JSON per CI / analisi approfondite
  • Bilingue — versione indonesiana (chrome-vuln-checker.py) e inglese (chrome-vuln-checker-en.py)

Utilizzo

# Rileva automaticamente la versione di Chrome e genera un report HTML (inglese)
python3 chrome-vuln-checker-en.py --html report_en.html

# Versione indonesiana
python3 chrome-vuln-checker.py --html report.html

# Passa la versione manualmente + salva JSON
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# Output solo sul terminale
python3 chrome-vuln-checker-en.py

Esempio di report (screenshot)
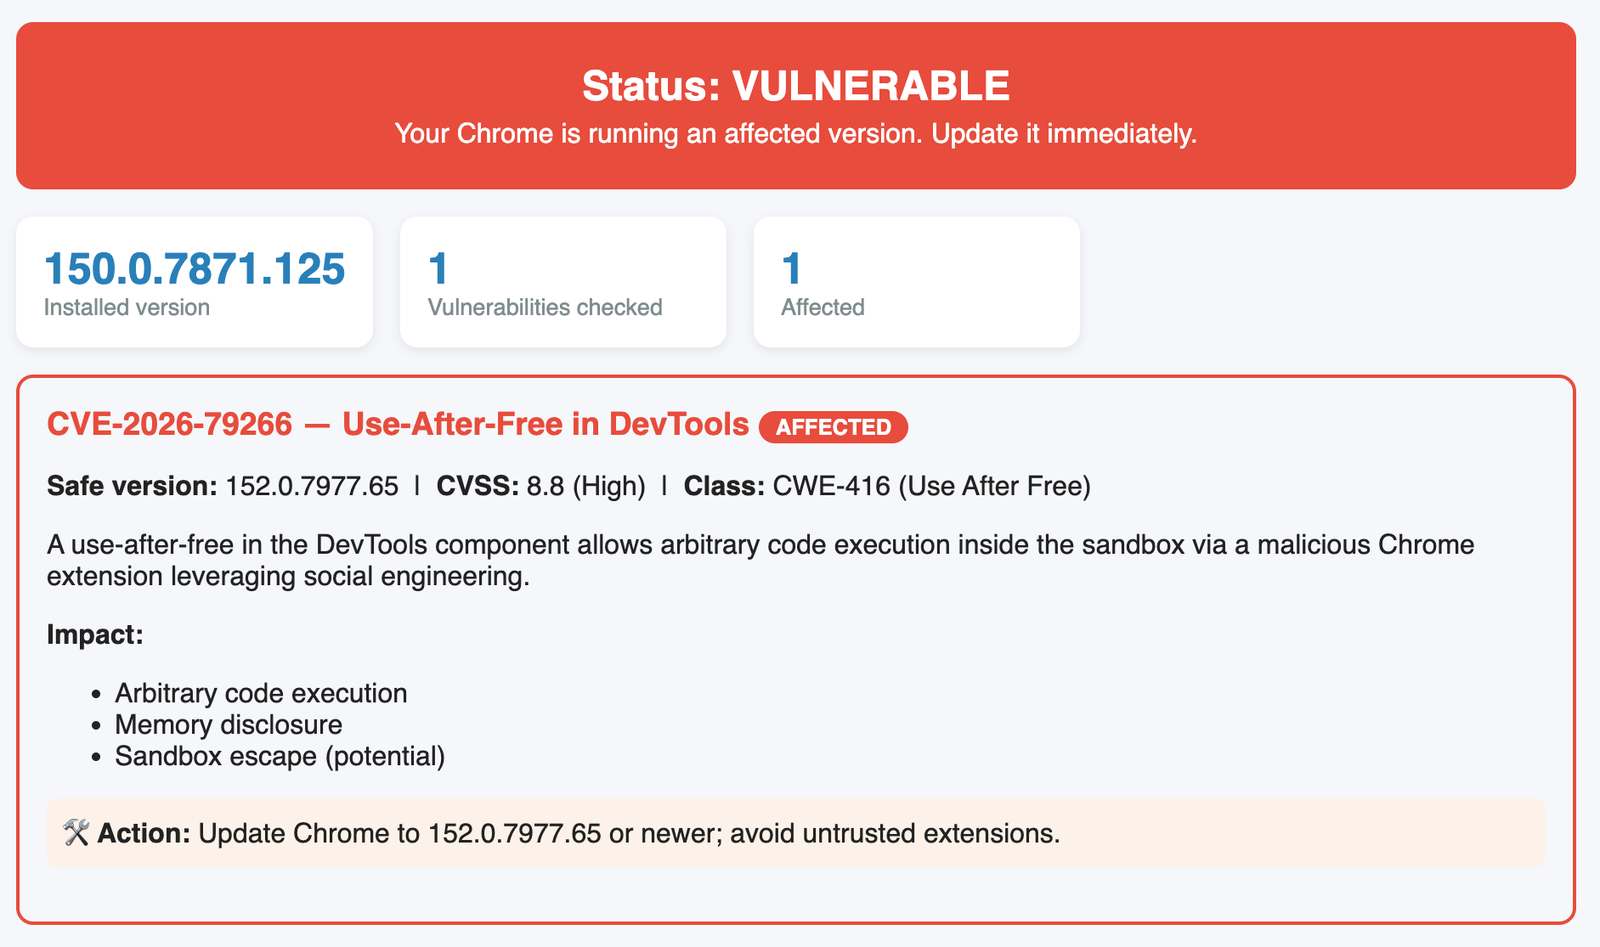
Chrome vulnerability report

Il report HTML include

  • Banner di stato — VULNERABILE (rosso) o SICURO (verde)
  • Schede di riepilogo — versione installata, vulnerabilità verificate, conteggio delle vulnerabilità rilevate
  • Blocchi di dettaglio delle vulnerabilità — CVSS, classe CWE, versione sicura, impatto, rimedio
  • Diagramma educativo Use-After-Free — il modello a 4 fasi (Alloca → Libera → Usa → Sfrutta)

Note importanti

  • Disclaimer onesto sugli indirizzi di memoria: gli indirizzi specifici di registro/memoria per un exploit reale non sono pubblicati e dipendono dal layout dell'heap a runtime. Lo strumento mostra un diagramma di memoria concettuale, non indirizzi inventati.
  • Questo strumento verifica la versione solo rispetto a vulnerabilità note. Non garantisce una sicurezza completa.
  • Questo strumento verifica la versione solo rispetto a vulnerabilità note. Non garantisce una sicurezza completa.

Esempio: CVE-2026-79266 (Use-After-Free in DevTools)

  • Versione corretta: 152.0.7977.65
  • CVSS: 8.8 (Alta)
  • Classe: CWE-416
  • Impatto: esecuzione di codice arbitrario all'interno della sandbox tramite un'estensione dannosa

Le versioni di Chrome inferiori a 152.0.7977.65 sono vulnerabili — aggiorna immediatamente.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








