

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Scanner di Vulnerabilità — Strumenti — Pagina 2 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
2095 risultati
sast preview

sast

GitHubvulnz/sast

Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…

defensive-toolsstatic-analysisvulnerability-scanners+9
2
9 giorni fa
-LogicSentry-AI preview

-LogicSentry-AI

GitHubvighnesh91/-logicsentry-ai

Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…

static-analysisvulnerability-scannersweb-vulnerability-scanners+9
111 giorni fa
EBurst preview

EBurst

GitHubgrayddq/eburst

Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…

vulnerability-scannerspassword-attacksinformation-gathering+4
3453 anni fa
oss-scanner preview

oss-scanner

GitHubanthropics/oss-scanner

Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…

defensive-toolsstatic-analysisvulnerability-scanners+7
1.3k14h 59m fa
kev-data preview

kev-data

GitHubcisagov/kev-data

Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
defensive-toolsioc-managementvulnerability-scanners+5
1285 giorni fa
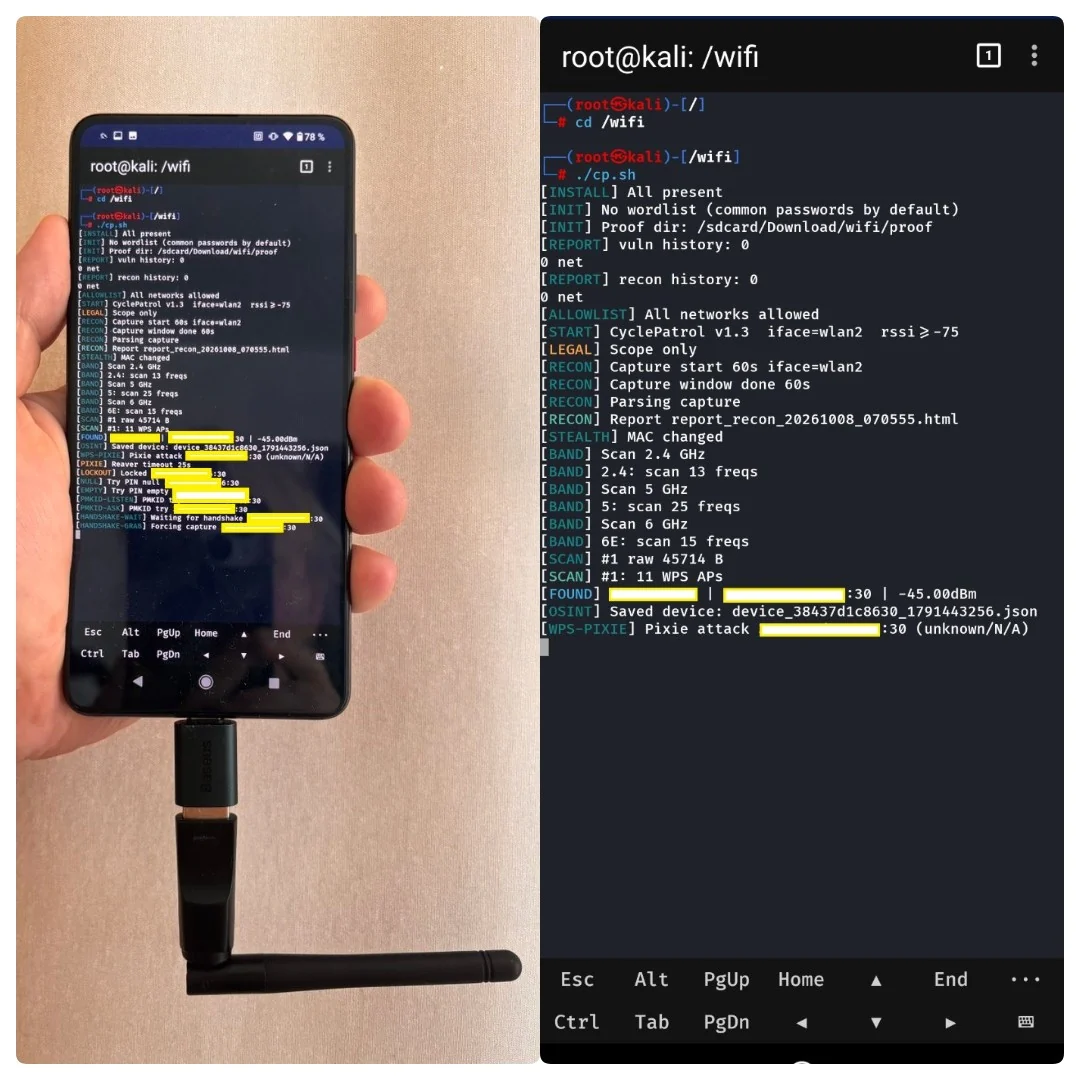
cyclepatrol preview

cyclepatrol

GitHubbuybitart/cyclepatrol

Strumento Bash per controlli di sicurezza Wi-Fi a piedi in loop, con report di evidenza.

defensive-toolspassword-crackingreconnaissance+8
5512 giorni fa
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…

static-analysisvulnerability-scannersstatic-code-analysis+9
26922 giorni fa
dddd preview

dddd

GitHubsleepingbag945/dddd

Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…

osintreconnaissancevulnerability-scanners+9
1.9k2 anni fa
cli preview

cli

GitHubvulncheck-oss/cli

VulnCheck's official command line tool

ioc-managementvulnerability-scannersthreat-feeds-aggregators+8
1627 giorni fa
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).

embedded-systems-securityvulnerability-scannersiot-security+8
9852 anni fa
VulnHunter preview

VulnHunter

GitHubnealbridges/vulnhunter

Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…

defensive-toolsvulnerability-scannerspayload-generation+9
7606 giorni fa
ActiveScanPlusPlus preview

ActiveScanPlusPlus

GitHubalbinowax/activescanplusplus

Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…


defensive-toolsvulnerability-scannersweb-vulnerability-scanners+7
6698h 2m fa
ultrasploiter preview

ultrasploiter

GitLabvqkro/ultrasploiter

A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…

penetration-testing-frameworksreconnaissancevulnerability-scanners+9
9 giorni fa
capability-sdk preview

capability-sdk

GitHubpraetorian-inc/capability-sdk

SDK Go condiviso che definisce un'interfaccia standard per le capacità degli scanner di sicurezza, con output dei risultati in formati multipli…

defensive-toolsstatic-analysisvulnerability-scanners+4
114 giorni fa
active-scan-plus-plus preview

active-scan-plus-plus

GitHubportswigger/active-scan-plus-plus

Estensione di Burp Suite che estende la scansione attiva e passiva con controlli per attacchi host header, XXE, code injection e CVE note come…

defensive-toolsvulnerability-scannersweb-vulnerability-scanners+6
2572 mesi fa
XSW preview

XSW

GitHubd0ge/xsw

Estensioni Burp Suite per XML Signature Wrapping

vulnerability-scannersexploitationweb-application-exploitation+6
2310 mesi fa
burp-extensions-montoya-api-examples preview

burp-extensions-montoya-api-examples

GitHubportswigger/burp-extensions-montoya-api-examples

Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…

vulnerability-scannersweb-proxies-interceptionscripting-automation+6
1873 mesi fa
qyvora-anansi preview

qyvora-anansi

GitHubqyvora/qyvora-anansi

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

osintreconnaissancevulnerability-scanners+8
41 giorno fa
Precedente123…100Successivo