
ghostlock-oneplus
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
android-securityprivilege-escalationexploit-frameworks+5
235
joinchang/ghostlock-oneplusGhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 destawell/gemini-2.5-pro-nf-tables-red-teaming
# Caso di Studio Red Teaming su nf_tables con Gemini 2.5 Pro (CVE-2023-32233) — Allineamento della Sicurezza LLM e Divulgazione Responsabile
 shaunmclernon/ghostcat-verification
Apprendimenti su come verificare se si è vulnerabili a Ghostcat (noto anche come CVE-2020-1938)
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Un case study tecnico e un dataset cronologico che documentano le politiche di allineamento alla sicurezza, le barriere di protezione e l'evoluzione…
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluso openssl heartbleed (CVE-2014-0160)
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Sfruttamento e mitigazione simulati di CVE-2025-54918 (vulnerabilità NTLM di Windows). Include script di rilevamento, patch Ansible e hardening…
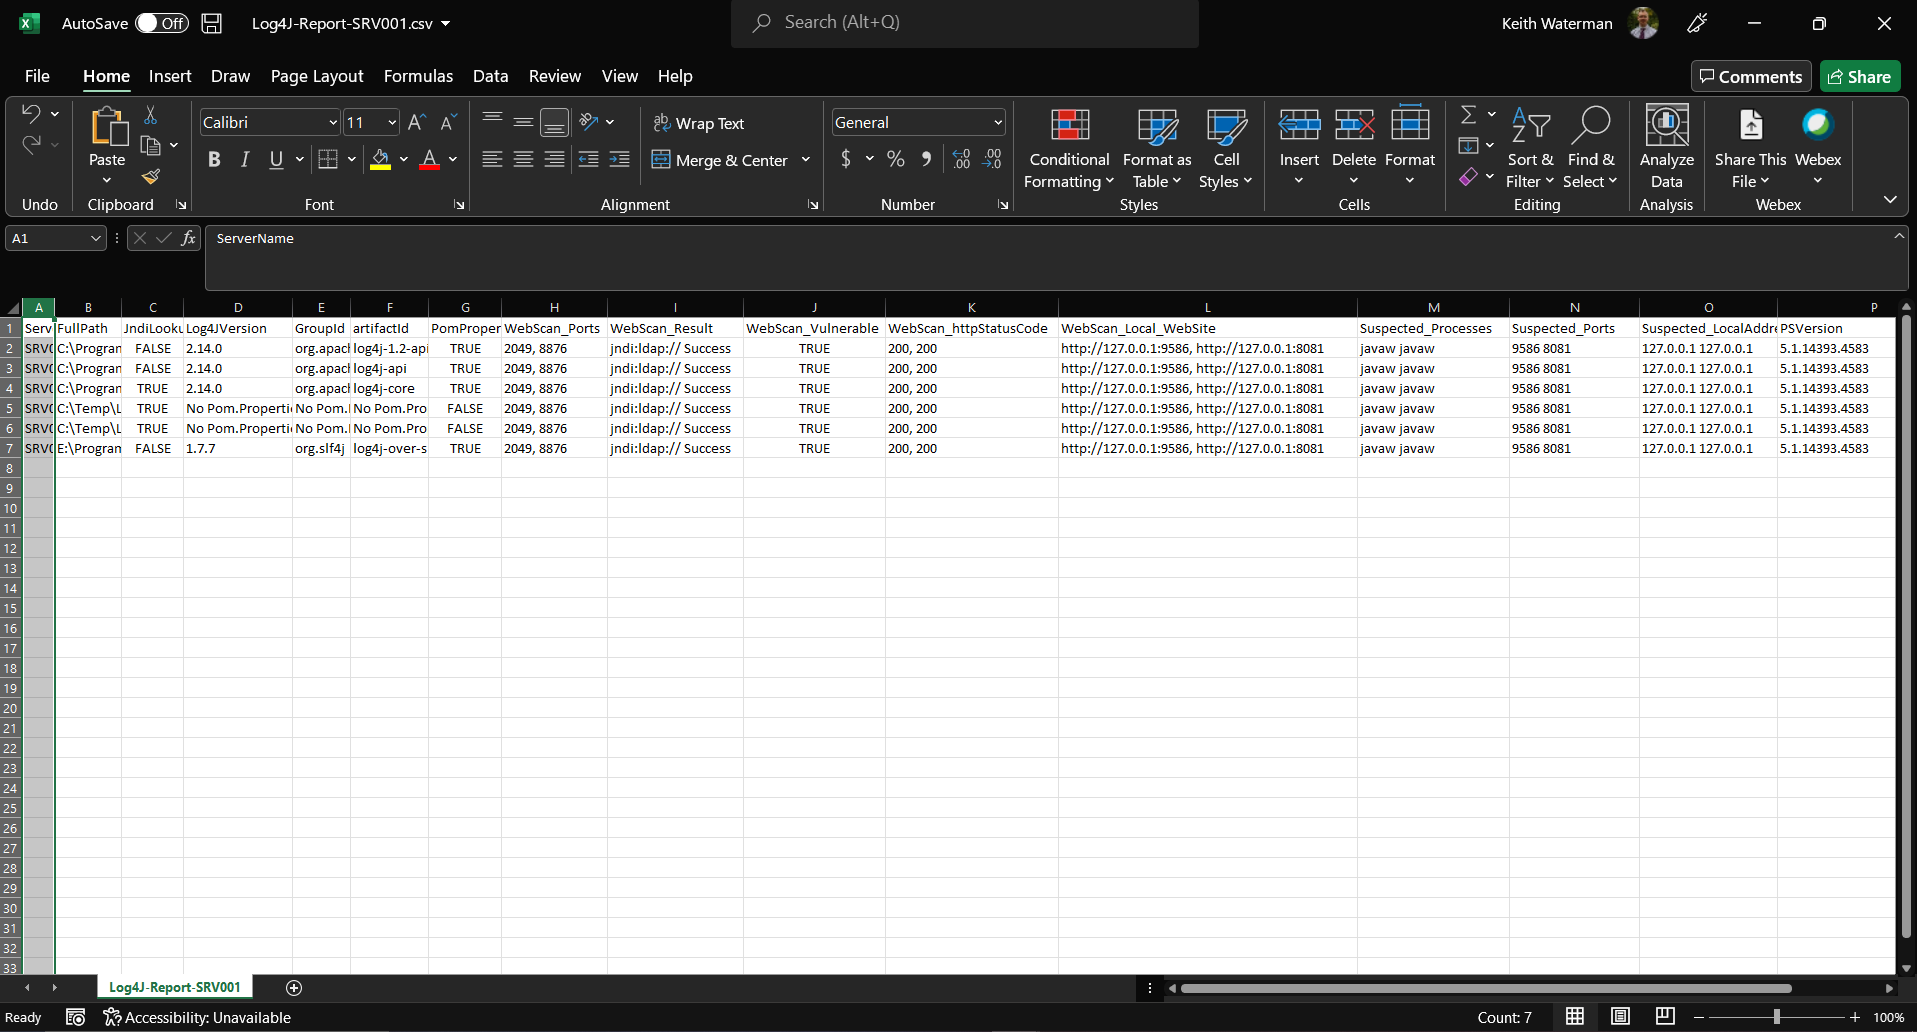 keysau/get-log4j-windows-local
Identificazione di tutti i componenti log4j sui server Windows locali. CVE-2021-44228
 sentrium-security/follina-workaround-cve-2022-30190
Script PowerShell per applicare e ripristinare la soluzione alternativa basata sul registro di Microsoft per la vulnerabilità CVE-2022-30190…
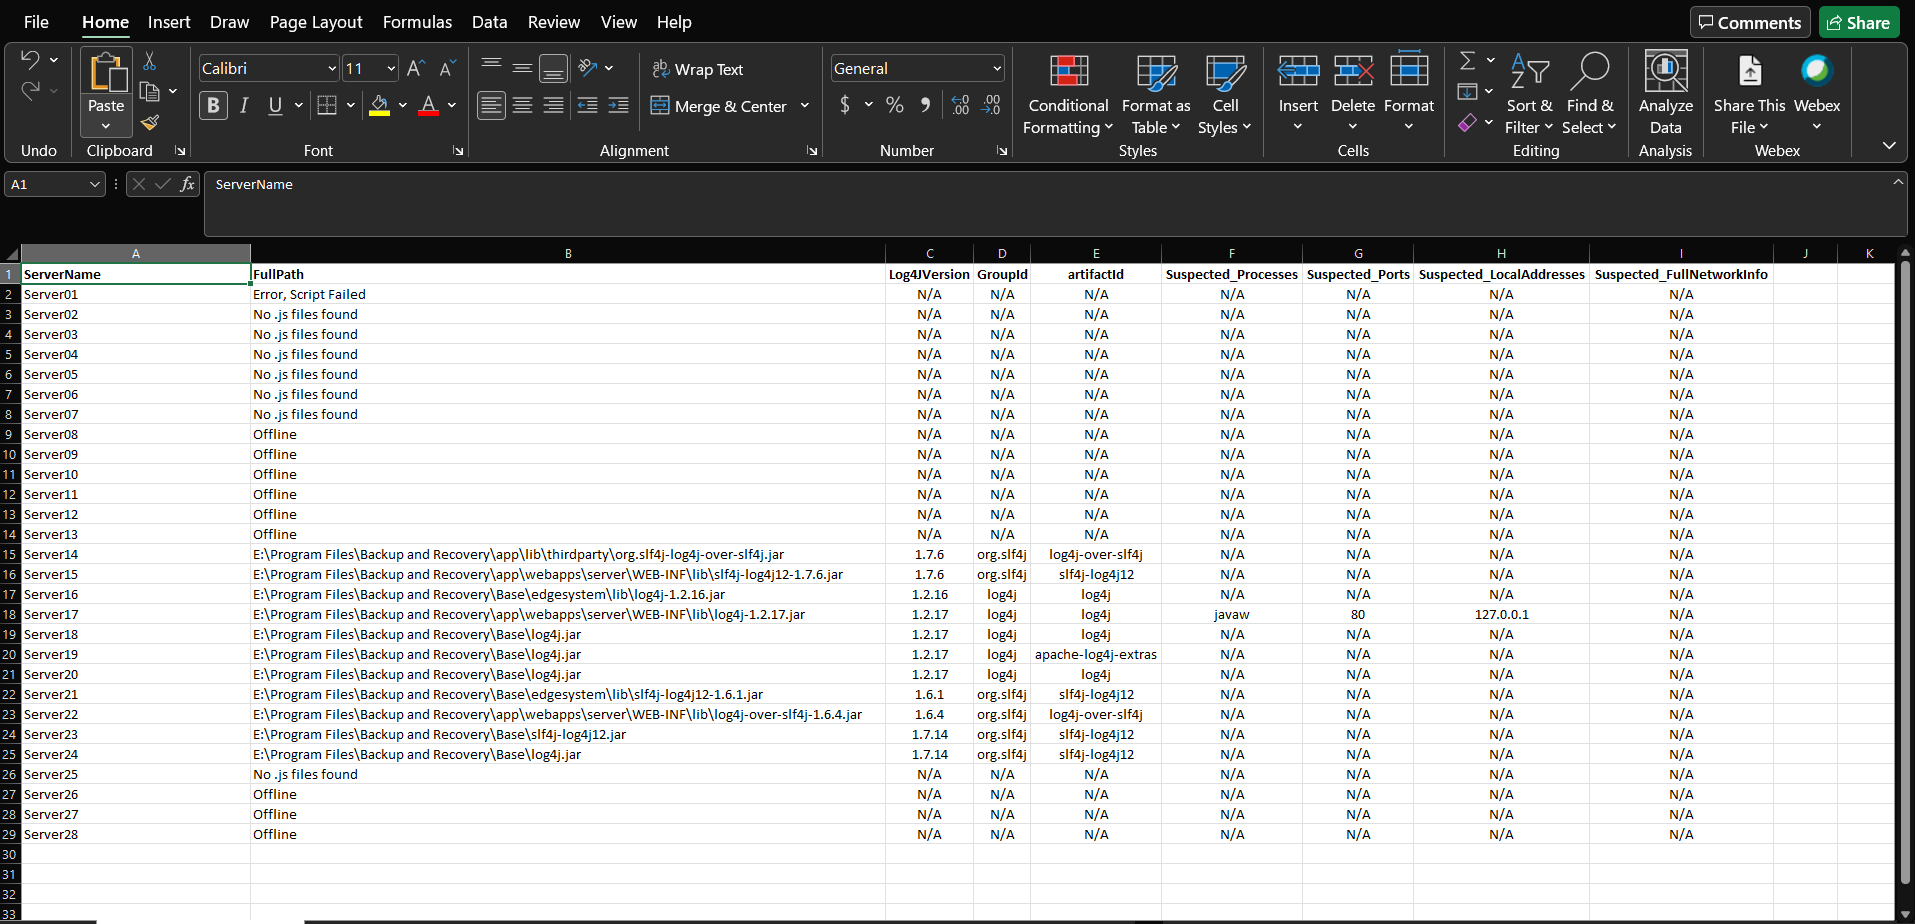 keysau/get-log4j-windows.ps1
Identificazione di tutti i componenti log4j su tutti i server Windows, intero dominio, può essere multi-dominio. CVE-2021-44228
 malwaretech/follinaextractor
Estrai gli URL dei payload da file docx e rtf di Follina (CVE-2022-30190)
 ridsoliveira/fix-cve-2023-36884
Script PowerShell per applicare la soluzione alternativa basata sul registro di sistema raccomandata da Microsoft per CVE-2023-36884, mitigando il…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Correggi la vulnerabilità di convalida della firma di WinVerifyTrust, CVE-2013-3900, QID-378332
 rsp243/fix_nginx_cve-2013-4547_ib
Script per correggere Nginx CVE-2013-4547, una vulnerabilità di parsing URI che consente accesso non autorizzato. Applica una patch di configurazione…
 shogo82148/fix-cve-2017-1000117
Repository di test per verificare la vulnerabilità CVE-2017-1000117 di Git e aggiornare le versioni di Git. Clone con --recursive per controllare la…
 oitapps/find-vulnerableelectronversion
Scansiona un eseguibile e determina se è stato confezionato in una versione di Electron vulnerabile alla vulnerabilità Chromium CVE-2023-4863/…
 perryflynn/find-log4j
Trova log4j per CVE-2021-44228 in alcuni posti * Log4Shell
 n2x4/feb2023-cve-2021-21974-osint
Analisi delle richieste di riscatto dai risultati di Shodan
 scabench/fastjson-tp1fn1
uno scenario basato su CVE-2022-25845 che produce un TP per la SCA basata sui metadati ma un FN se viene utilizzato il callgraph