Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Get-log4j-Windows-local — Identificazione di tutti i componenti log4j sui server Windows locali. CVE-2021-44228 | Kitploit

Strumenti/GitHubGitHub/keysau/get-log4j-windows-local
RicognizioneScanner di VulnerabilitàScansione PorteAnalisi delle VulnerabilitàExploitRaccolta Informazioni
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

Identificazione di tutti i componenti log4j sui server Windows locali. CVE-2021-44228

Vedi Repository
51384 anni faNon ancora revisionato
Condividi

Get-log4j-Windows-local.ps1

Identifica tutti i componenti log4j su un singolo server Windows locale. CVE-2021-44228. Una copia per uso singolo - vedere https://github.com/KeysAU/Get-log4j-Windows.ps1 per più computer.

Apache log4j

CVE-2021-44228

Esecuzione dello script:

immagine

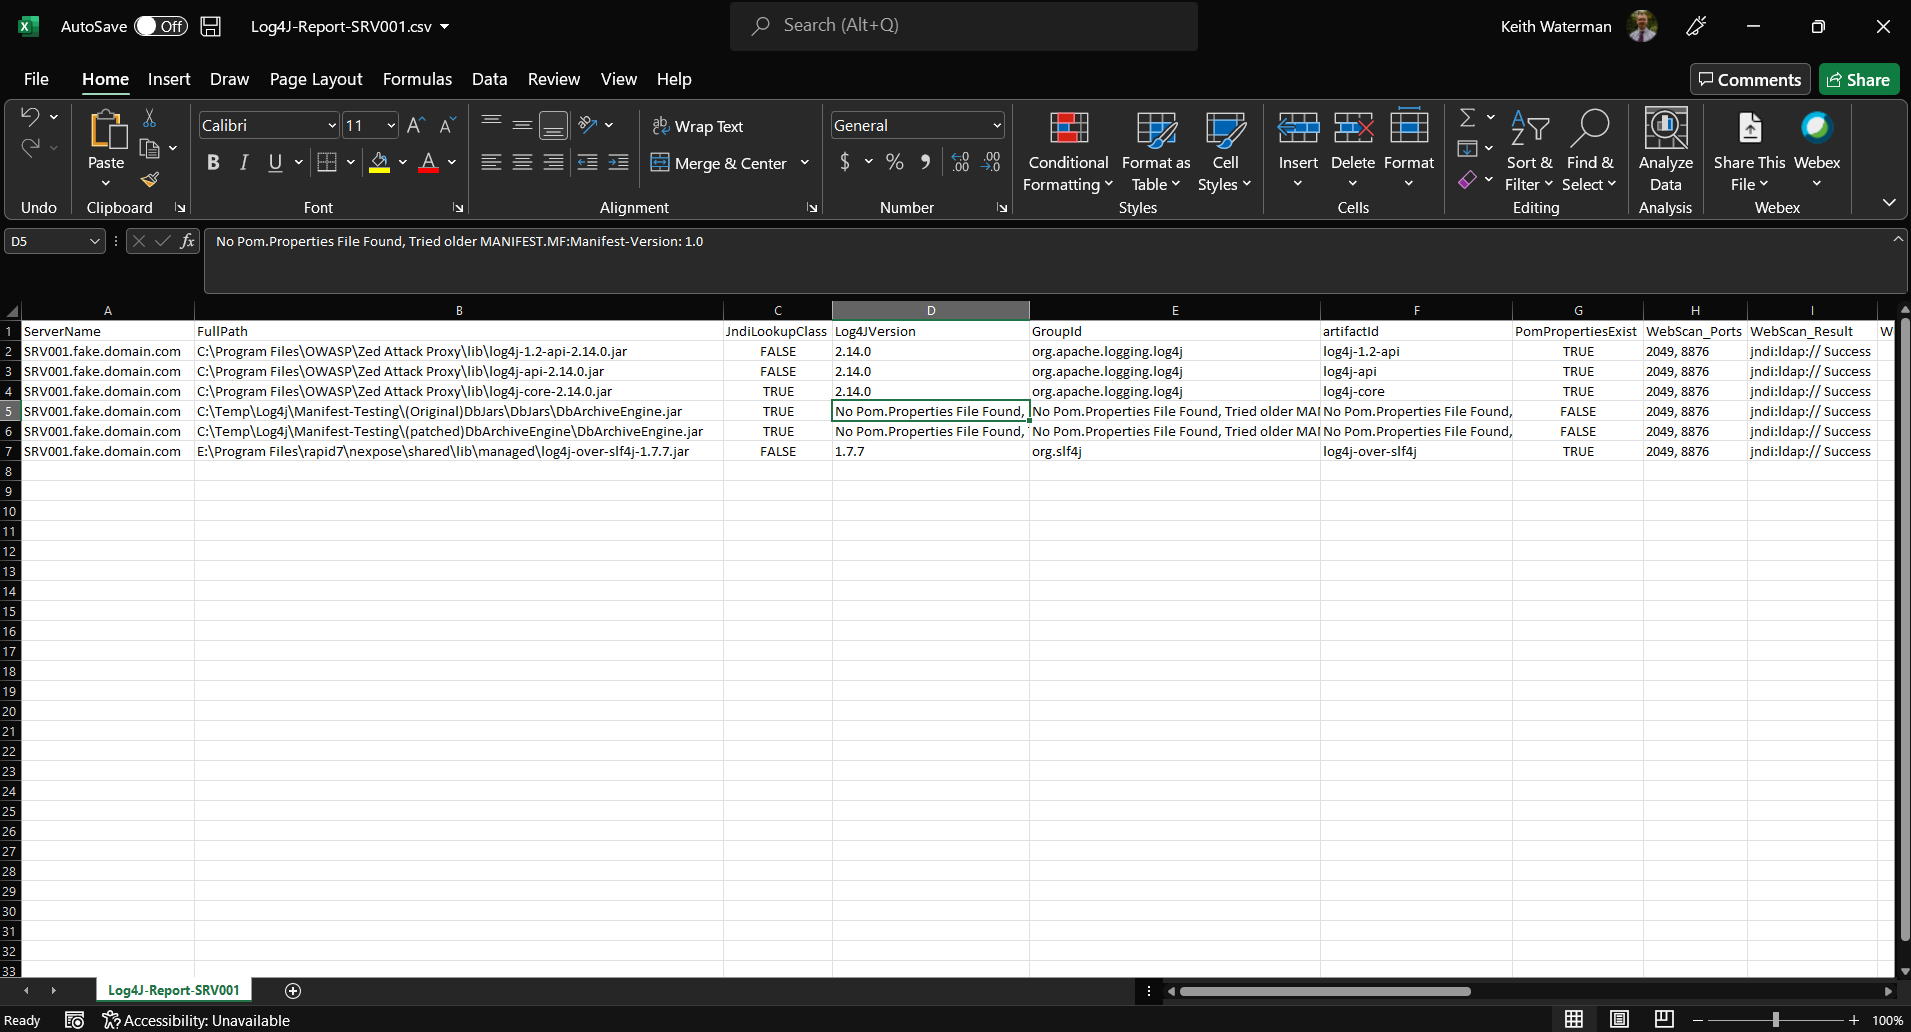
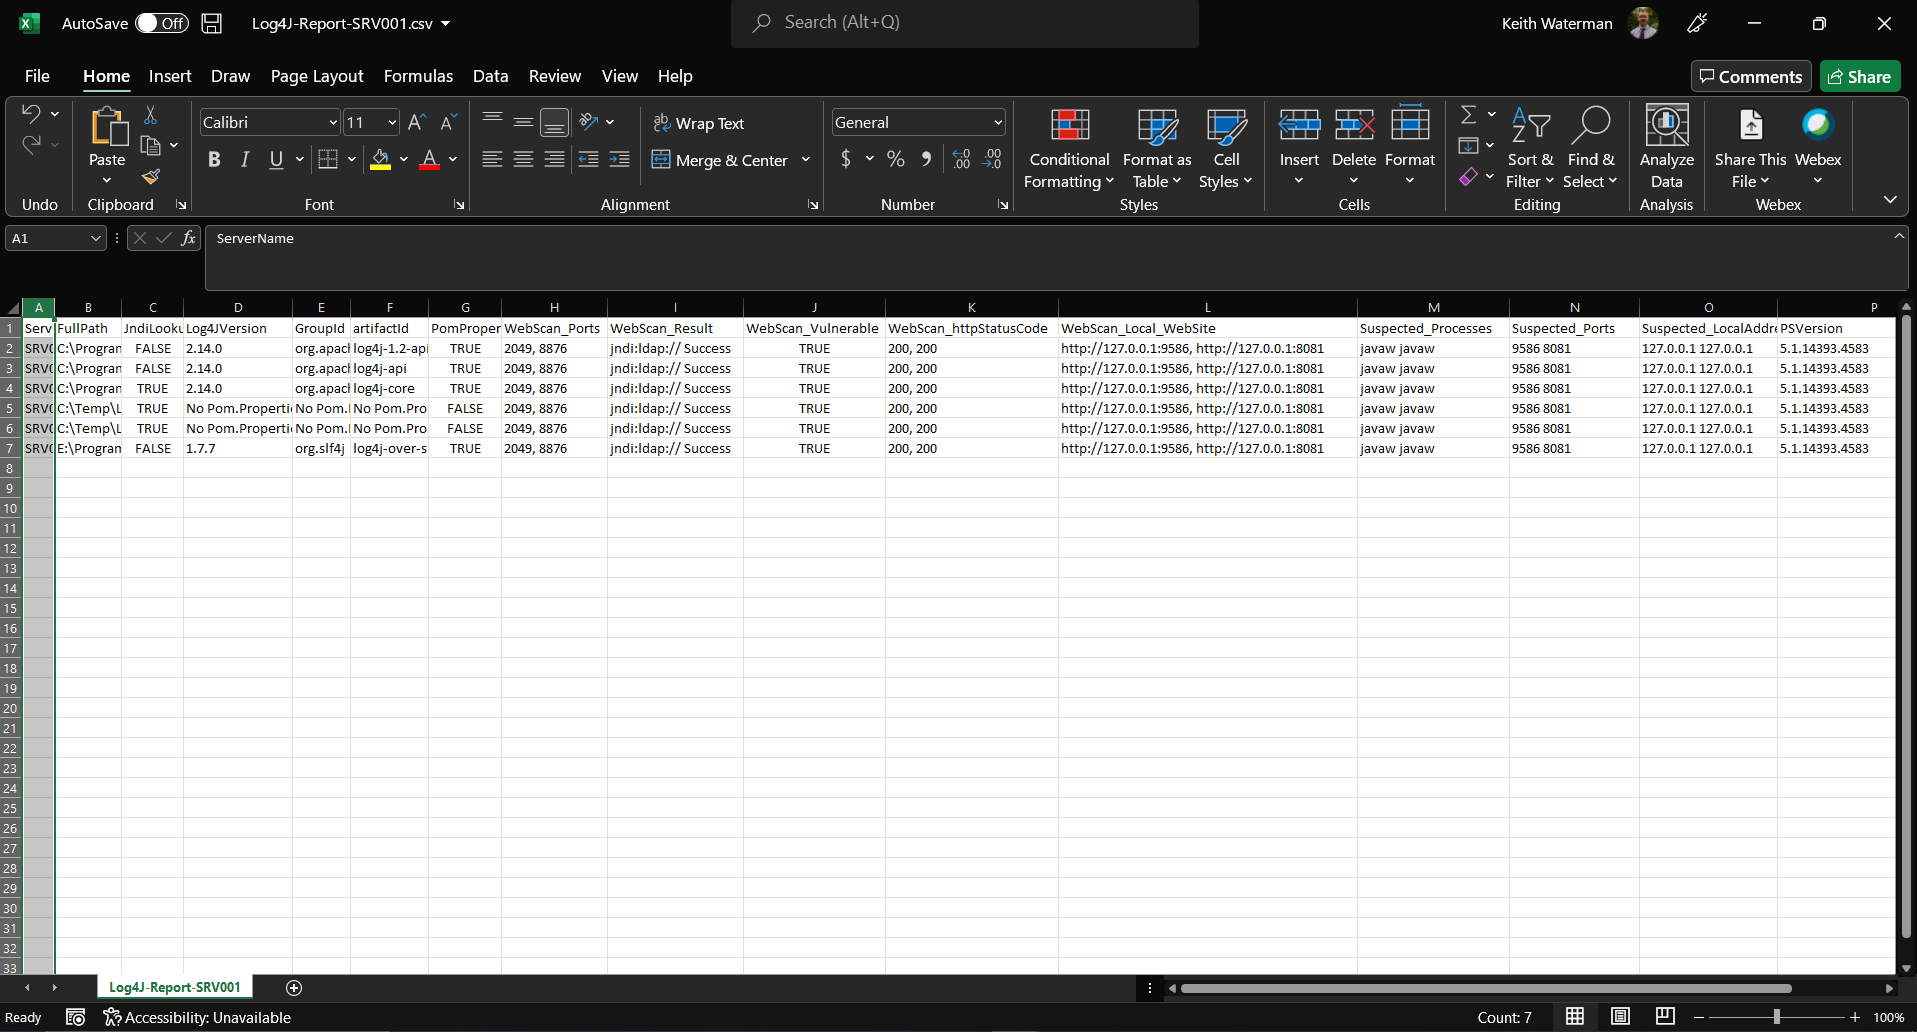
Esportazione:

Colonne A - I: immagine

Continua: immagine

Descrizione:

          Versione locale per un singolo server.            
          Imposta la directory di lavoro C:\Temp\log4j sul server locale.
          Scansiona ricorsivamente tutte le unità per i contenitori .jar.
          Estrae tutti i .jar con 7-zip.exe in C:\temp\log4j\Extracted           
          Ottiene il numero di versione di log4j.
          Controlla se il file log4j jindiLookup.class esiste per quella versione.
          Scansiona tutte le porte IP locali in ascolto e tenta di sfruttarle con l'header http.
          Cattura i job ps non riusciti e chiude i job bloccati.
          Crea dinamicamente un CSV della posizione del modulo log4j incorporato, 
              se lo sfruttamento web era possibile e se contiene il file jindilookup.class.
			

Creato per:

          Identificare tutti i componenti log4j sul server Windows locale. CVE-2021-44228

Dipendenze:

          È necessario installare 7-zip.exe in C:\support\tools\7-zip sul server locale (consigliata la versione x32)
          PowerShell 5.0+
          Deve essere eseguito come amministratore locale o con permessi equivalenti per scansionare tutte le unità

Registro delle modifiche:

    15-Dec-2021  -Note di modifica: Versione iniziale per copia locale.
    19-Dec-2021  -Note di modifica: Aggiunta scansione per jindiLookup.class
    19-Dec-2021  -Note di modifica: Aggiunta scansione delle porte locali in ascolto e tentativo di sfruttamento

Note:

    Nessuna modifica, funziona immediatamente. Nota: è comunque necessario 7zip.

Licenza:

Software open-source concesso in licenza secondo i termini della licenza MIT.

Autore:

     Keith Waterman

Data :

    19-Dec-2021
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    309

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →