CVE-2025-32462-32463-Detection-Script-

Vulnerabilità critiche di Sudo consentono agli utenti locali di ottenere l'accesso root su Linux, colpendo le principali distribuzioni.

Vulnerabilità critiche di Sudo consentono agli utenti locali di ottenere l'accesso root su Linux, colpendo le principali distribuzioni.

Progetto OWASP Smart Contract Security (SCS)

Assistente di penetration testing basato su IA che utilizza un LLM locale su Linux (Parrot OS)

Domina il dominio. Inoltra ai reali.

Non più mantenuto. Fare riferimento alle collezioni di Google Threat Intelligence / Virus Total.

Controllo esposizione SNMP CVE-2025-20352 (onesixtyone + parser)

# Laboratorio didattico incentrato su Windows 11 per lo studio di CVE-2025-1974 in ingress-nginx. Offre emulazione sicura degli attacchi e…

Recon-Scan: ricognizione passiva open‑source con analisi di sicurezza basata su IA. Zero‑touch, incentrato sugli sviluppatori e focalizzato sulla…

inverso del filtro privacy di openai. stesso modello 1.5b, restituisce i pii come span strutturati invece di mascherarli

OWASP Secure Agent Playbook Project

Un framework modulare per il benchmarking di LLM e strategie agentiche su sfide di sicurezza in HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…

LID — Linux Integrity Drift: bypass di AppArmor tramite riscrittura dei pathname via eBPF. Manipolazione degli argomenti delle syscall pre-LSM con…

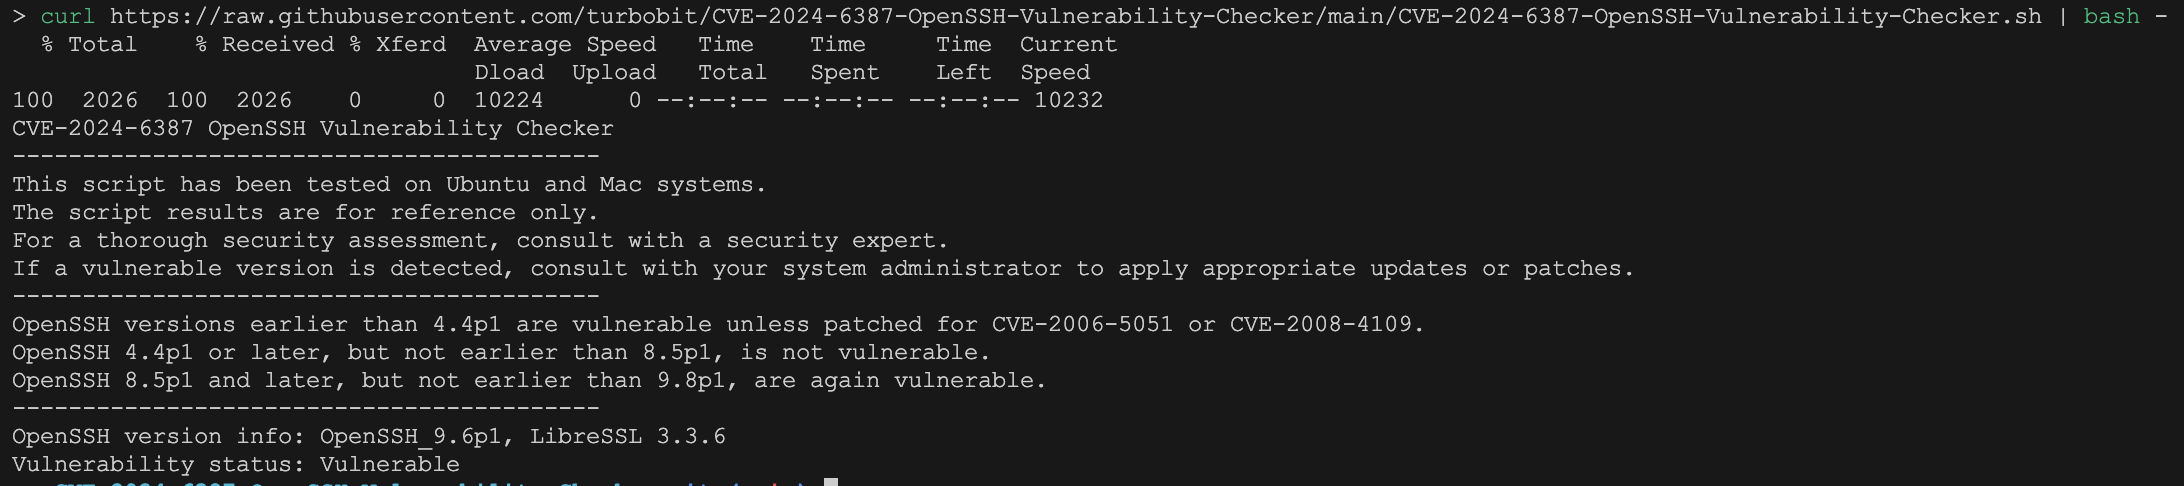
Benvenuti nel repository di CVE-2024-6387 OpenSSH Vulnerability Checker! Questo progetto offre più script per controllare la versione installata di…

Guida alla mitigazione per CVE-2024-6387 in OpenSSH

La suite collaborativa di pentest per applicazioni web

Intelligence OSINT su qualsiasi IP, dominio o ASN

Nel campo della cybersicurezza, identificare e caratterizzare con precisione i server web è fondamentale per il rilevamento delle minacce, la…

CVE-2024-4577 Iniezione di argomenti PHP CGI - Laboratorio di rilevamento con VM Vagrant e regole Wazuh SIEM