
 teycir/seekyou
Intelligence OSINT su qualsiasi IP, dominio o ASN
Se questo progetto aiuta il tuo lavoro, supporta la manutenzione continua e le nuove funzionalità.
Portafoglio di donazione ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scansiona il codice QR o copia l'indirizzo del portafoglio qui sopra.
Intelligence host unificata su 15 fonti — Interroga qualsiasi IP, dominio o ASN per ottenere una postura di sicurezza immediata, dettagli infrastrutturali e correlazioni di minacce. Funziona interamente sul piano gratuito di Cloudflare.
Disponibile su: swiy.co/seekyou``` $ curl "https://seekyou.seekyou.workers.dev/api/lookup?q=1.1.1.1"
{ "query": { "raw": "1.1.1.1", "type": "ip", "normalised": "1.1.1.1" }, "core": { "internetdb": { "status": "ok", "data": { "ports": [80,443], "vulns": [] } }, "geo": { "status": "cached", "data": { "country": "US", "org": "AS13335 Cloudflare" } }, "bgp": { "status": "ok", "data": { "name": "CLOUDFLARENET", "rir": "ARIN" } }, ... }, "meta": { "durationMs": 312, "cacheHits": 4, "sourcesQueried": 15, "sourcesFailed": 0 } }
## Screenshot

<div align="center">

### Pagina iniziale
<img src="https://assets.kitploit.com/production/public/readmes/7467/e00ec4ba8b3e5460ae1e03360cf6540e58d92acc5522c8693445512b591fed29.png" alt="Pagina dei risultati di SeekYou" width="800" />


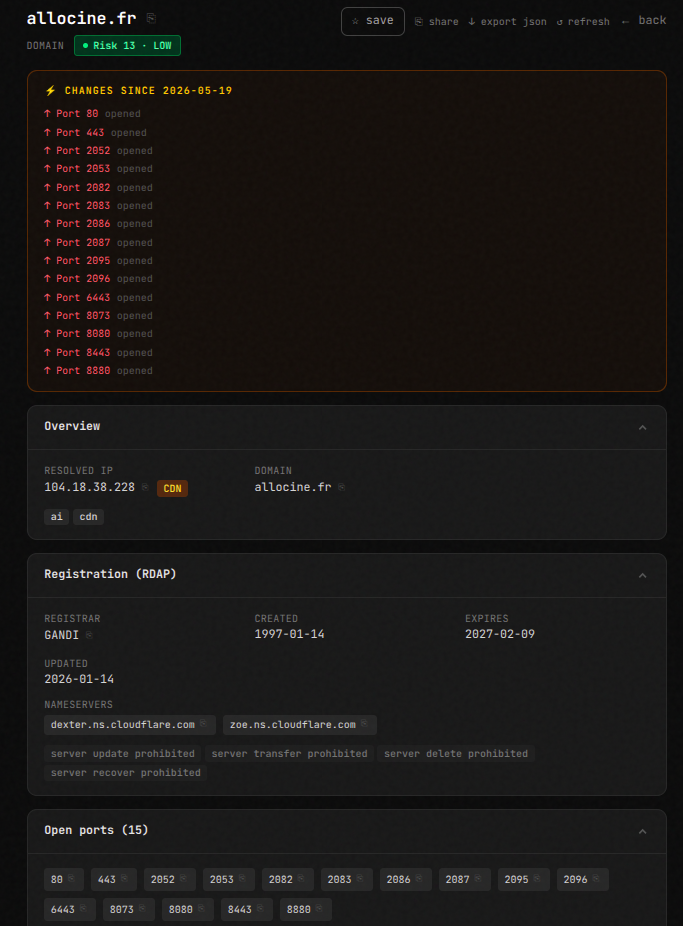
### Pagina dei risultati
<img src="https://assets.kitploit.com/production/public/readmes/7467/09b165feca9927ad4cd50c3ebd28c72e09a0355d72b9ca14d795bf1d04448c92.png" alt="Pagina iniziale di SeekYou" width="800" />

### Demo
<a href="https://www.youtube.com/watch?v=b86tAUUqd34">
  <img src="https://assets.kitploit.com/production/public/readmes/7467/8762e8b464816b9a69d929514441f8c7ee9f9ee9719f95b9c5e33ac1672575f8.jpg" alt="Demo di SeekYou" width="800" />
</a>

</div>

---

## Indice

- [SeekYou](#seekyou)
  - [Screenshot](#screenshots)
    - [Pagina iniziale](#landing-page)
    - [Pagina dei risultati](#results-page)
    - [Demo](#demo)
  - [Indice](#table-of-contents)
  - [Cosa fa SeekYou](#what-seekyou-does)
  - [Casi d'uso](#use-cases)
  - [Politica di utilizzo lecito](#lawful-use-policy)
  - [Strumenti correlati](#related-tools)
  - [Panoramica dell'architettura](#architecture-overview)
  - [Modello di esecuzione](#execution-model)
  - [Fonti dei dati](#data-sources)
  - [Struttura del progetto](#project-structure)
  - [Decisioni progettuali chiave](#key-design-decisions)
    - [Edge-first, senza Node.js](#edge-first-no-nodejs)
    - [Esecuzione parallela a strati](#layered-parallel-execution)
    - [Degradazione graduale](#graceful-degradation)
    - [Storage D1 + KV separato](#split-d1--kv-storage)
    - [Ottimizzazione per il piano gratuito](#free-tier-optimization)
    - [Scritture D1 fire-and-forget](#fire-and-forget-d1-writes)
  - [Strategia di caching](#caching-strategy)
  - [Rate limiting](#rate-limiting)
  - [Circuit breaker](#circuit-breakers)
  - [Rotazione delle chiavi — GrayHatWarfare](#key-rotation--grayhatwarfare)
  - [Persistenza D1](#d1-persistence)
    - [Schema (`schema.sql`)](#schema-schemasql)
    - [Applicare lo schema](#apply-schema)
    - [Funzioni helper](#helper-functions)
  - [Worker cron](#cron-worker)
    - [Diff tipizzato (`lib/diff.ts`)](#typed-diff-libdiffts)
    - [Payload del webhook](#webhook-payload)
  - [Configurazione di sviluppo](#development-setup)
    - [Prerequisiti](#prerequisites)
    - [Sviluppo locale](#local-development)
    - [Creare le risorse Cloudflare (prima volta)](#create-cloudflare-resources-first-time)
  - [Distribuzione](#deployment)
    - [Build e deploy](#build-and-deploy)
    - [Configurazione di Wrangler (`wrangler.toml`)](#wrangler-configuration-wranglertoml)
  - [Segreti e variabili d'ambiente](#secrets-and-environment-variables)
    - [Segreti richiesti](#required-secrets)
    - [`.env.example` (solo sviluppo locale)](#envexample-local-dev-only)
  - [Licenza](#license)
  - [Autore](#author)
  - [Ringraziamenti](#acknowledgments)

---

## Cosa fa SeekYou

SeekYou è uno **strumento di intelligence sugli host** — incolla un indirizzo IP, un nome di dominio o un ASN e ottieni un report unificato che copre:

| Categoria | Cosa ottieni |
|---|---|
| Rete | Porte aperte, CPE, prefissi BGP, upstream, peer, RIR |
| Identità | Registrazione RDAP, contatti, registrar, nameserver |
| Geo | Paese, città, ISP, flag proxy / hosting / mobile |
| Certificati | Storico crt.sh, SAN, catena dell'emittente |
| DNS | Record DNS passivi, DNS inverso/diretto di Robtex |
| Minacce | URLhaus, ThreatFox, MalwareBazaar, Feodo, SSLBL |
| CVE | Arricchimento NVD + CIRCL per ogni CVE ID segnalato da InternetDB |
| Ricognizione | Bucket esposti di GrayHatWarfare, snapshot Wayback CDX |

Ogni fonte viene interrogata in parallelo. Una fonte che fallisce degrada a un badge "non disponibile" — non rompe mai la pagina.

---

## Casi d'uso

**Operazioni di sicurezza** — Profila rapidamente IP sospetti dai log, correla gli IOC, identifica servizi esposti e CVE, traccia domini dannosi.

**Operazioni di rete** — Ispeziona il routing BGP, i dati di allocazione RDAP/WHOIS, i record DNS storici, le modifiche ai certificati SSL.

**Test di penetrazione** — Enumera porte/servizi/CPE, scopri bucket esposti, pagine archiviate, sottodomini e relazioni ASN.

**Threat intelligence** — Verifica l'infrastruttura C2 contro cinque feed di minacce in un'unica query.

**Compliance e rischio** — Profila l'infrastruttura dei fornitori, rileva storage cloud esposti, identifica lo shadow IT.

---

## Politica di utilizzo lecito

SeekYou è progettato per **ricerca di sicurezza lecita, operazioni di rete e threat intelligence**. Utilizzando questo strumento, accetti:

**Usi consentiti:**
- Operazioni di sicurezza e incident response su reti di tua proprietà o che sei autorizzato a monitorare
- Ricerca di threat intelligence e correlazione degli IOC
- Risoluzione dei problemi di rete e audit dell'infrastruttura all'interno della tua organizzazione
- Test di penetrazione con autorizzazione scritta esplicita dell'organizzazione target
- Ricerca accademica e formazione in cybersecurity
- Audit di conformità e valutazioni del rischio dei fornitori con la dovuta autorizzazione

**Usi vietati:**
- Accesso non autorizzato, ricognizione o attacchi contro sistemi che non possiedi o che non hai il permesso esplicito di testare
- Molestie, stalking o violazioni della privacy contro individui o organizzazioni
- Agevolare attività illegali, incluse frodi, furto d'identità o cybercrimine
- Eludere i controlli di sicurezza o le restrizioni di accesso senza autorizzazione
- Violare le leggi applicabili, inclusi CFAA (USA), Computer Misuse Act (Regno Unito), GDPR (UE), o la legislazione equivalente nella tua giurisdizione

**Le tue responsabilità:**
- Assicurati di avere la dovuta autorizzazione prima di interrogare infrastrutture che non possiedi
- Rispetta i rate limit e non abusare del servizio o delle fonti dati upstream
- Rispetta tutte le leggi e i regolamenti applicabili nella tua giurisdizione
- Usa i dati in modo responsabile e non trasformare i risultati in armi senza una divulgazione coordinata
- Comprendi che interrogare un host non concede il permesso di accedervi o sfruttarlo

**Esclusione di responsabilità:**
L'autore e i collaboratori non si assumono alcuna responsabilità per l'uso improprio di questo strumento. Gli utenti sono gli unici responsabili di garantire che le proprie attività rispettino le leggi applicabili. I dati aggregati da fonti pubbliche possono essere incompleti, obsoleti o imprecisi — verifica sempre i risultati attraverso canali autorevoli prima di agire.
