
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Generazione di Shellcode — Strumenti — Pagina 6 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
136 risultati
ShellCodeEmulator preview

ShellCodeEmulator

GitHubohjeongwook/shellcodeemulator

Emulatore di shellcode scritto con Unicorn Framework con ambiente di emulazione di dump di processo
dynamic-analysis-sandboxingreverse-engineeringshellcode+3
126
6 anni fa
frostbyte preview

frostbyte

GitHubpwn1sher/frostbyte

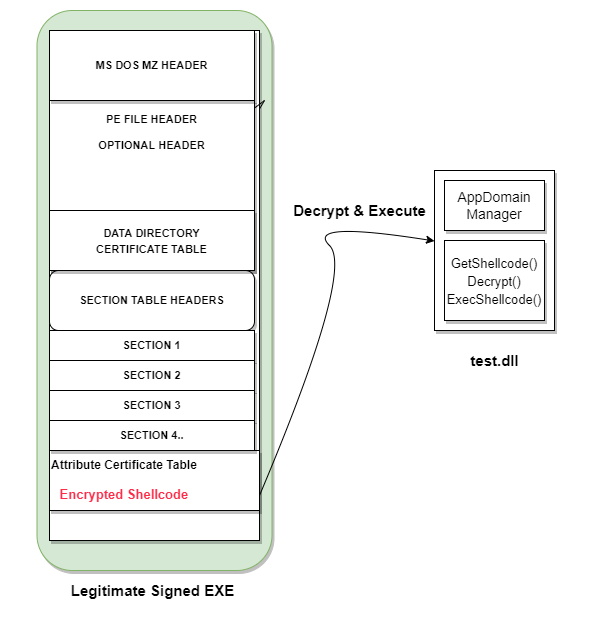
Combina l'iniezione di AppDomain Manager con l'embedding di shellcode in binari firmati per eludere il rilevamento EDR/AV per i payload di red team.
shellcodeshellcode-generation
3834 anni fa
nim-loader preview

nim-loader

GitHubadamsvoboda/nim-loader

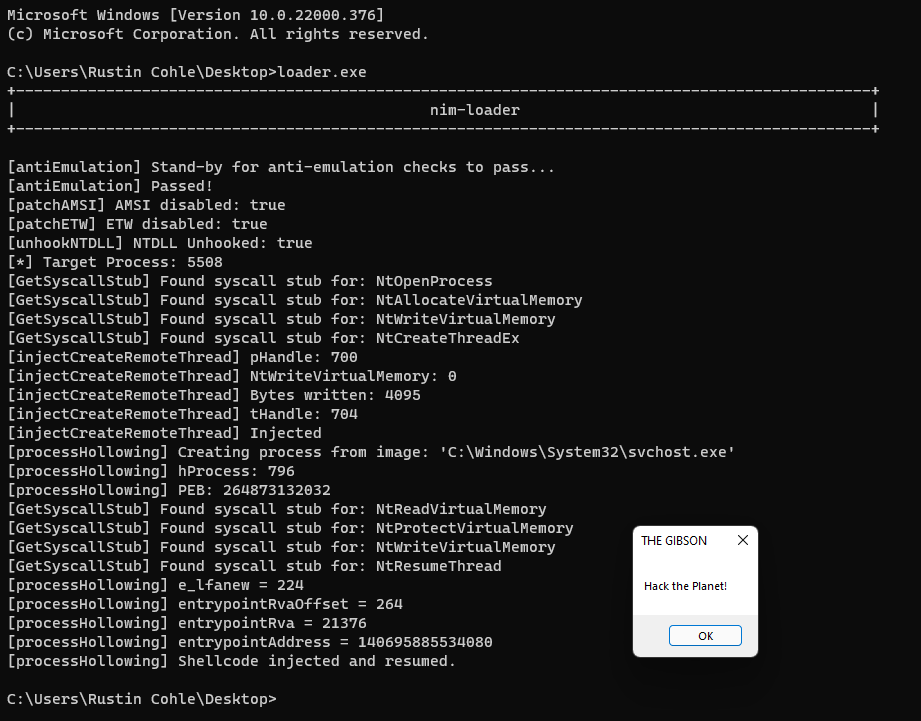
WIP caricatore di shellcode in Nim con tecniche di evasione EDR
exploitationshellcodeeducation+3
2174 anni fa
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

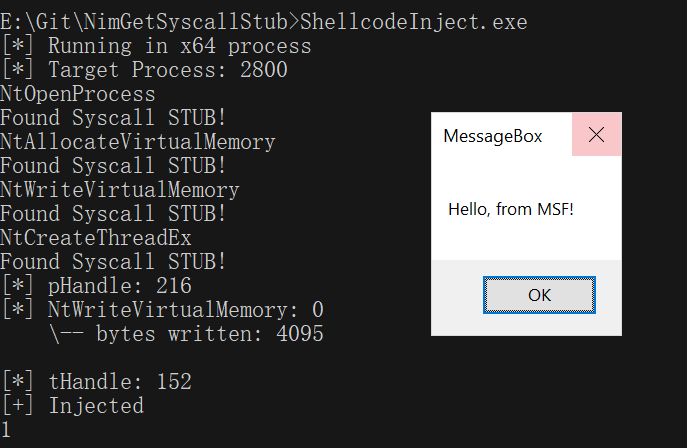
Estrae dinamicamente stub di syscall freschi da ntdll.dll per eludere il rilevamento basato su firme, con un template di esecuzione di shellcode per…
payload-generationexploitationshellcode+2
2324 anni fa
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

Tecnica di iniezione di shellcode in C++ che utilizza crittografia XOR e conversione di stringhe UUID per bypassare Windows Defender, con…

defensive-toolsexploitationids-ips-evasion+6
3333 anni fa
shells preview

shells

GitHub4ndr34z/shells

Script per generare revshells
payload-generationexploitationreverse-engineering+9
4872 anni fa
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Caricatore di shellcode che dimostra molteplici tecniche di esecuzione tra cui syscall dirette, evasione IAT, payload crittografati, spoofing PPID e…
shellcodeshellcode-generation
5053 anni fa
reverse_ssh preview

reverse_ssh

GitHubnhas/reverse_ssh

Strumento di gestione di reverse shell basato su SSH con supporto nativo per SCP/SFTP, protocolli di trasporto multipli, generazione di DLL per…
shellcodeshellcode-generation
1.4k1 mese fa
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5
payload-generationexploitationhash-analysis+5
7914 anni fa
fudshell preview

fudshell

GitHubmachine1337/fudshell

Uno script efficiente per generare una reverse shell persistente FUD per Red Teaming. Non caricare lo stub generato su Virustotal.
payload-generationshellcode-generation
762 anni fa
powershell-backdoor-generator preview

powershell-backdoor-generator

GitHubdrew-alleman/powershell-backdoor-generator

Backdoor inversa scritta in PowerShell e offuscata con Python. Genera payload per dispositivi di hacking popolari come Flipper Zero e Hak5 USB Rubber…
payload-generationshellcode-generation
4133 anni fa
put2win preview

put2win

GitHubdevploit/put2win

Script per automatizzare lo sfruttamento del metodo HTTP PUT per ottenere una shell
exploitationweb-application-exploitationpenetration-testing+1
1266 anni fa
payloadgenerator preview

payloadgenerator

GitHubrburrito/payloadgenerator

Un wrapper per MSFvenom che permette di generare facilmente payload.
exploit-frameworkspayload-generationpenetration-testing+2
64 anni fa
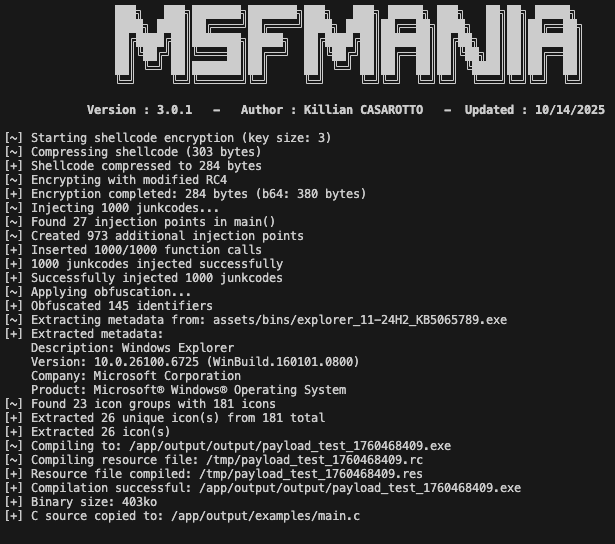
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Strumenti di evasione AV in Python
encryption-decryption-toolspayload-generationexploitation+9
5151 anno fa
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.
phishing-toolspayload-generationexploitation+4
5176 anni fa
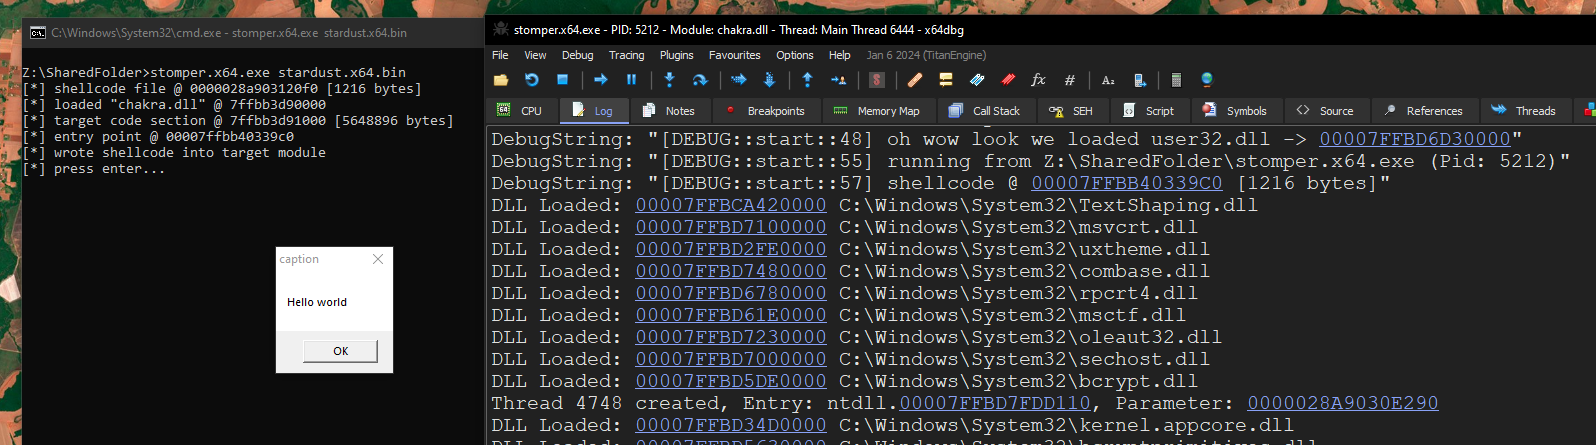
Stardust preview

Stardust

GitHubcracked5pider/stardust

Un moderno template di implant posizione-indipendente a 32/64 bit

exploitationshellcodepost-exploitation+4
1.4k4 mesi fa
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Libreria per hacking della memoria di Windows
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5k4 anni fa
shellex preview

shellex

GitHubtherealdreg/shellex

Convertitore da C-shellcode a hex, strumento utile per incollare & eseguire shellcode in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…

exploitationreverse-engineeringshellcode+5
1123 anni fa
Precedente1…5678Successivo