
 bishopfox/joro
Un framework collaborativo per l'exploitation web.

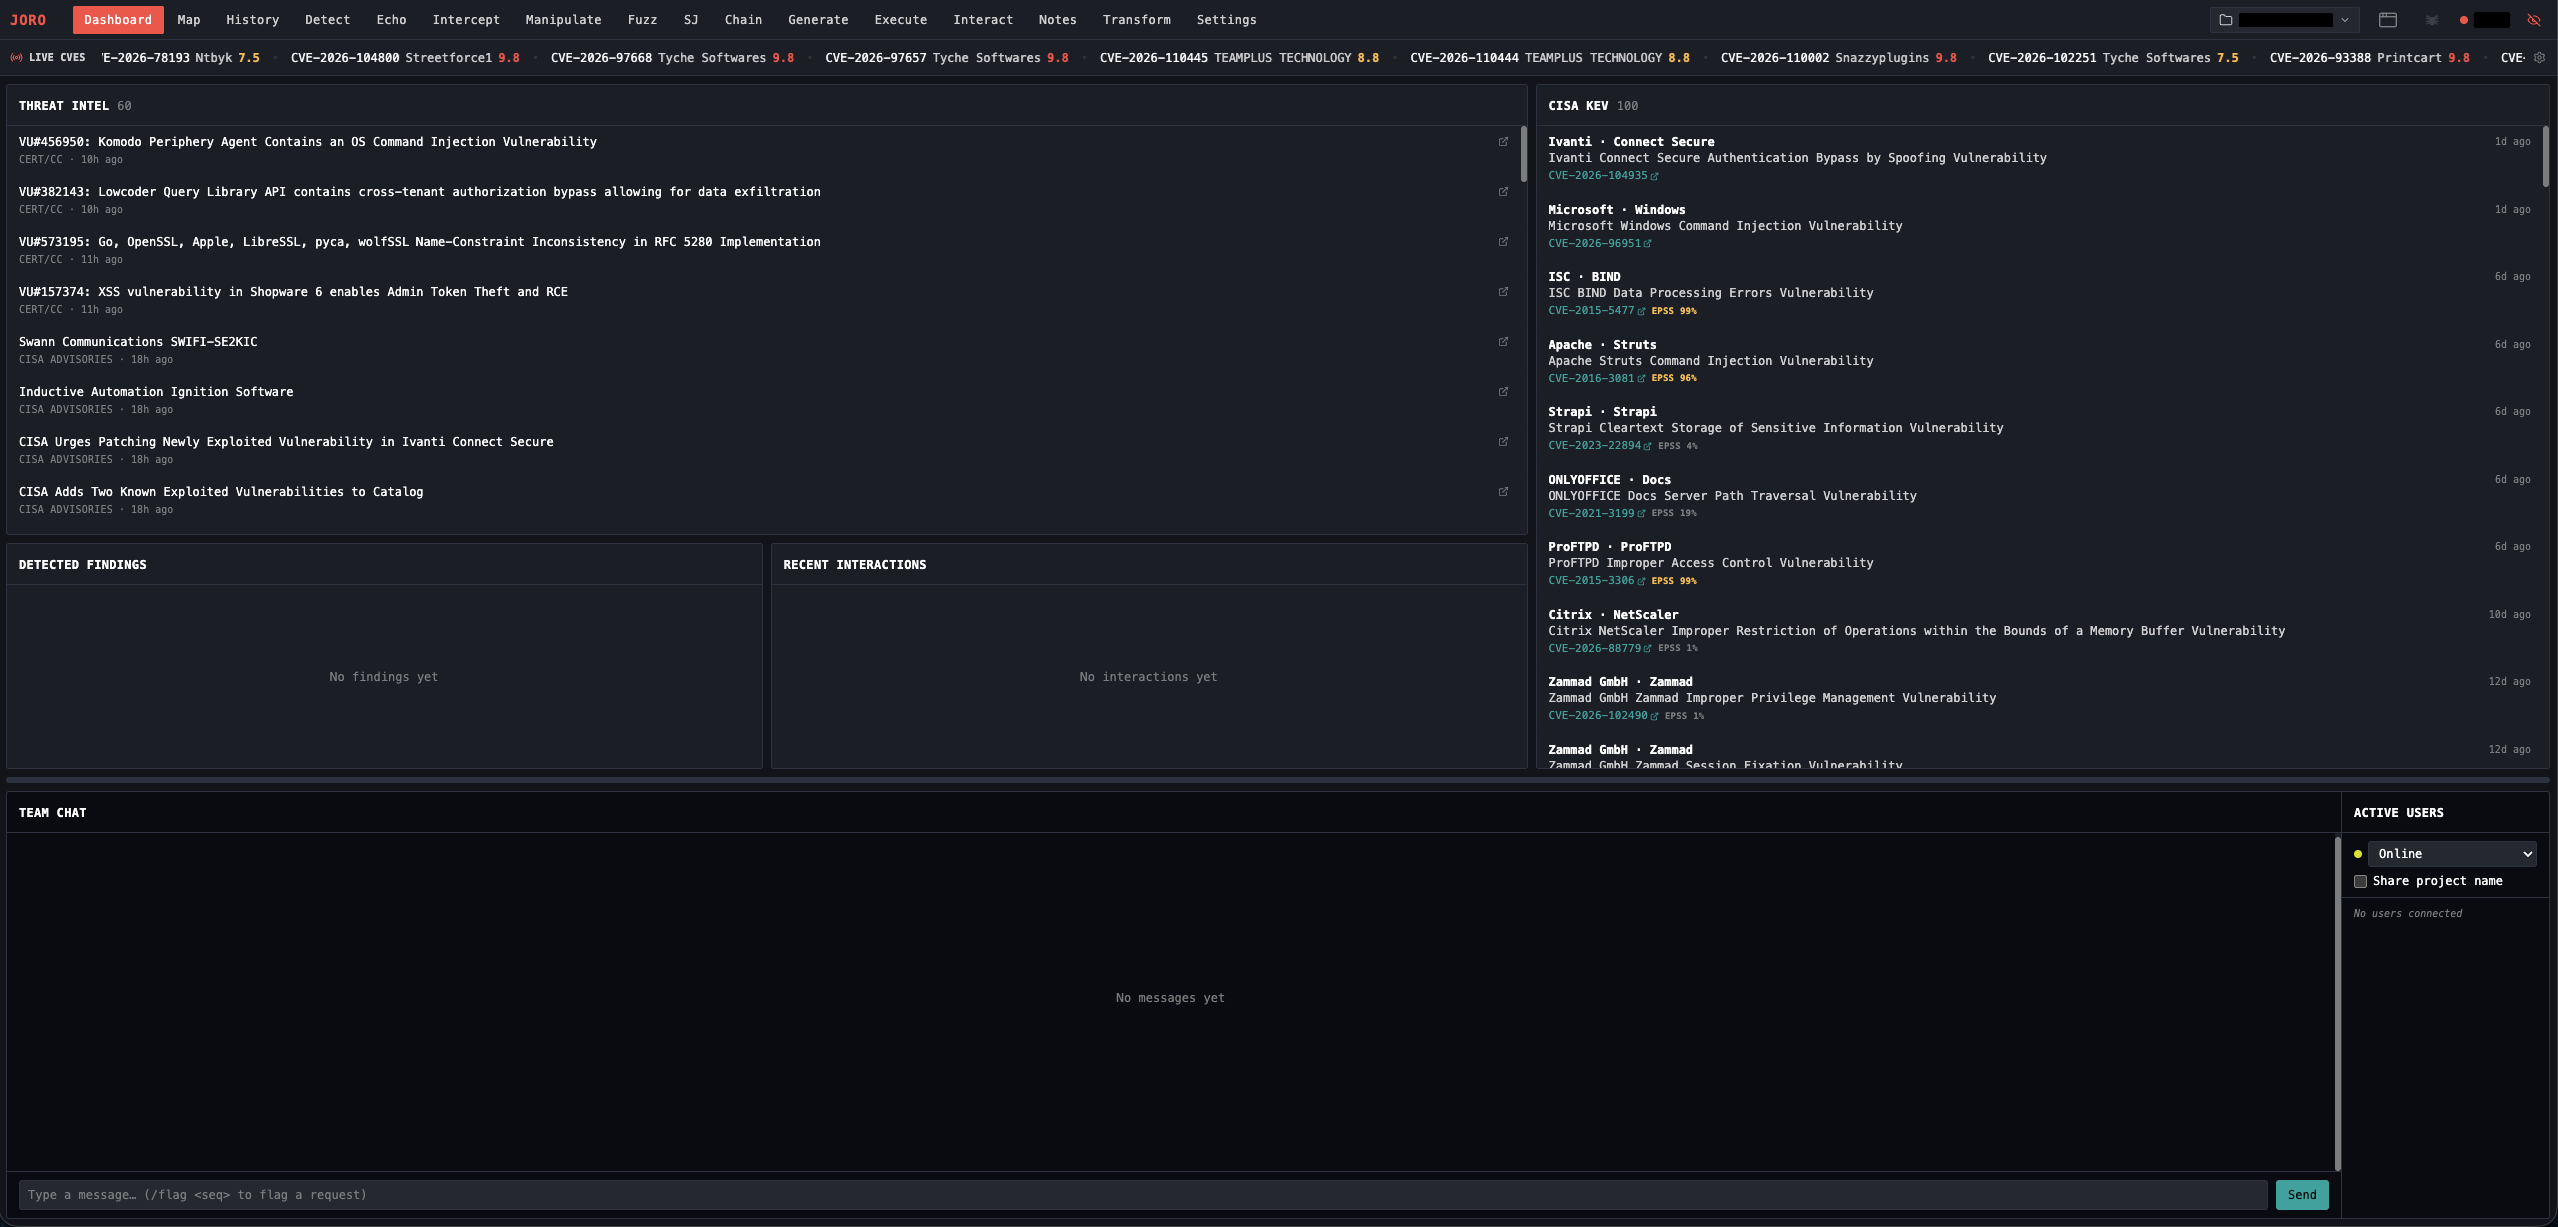
Un framework di sfruttamento web per professionisti della sicurezza offensiva. Proxy di intercettazione, rilevamento di vulnerabilità blind, generazione di web shell, integrazione C2 e strumenti di collaborazione in un unico binario con una web UI integrata.
Attenzione: questo strumento è destinato esclusivamente a test di penetrazione autorizzati e ricerca sulla sicurezza. Devi utilizzare Joro solo contro sistemi di tua proprietà o per i quali disponi di esplicita autorizzazione scritta ai test. L'accesso non autorizzato a sistemi informatici è illegale. Bishop Fox non si assume alcuna responsabilità e non è responsabile per qualsiasi uso improprio o danno causato da questo strumento. Usalo in modo responsabile.
Joro copre un engagement su applicazioni web dall'inizio alla fine: un proxy di intercettazione per visualizzare e modificare richieste e risposte, una site map e una cronologia ricercabile, un fuzzer, scansione passiva che fa emergere segreti e misconfigurazioni nel traffico catturato, listener out-of-band per vulnerabilità blind, generazione ed esecuzione di web shell, integrazione con Sliver e Mythic C2, e un team server per condurre un engagement insieme ad altri operatori. Il lavoro viene salvato in file di progetto portatili, e i plugin Go consentono agli utenti Linux e macOS di aggiungere qualsiasi funzionalità mancante.
Scarica un binario dalle Releases, poi consulta la wiki per le istruzioni di installazione e una guida rapida.
Per maggiori informazioni:
Joro è distribuito sotto GPLv3, alcuni sotto-componenti possono avere licenze separate. Consulta le rispettive sottodirectory in questo progetto per i dettagli.
