

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
404 risultati
EXOCET-AV-Evasion preview

EXOCET-AV-Evasion

GitHubtanc7/exocet-av-evasion

EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile
exploit-frameworkspayload-generationshellcode+9
838
4 anni fa
Shhhloader preview

Shhhloader

GitHubicyguider/shhhloader

Caricatore di shellcode tramite syscall (Lavori in corso)

shellcode
1.3k2 anni fa
DDexec preview

DDexec

GitHubarget13/ddexec

Una tecnica per eseguire binari in modo senza file e furtivo su Linux "sovrascrivendo" il processo della shell con un altro.

payload-generationshellcodepost-exploitation+3
8931 anno fa
ShellCodeEmulator preview

ShellCodeEmulator

GitHubohjeongwook/shellcodeemulator

Emulatore di shellcode scritto con Unicorn Framework con ambiente di emulazione di dump di processo
dynamic-analysis-sandboxingreverse-engineeringshellcode+3
1266 anni fa
frostbyte preview

frostbyte

GitHubpwn1sher/frostbyte

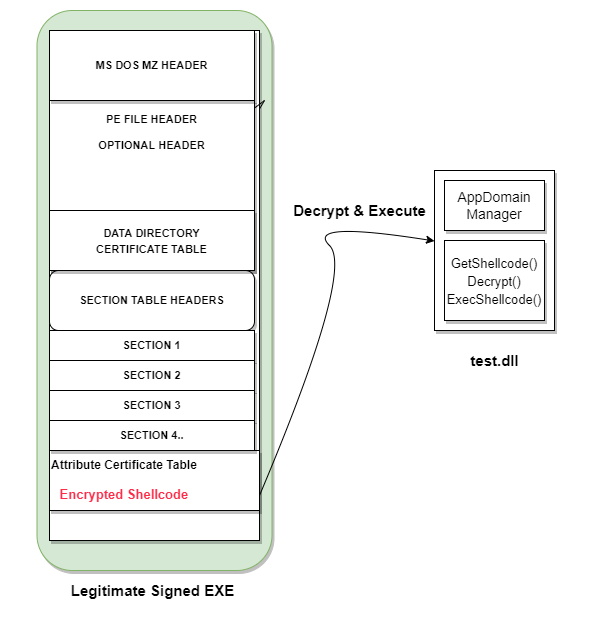
Combina l'iniezione di AppDomain Manager con l'embedding di shellcode in binari firmati per eludere il rilevamento EDR/AV per i payload di red team.
shellcodeshellcode-generation
3834 anni fa
nim-loader preview

nim-loader

GitHubadamsvoboda/nim-loader

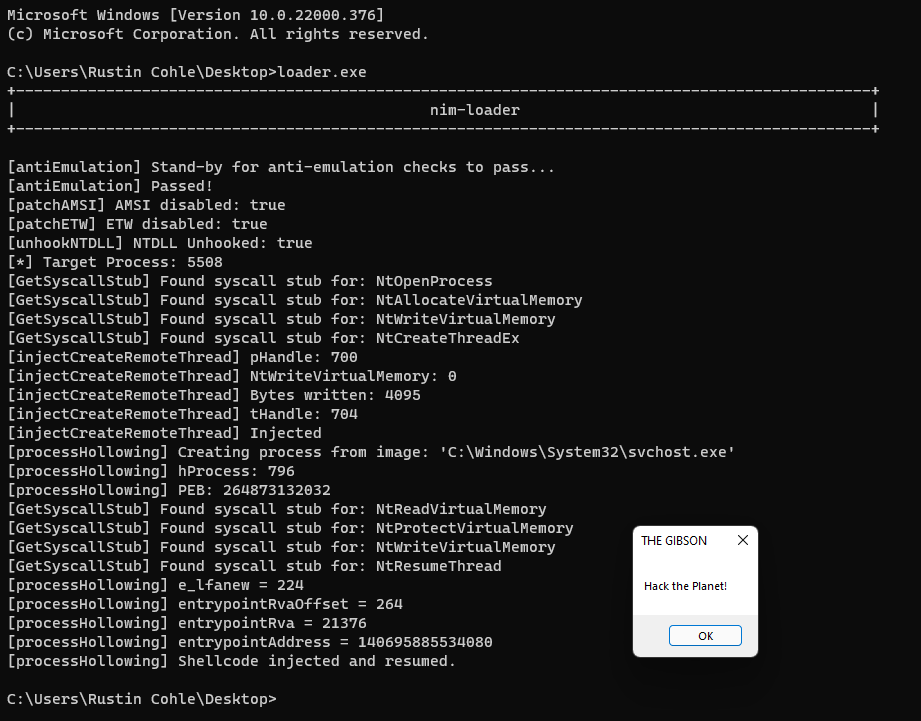
WIP caricatore di shellcode in Nim con tecniche di evasione EDR
exploitationshellcodeeducation+3
2174 anni fa
Shelltropy preview

Shelltropy

GitHubkleiton0x00/shelltropy

Una tecnica per nascondere shellcode malevolo tramite Shannon encoding.
exploitationshellcodemalware-analysis+1
2703 anni fa
dlinject preview

dlinject

GitHubdavidbuchanan314/dlinject

Inietta una libreria condivisa (cioè codice arbitrario) in un processo Linux in esecuzione, senza ptrace
exploitationshellcodered-teaming
8271 anno fa
maldev-for-dummies preview

maldev-for-dummies

GitHubchvancooten/maldev-for-dummies

Un workshop sullo sviluppo di malware.
exploitationshellcodemalware-analysis+4
1.8k3 anni fa
HintInject preview

HintInject

GitHubfrkngksl/hintinject

Un progetto PoC per incorporare shellcode nella Hint/Name Table
payload-generationexploitationshellcode+3
1146 mesi fa
Nim-RunPE preview

Nim-RunPE

GitHubs3cur3th1ssh1t/nim-runpe

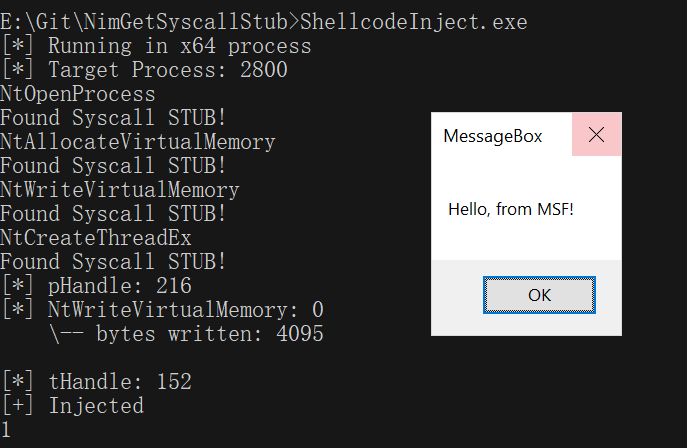
Un'implementazione in Nim del caricamento riflessivo di PE dalla memoria
exploitationshellcodemalware-analysis+3
2952 anni fa
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

Estrae dinamicamente stub di syscall freschi da ntdll.dll per eludere il rilevamento basato su firme, con un template di esecuzione di shellcode per…

payload-generationexploitationshellcode+2
2324 anni fa
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

Tecnica di iniezione di shellcode in C++ che utilizza crittografia XOR e conversione di stringhe UUID per bypassare Windows Defender, con…

defensive-toolsexploitationids-ips-evasion+6
3333 anni fa
Sandman preview

Sandman

GitHubidov31/sandman

Backdoor basata su NTP per reti protette, che consegna ed esegue shellcode arbitrario tramite traffico NTP spoofato con persistenza opzionale come…
payload-generationpersistence-mechanismsshellcode+2
8163 anni fa
canisrufus preview

canisrufus

GitHubmaldevel/canisrufus

Una backdoor per Windows furtiva basata su Python che utilizza Github come server di comando e controllo.
payload-generationshellcodepost-exploitation+2
2659 anni fa
gdog preview

gdog

GitHubmaldevel/gdog

Un backdoor Windows completo che utilizza Gmail come server C&C

payload-generationshellcodepost-exploitation+2
5079 anni fa
shells preview

shells

GitHub4ndr34z/shells

Script per generare revshells
payload-generationexploitationreverse-engineering+9
4872 anni fa
ropr preview

ropr

GitHubben-lichtman/ropr

Un cercatore di ROP Gadget multithread fulmineamente veloce™. Alternativa a ropper / ropgadget (attualmente solo x86)

exploitationreverse-engineeringshellcode+1
5555 mesi fa
Precedente1…161718…23Successivo
