
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Shellcode — Strumenti — Pagina 11 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
404 risultati
watcher preview

watcher

GitHubthemoonsir/watcher

Rilevamento di reverse shell e uccisione prima di tentare la shell.
defensive-toolsmemory-forensicsreverse-engineering+5
28 mesi fa
DuplexSpyCS preview

DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

Uno strumento di amministrazione remota (RAT) open-source basato su C#, che consente il controllo completo di una macchina Windows remota, progettato…
privilege-escalationshellcodepost-exploitation+5
2177 mesi fa
malasada preview

malasada

GitHubsliverarmory/malasada

Caricatore di shellcode da libreria condivisa Linux
exploitationshellcodepost-exploitation+5
1018 mesi fa
reverse-shell preview

reverse-shell

GitHublukechilds/reverse-shell

Servizio di reverse shell on-demand che rileva automaticamente l'ambiente di destinazione ed esegue il payload appropriato per l'accesso remoto…
exploitationshellcodepenetration-testing+3
2.0k8 mesi fa
ASPX_WebShell_COFFLoader preview

ASPX_WebShell_COFFLoader

GitHubepotseluevskaya/aspx_webshell_coffloader

Web shell ASPX con caricatore COFF per eseguire Beacon Object Files (BOF) su server target tramite un client Python semi-interattivo, progettato per…
shellcodeweb-application-exploitationpenetration-testing+3
1347 mesi fa
CustomLoadImage preview

CustomLoadImage

GitHubbackdoorskid/customloadimage

Caricamento furtivo di assembly .NET utilizzando AssemblyNative::LoadFromBuffer

defensive-toolsexploitationshellcode+3
587 mesi fa
EVENSTAR preview

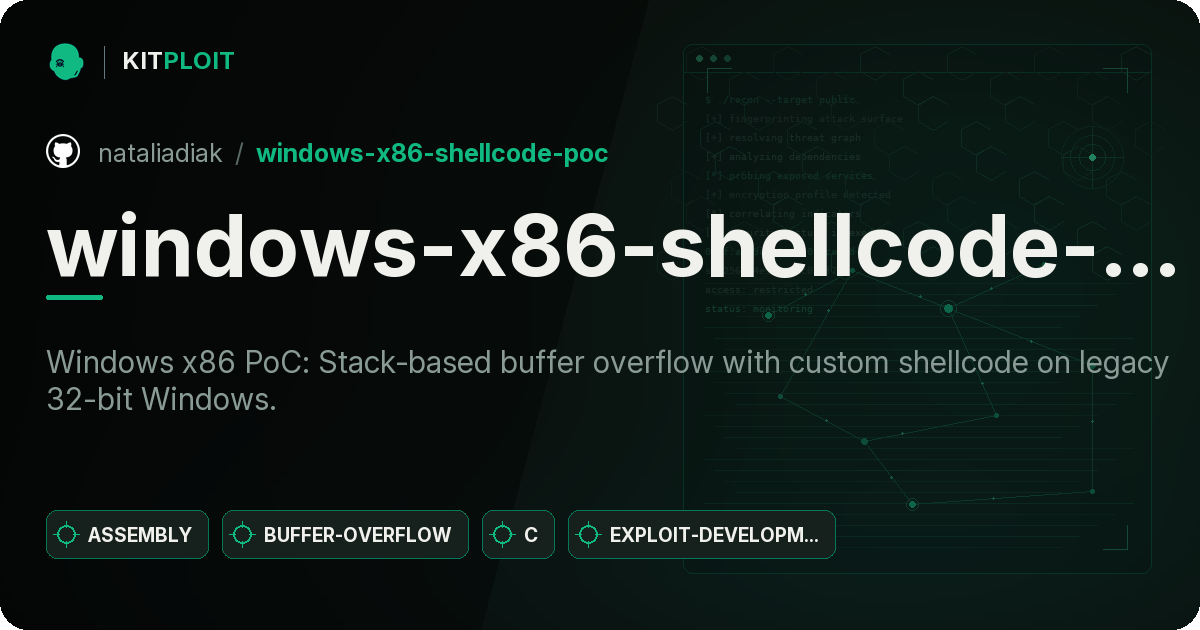
EVENSTAR

GitHubwinterknife/evenstar

Esperimenti a basso livello su Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
1081 mese fa
windows-x86-shellcode-poc preview

windows-x86-shellcode-poc

GitHubnataliadiak/windows-x86-shellcode-poc

Windows x86 PoC: buffer overflow basato su stack con shellcode personalizzato su legacy Windows 32-bit.
vulnerability-analysisreverse-engineeringshellcode+3
85 mesi fa
RustyWater-ShellCode-Dropper preview

RustyWater-ShellCode-Dropper

GitHubs3n4t0r-0x0/rustywater-shellcode-dropper

RustyWater rappresenta il payload principale e la spina dorsale dell'intera operazione avversaria negli attacchi del gruppo Static Kitten.
privilege-escalationpersistence-mechanismsexploitation+9
1043 mesi fa
Lucky-Spark preview

Lucky-Spark

GitHubschich/lucky-spark

Uno stager furtivo progettato per shellcode caricati tramite http/https come Sliver, o su github raw.

exploitationshellcodepost-exploitation+6
583 mesi fa
Phantom-Evasion-Loader preview

Phantom-Evasion-Loader

GitHubjm00nj/phantom-evasion-loader

Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
exploit-frameworksshellcodepost-exploitation+6
1103 mesi fa
Astral_Projection preview

Astral_Projection

GitHubkuwaitist/astral_projection

UDRL di Cobalt Strike che esegue un avanzato module stomping utilizzando VEH per intercettare le chiamate, smappare i moduli durante la sospensione e…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
726 mesi fa
PhantomEvasion preview

PhantomEvasion

GitHubesskumar/phantomevasion

Strumento di evasione antivirus basato su Python che genera eseguibili non rilevabili a partire da payload di msfvenom con tecniche avanzate come…

privilege-escalationexploit-frameworkspayload-generation+5
176 anni fa
Fritter preview

Fritter

GitHub0xrootpls/fritter

Generatore di shellcode polimorfico per l'esecuzione in memoria di EXE, DLL, .NET, VBScript e JScript con randomizzazione per output e per build per…
payload-generationexploitationshellcode+5
2482 mesi fa
IronPE preview

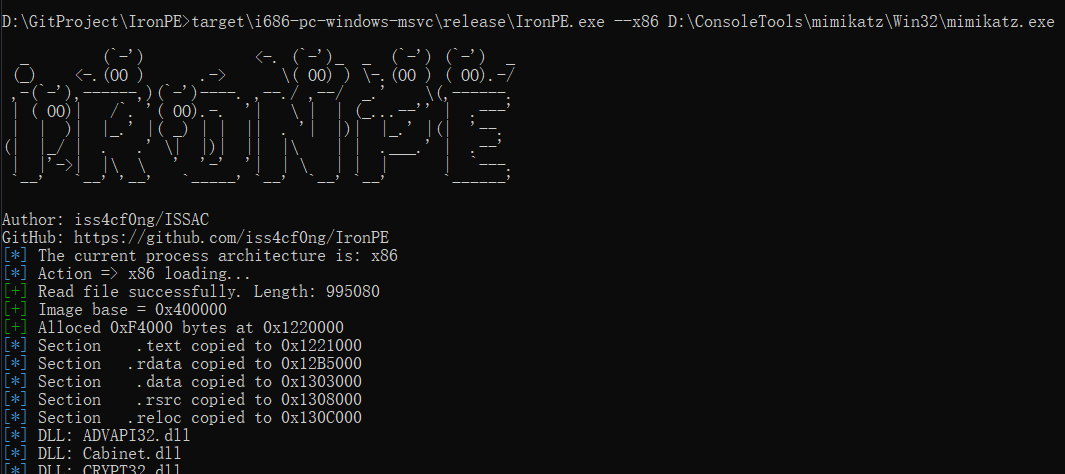
IronPE

GitHubiss4cf0ng/ironpe

Caricatore manuale di PE Windows basato su Rust che mappa ed esegue eseguibili x86/x64 dalla memoria, dimostrando il comportamento interno del…

memory-forensicsexploitationreverse-engineering+5
1247 mesi fa
SynthAPT preview

SynthAPT

GitHubacedef/synthapt

Framework di simulazione avversaria basato su playbook che compila percorsi di attacco definiti in JSON in payload shellcode indipendenti dalla…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
2316 mesi fa
TimeAfterFree preview

TimeAfterFree

GitHubm0x41nos/timeafterfree

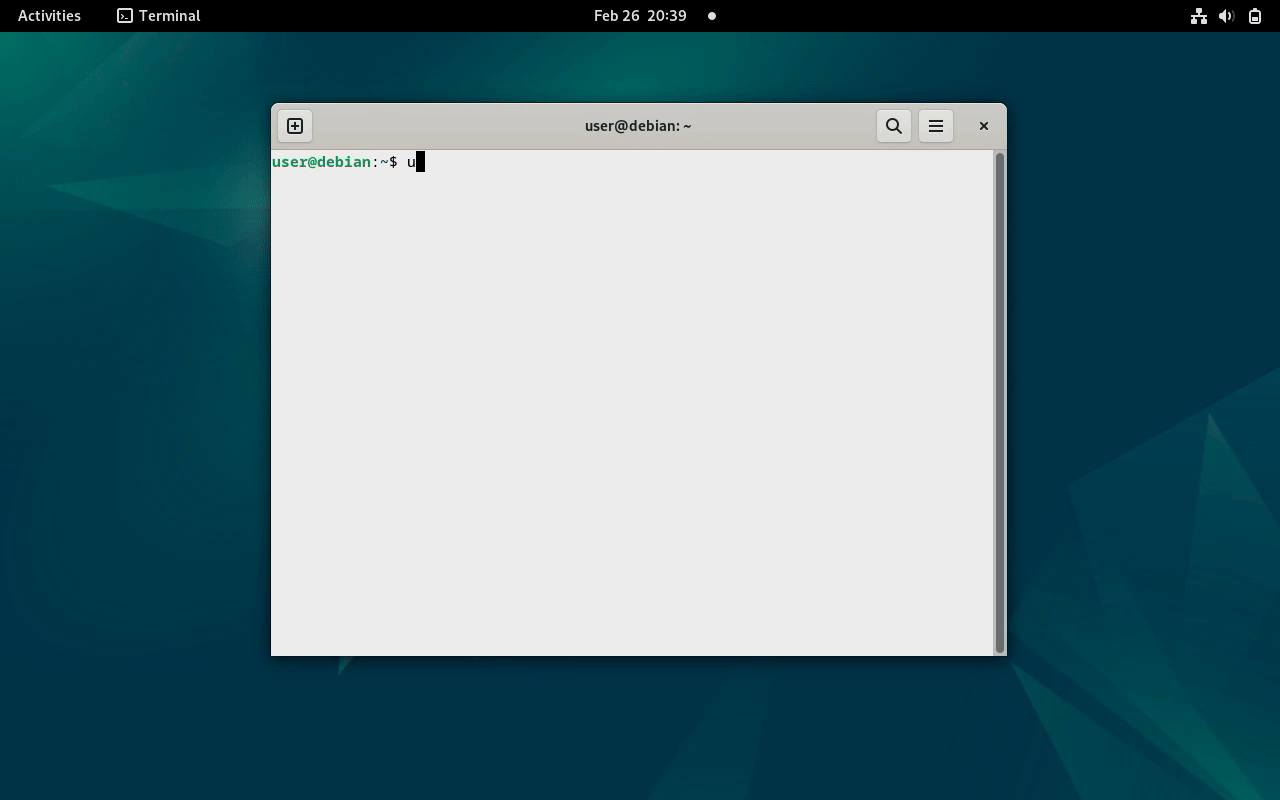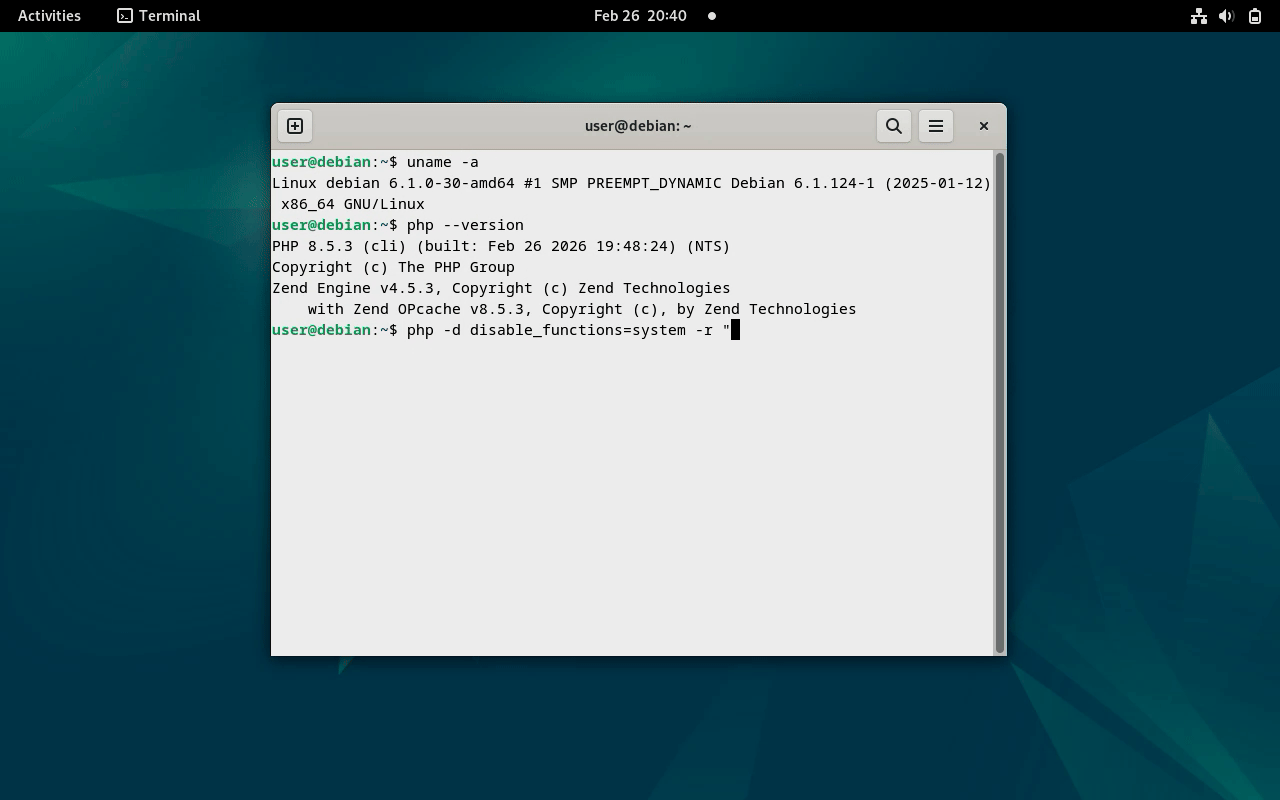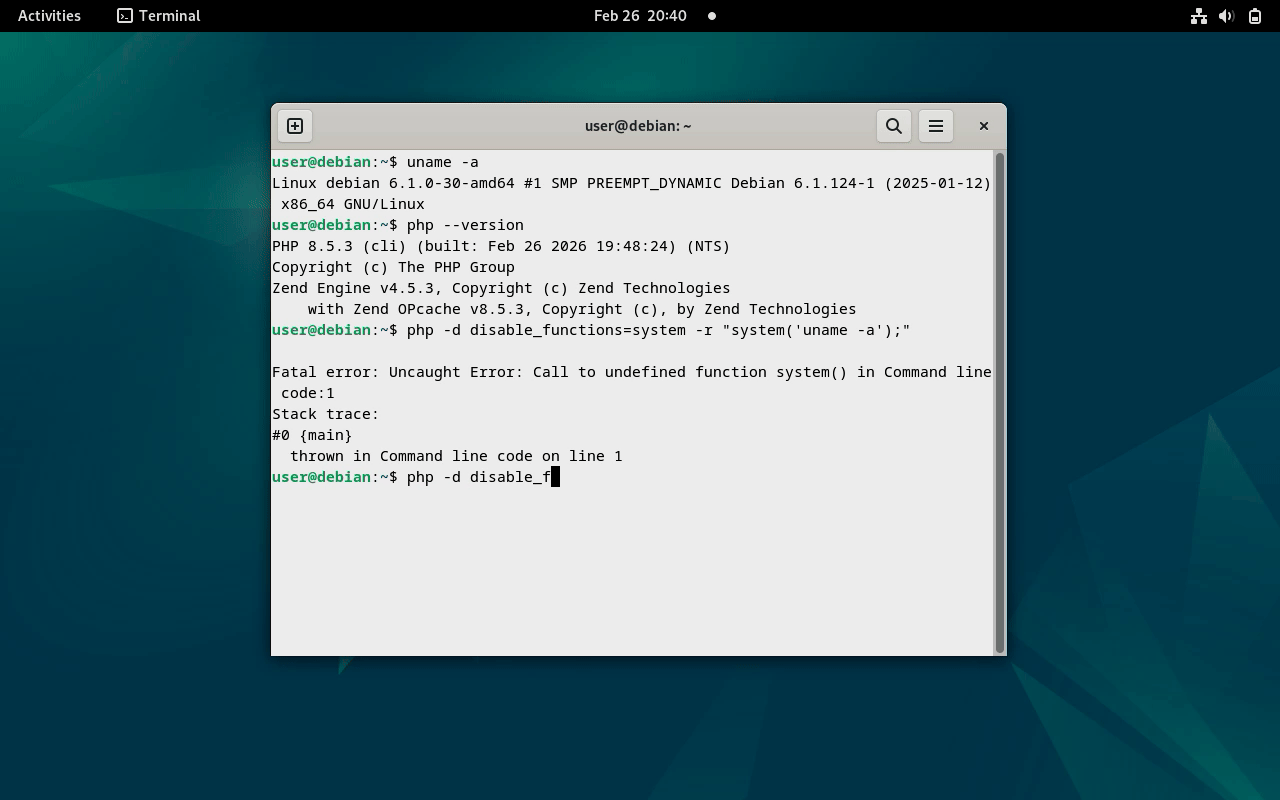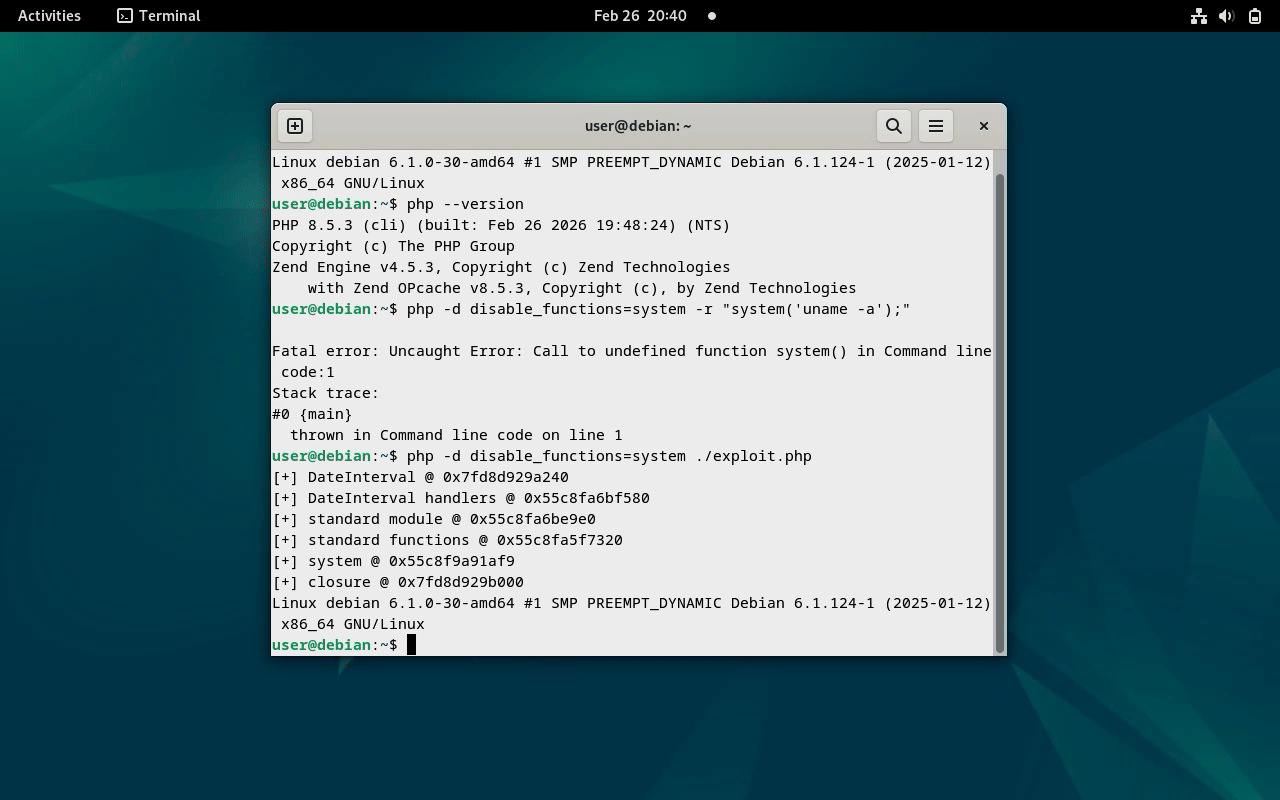
Proof-of-concept di sandbox escape per PHP 8 che sfrutta un bug use-after-free per bypassare disable_functions ed eseguire comandi di sistema su…
vulnerability-analysisexploitationshellcode+3
957 mesi fa
LCSAJdump preview

LCSAJdump

GitHubchris1sflaggin/lcsajdump

Un approccio multi-architettura basato su grafi potenziato da ML per il rilevamento di gadget ROP

static-analysisexploitationreverse-engineering+6
274 mesi fa
Precedente1…101112…23Successivo