Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LCSAJdump — Un approccio multi-architettura basato su grafi potenziato da ML per il rilevamento di gadget ROP | Kitploit
Strumenti/GitHubGitHub/chris1sflaggin/lcsajdump
Analisi StaticaExploitReverse EngineeringShellcodeAnalisi di BinariMachine LearningPaper e RicercaApprendimento e FormazioneSviluppo Payload
GitHubchris1sflaggin/lcsajdump

LCSAJdump

Un approccio multi-architettura basato su grafi potenziato da ML per il rilevamento di gadget ROP

272884 mesi faRevisionato da Kitploit
Vedi RepositorySito web
Condividi

LCSAJdump Logo

LCSAJdump

PyPI Downloads

Framework universale basato su grafi per la scoperta automatica di gadget

Status License: MIT


LCSAJdump è un framework di analisi statica progettato per scoprire gadget di Return-Oriented Programming (ROP) e Jump-Oriented Programming (JOP). A differenza degli scanner tradizionali, LCSAJdump è agnostico rispetto all'architettura e utilizza un approccio basato su grafi per scoprire vulnerabilità invisibili ai comuni strumenti lineari.


Perché LCSAJdump?

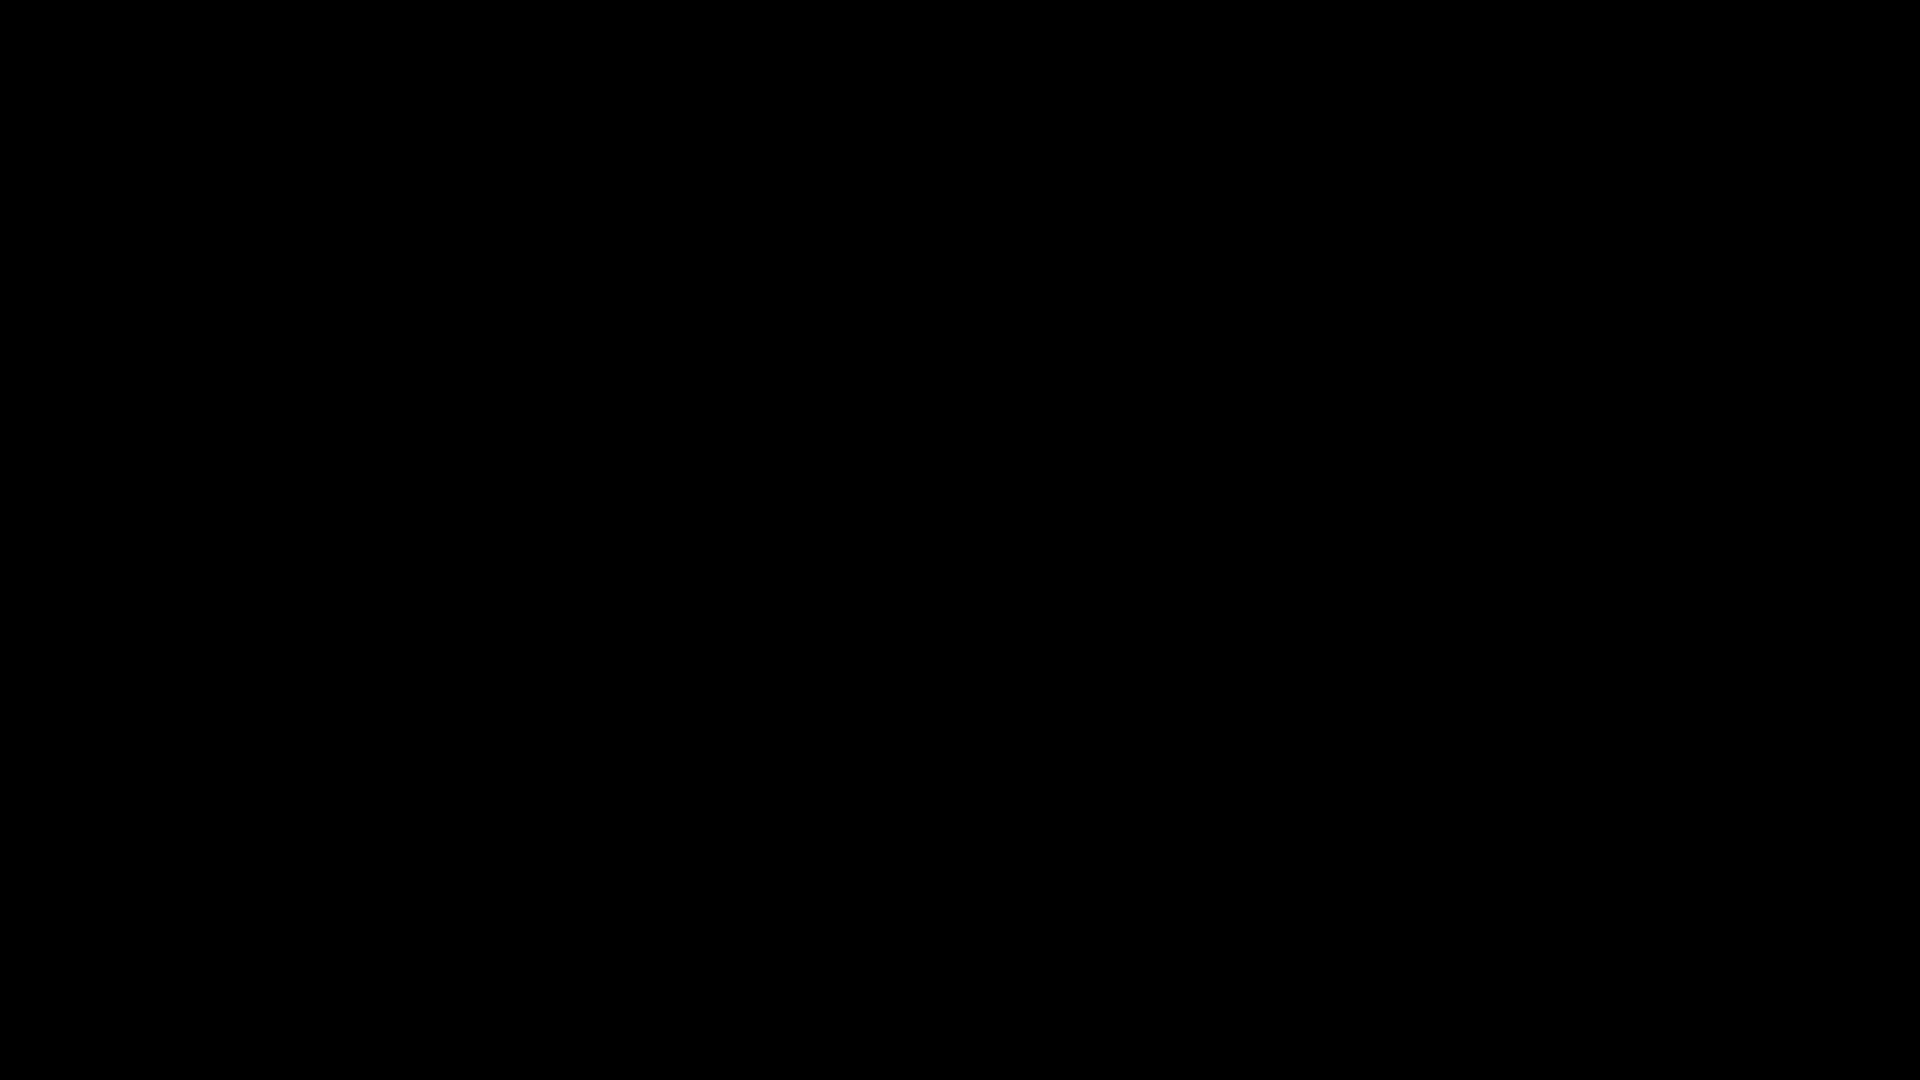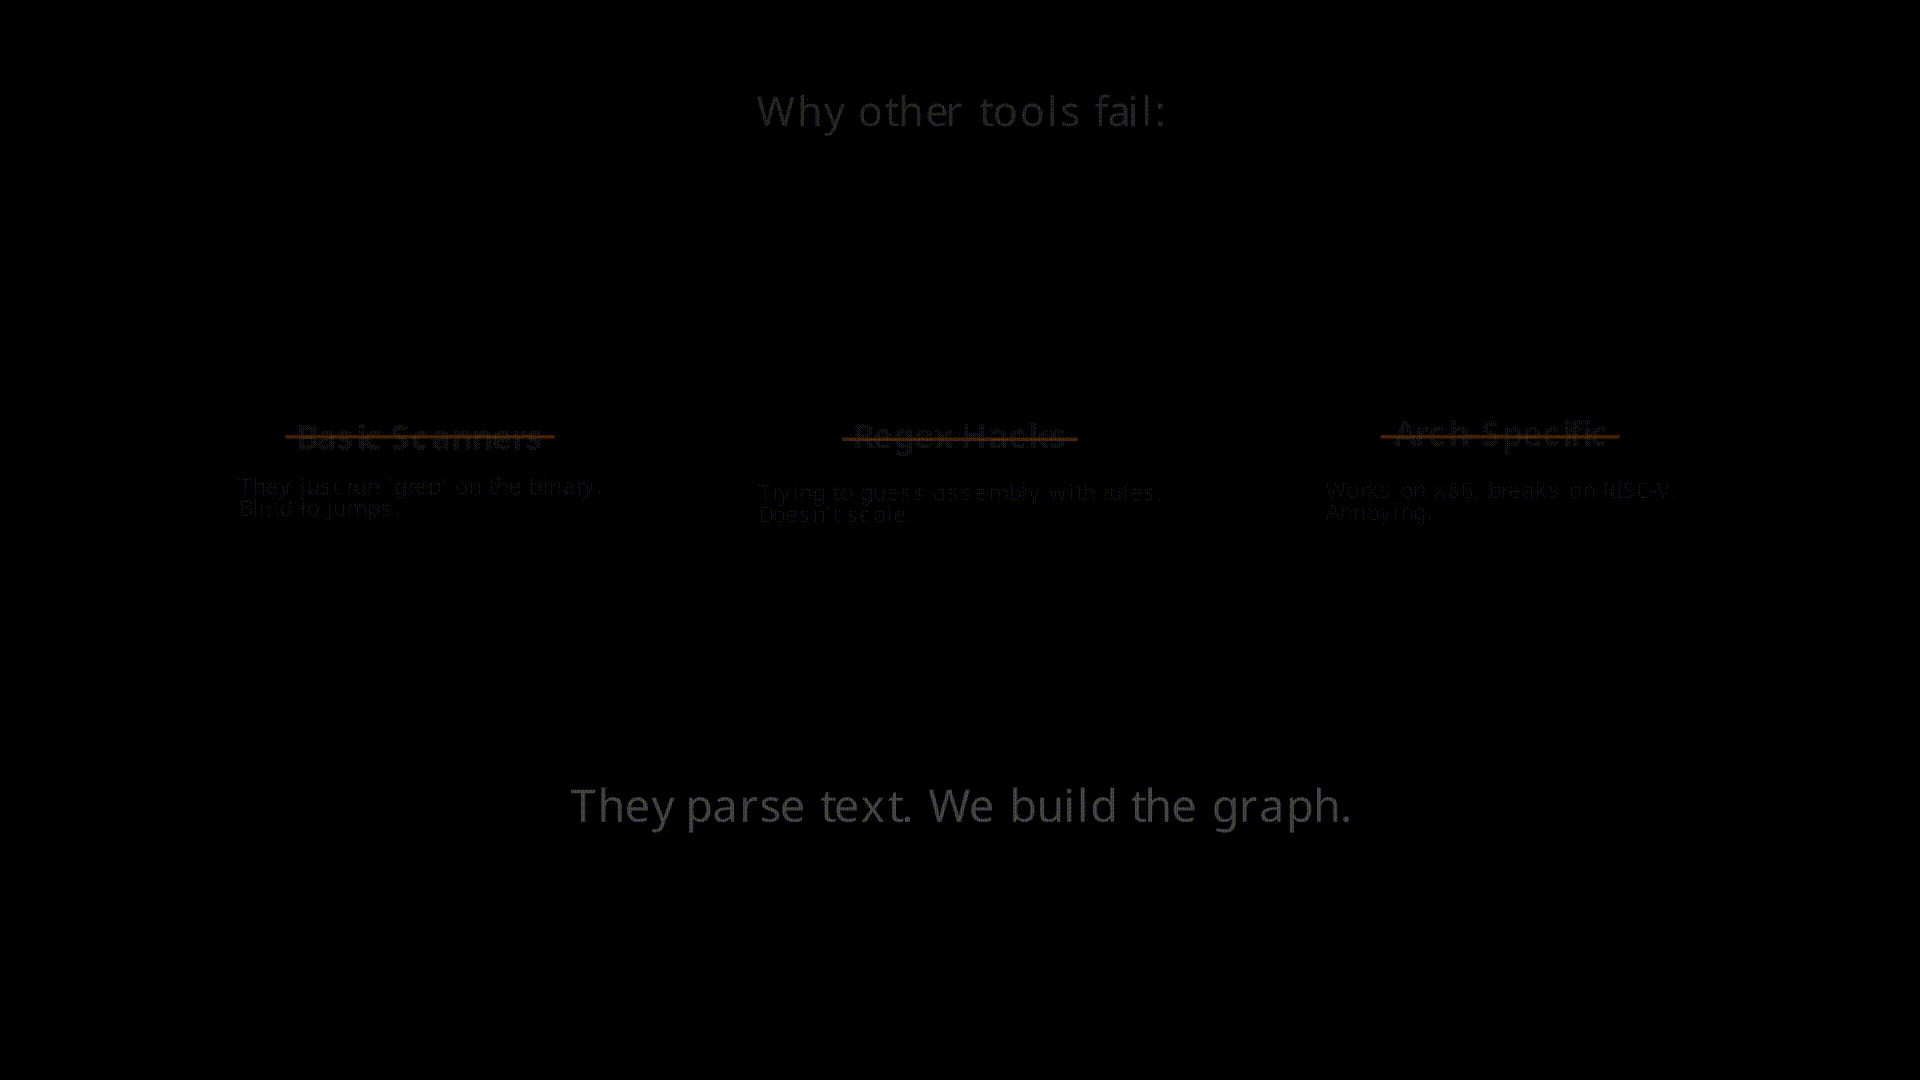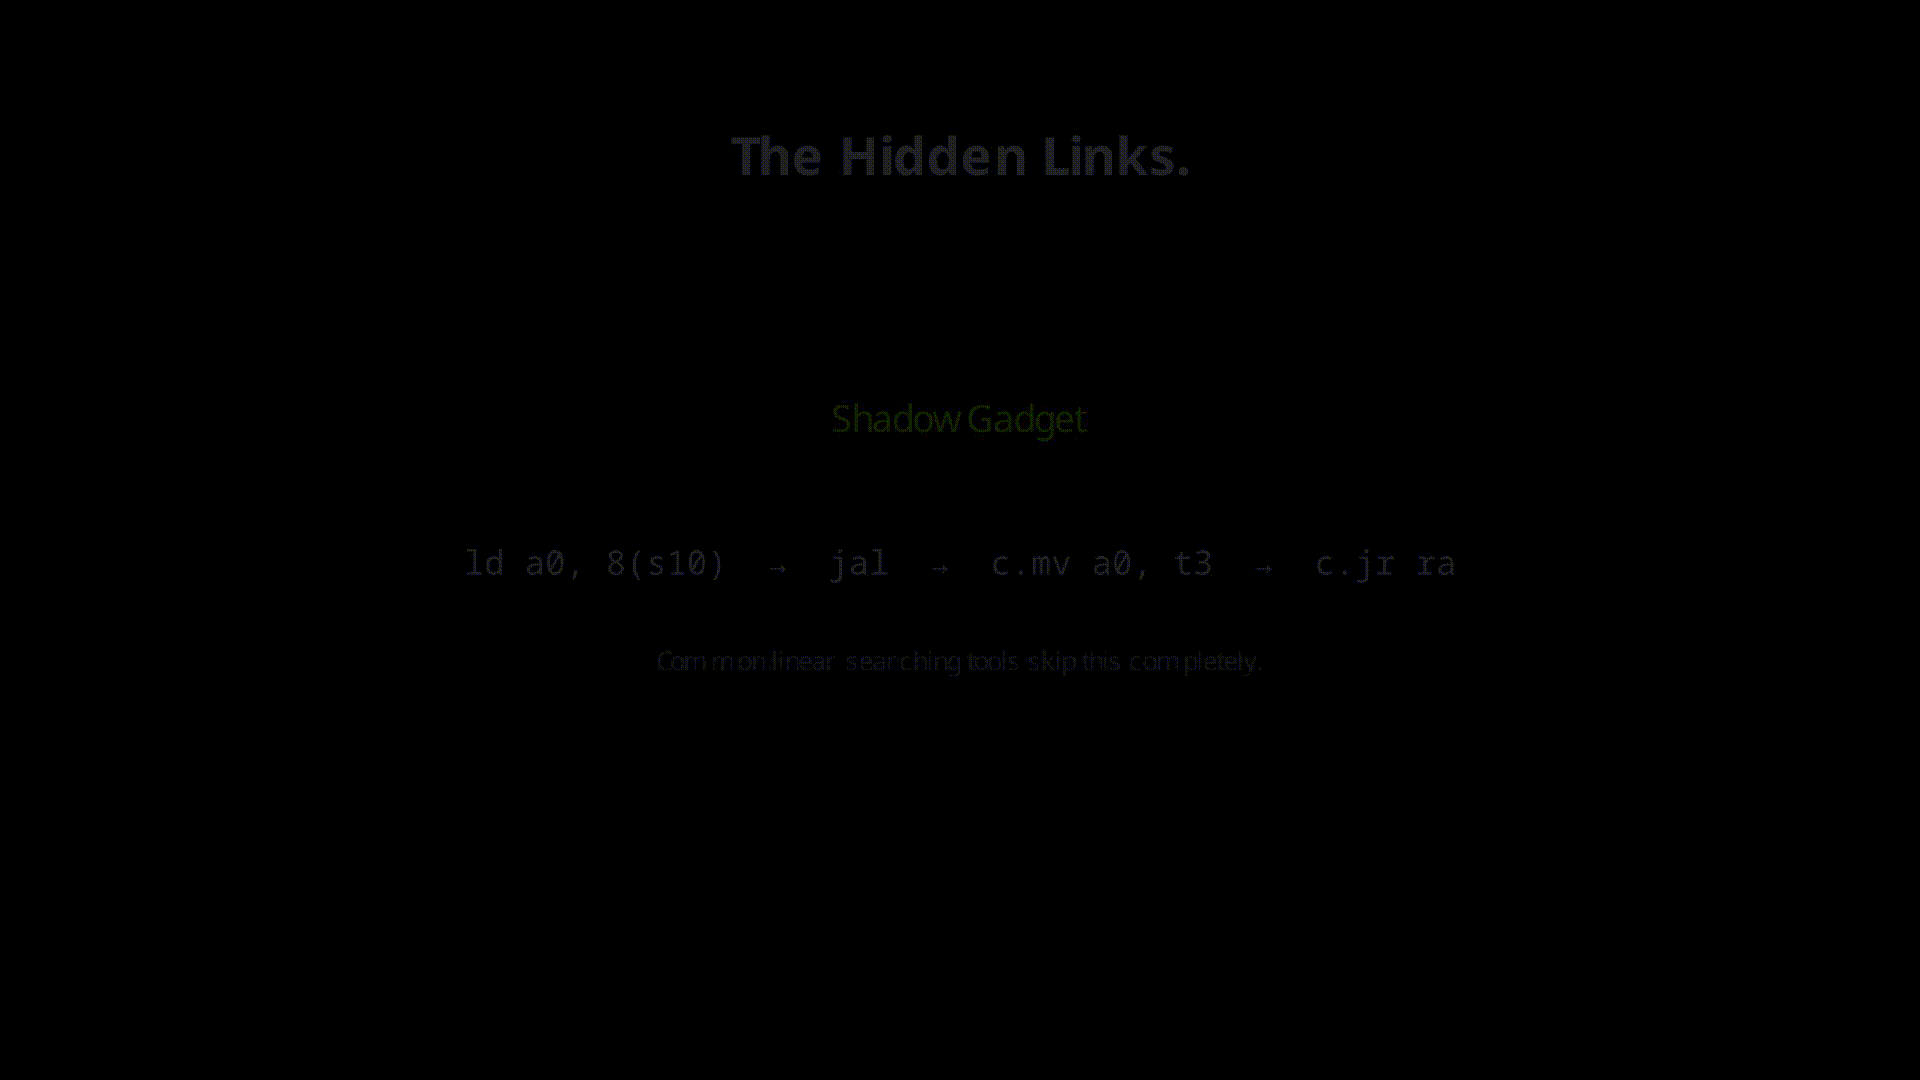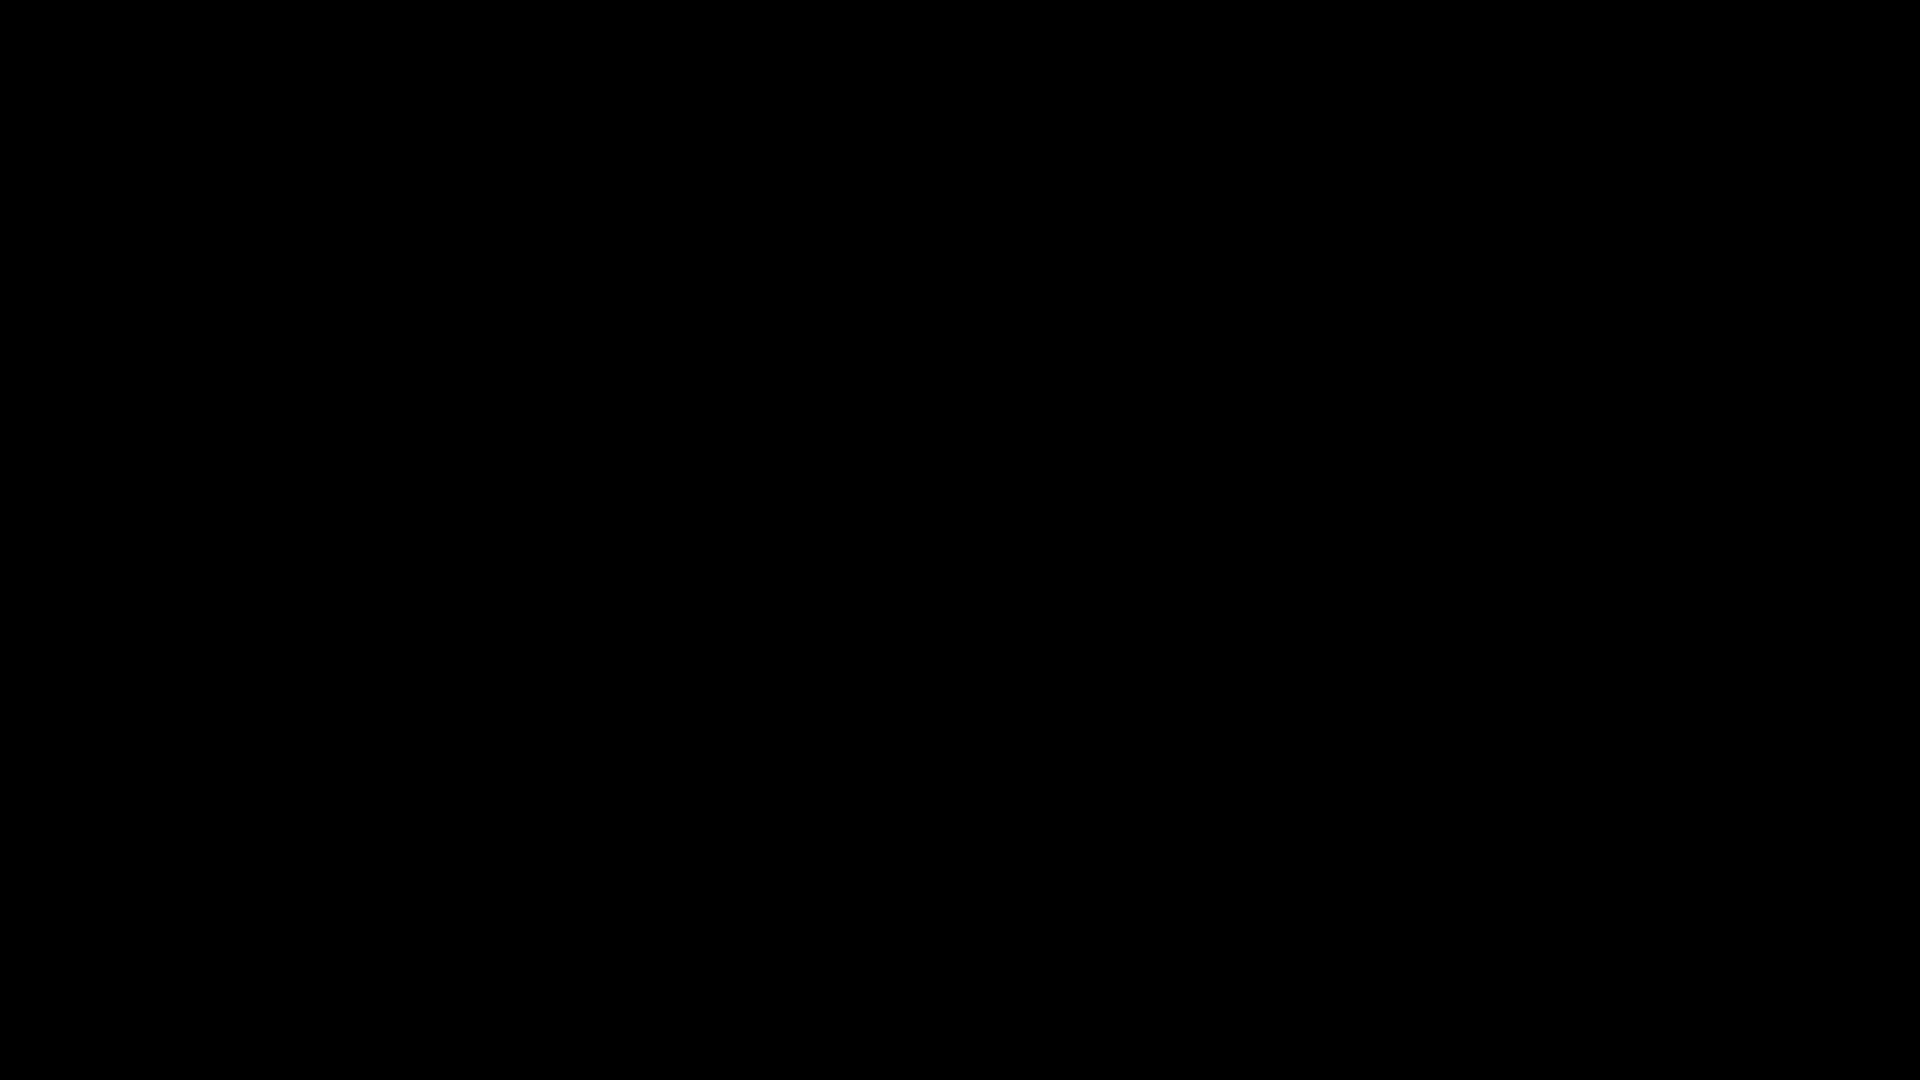
I comuni scanner ROP utilizzano un approccio lineare a "finestra scorrevole" sui byte eseguibili del binario. Questo metodo fallisce sistematicamente nell'identificare i Shadow Gadget: catene di esecuzione che attraversano blocchi di memoria non contigui collegati da salti incondizionati o rami condizionali.

LCSAJdump supera questo limite ricostruendo il Control-Flow Graph (CFG) attraverso l'analisi LCSAJ (Linear Code Sequence and Jump). Modellando il binario come un grafo diretto di blocchi base, lo strumento identifica:

  1. Gadget contigui: Sequenze lineari standard che terminano con un trasferimento di controllo.
  2. Shadow Gadget (non contigui): Catene complesse che bypassano i "bad byte" (es. byte nulli) utilizzando istruzioni altrimenti irraggiungibili tramite scansione lineare.

Caratteristiche principali

  • Supporto multi-architettura: Supporto nativo per RISC-V (64GC), x86-64 e ARM64, facilmente estendibile ad altre architetture tramite profili modulari.
  • Analisi basata su grafi: Segmenta la sezione .text in blocchi base LCSAJ e ricostruisce le relazioni di flusso attraverso un grafo di controllo inverso costruito su misura (rappresentazione di adiacenza leggera, nessuna dipendenza da grafi pesanti).
  • Algoritmo Rainbow BFS: Backward Breadth-First Search proprietaria a partire dai sink di controllo. Ora dotata di un filtro di unicità O(1) Early-Drop e limiti di istruzioni Hard-Cap per prevenire l'esplosione degli stati e garantire un'analisi ultra-veloce anche su binari CISC densi.
  • Costruzione pigra del grafo: La costruzione del grafo trattiene solo i nodi raggiungibili dalle code dei gadget entro --depth salti, riducendo drasticamente la memoria e i tempi di costruzione su binari di grandi dimensioni (es. libc) producendo risultati identici.
  • Motore di ranking a due stadi: Combina una baseline euristica iper-veloce (ottimizzata con Bayesian Optimization via Optuna) con un modello di deep learning LightGBM ML che affina la qualità dei gadget utilizzando caratteristiche strutturali e semantiche.
  • Inferenza a overhead zero: Il modello ML è integrato in modo nativo e viene eseguito per impostazione predefinita, elaborando decine di migliaia di nodi in pochi secondi. Agisce come un filtro altamente efficace, rifiutando salti rumorosi e restituendo catene di gadget pulite e altamente controllabili. Ospitato su Hugging Face.
  • Parametri di potatura: Fattore di "oscurità" configurabile per bilanciare profondità di analisi e prestazioni, prevenendo loop infiniti in grafi ciclici.

Architetture supportate

(vedi Benchmarks).

LCSAJdump è progettato per essere universale. Attualmente supportate:

  • RISC-V 64-bit (RV64GC): Supporto completo per istruzioni compresse a 16 bit.
  • x86-64: Gestisce istruzioni sovrapposte a lunghezza variabile. Naviga in modo sicuro grafi densi senza esplosione di memoria.
  • ARM64: Gestisce istruzioni a 32 bit e filtra profondamente i gadget gonfiati tramite rigorose penalità euristiche.
  • Altre architetture: Possono essere facilmente implementate definendo nuovi profili in config.py.

Installazione

Via Pip (consigliato)

pip install lcsajdump

Da sorgente (sviluppo)

git clone [https://github.com/Chris1sFlaggin/LCSAJdump.git](https://github.com/Chris1sFlaggin/LCSAJdump.git)
cd LCSAJdump
pip install -r requirements.txt


Utilizzo

LCSAJdump offre una potente CLI per l'analisi precisa dei binari:

Analisi standard (RISC-V predefinito):

python LCSAJdump.py <percorso_del_binario>

Analisi avanzata (specificando architettura e file di output):

lcsajdump -a riscv64 -d 15 -k 10 -l 20 -o gadgets.txt <percorso_del_binario>

Esportazione come JSON con filtro bad-char:

lcsajdump -a x86_64 -d 20 -k 5 -b "000a0d" --json -o gadgets.json <percorso_del_binario>

Nota: Usa -o dopo --json per salvare il JSON su file. Senza --json, -o salva testo normale.

Salva output in testo normale:

lcsajdump -a riscv64 -d 15 -k 10 -l 20 -o gadgets.txt <percorso_del_binario>

Analizza tutte le sezioni eseguibili:

lcsajdump --all-exec -d 25 -k 10 -l 30 <percorso_del_binario>

Forza ranking strettamente algoritmico (bypassa ML):

lcsajdump --algo <percorso_del_binario>

Opzioni CLI

FlagTipoPredefinitoDescrizione
-a, --archTESTOautoArchitettura target (auto, riscv64, x86_64, arm64). Rilevata automaticamente dall'header ELF.
-d, --depthINTERO20Profondità massima di ricerca nei blocchi LCSAJ. Controlla la lunghezza della catena.
-k, --darknessINTERO5Soglia di potatura — numero massimo di visite per nodo. Più alto = più gadget, scansione più lenta.
-l, --limitINTERO10Numero massimo di gadget da visualizzare nell'output.
-s, --min-scoreINTERO0Punteggio euristico minimo per un gadget per apparire nei risultati.
-i, --instructionsINTERO15Numero massimo di istruzioni contenute in un singolo nodo LCSAJ.
-v, --verboseFLAG—Abilita output verbose per risultati dettagliati per gadget.
-o, --outputPERCORSO—Scrive l'output su file. Testo normale per impostazione predefinita; usare con --json per output JSON.
-b, --bad-charsTESTO—Byte esadecimali da filtrare dagli indirizzi dei gadget (es. "000a0d").
--jsonFLAG—Output dei gadget come JSON strutturato. Combina con -o per salvare su file.
--all-execFLAG—Analizza tutte le sezioni eseguibili, non solo .text.
-al, --algoFLAG—Usa strettamente il ranking algoritmico (bypassa ML).
--versionFLAG—Mostra la versione installata ed esce.
--helpFLAG—Mostra il messaggio di aiuto ed esce.


Accuratezza e benchmark

LCSAJdump è supportato da una suite di test rigorosa e convalidata incrementalmente situata nella directory benchmarkTests/.

Attraverso 14 iterazioni principali di ingegneria delle caratteristiche semantiche, il modello ibrido ha imparato a discriminare i gadget in base agli effetti collaterali effettivi sulla memoria (estratti tramite esecuzione simbolica angr) piuttosto che a euristiche puramente sintattiche.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →