
SHGenOb
 oldboy21/shgenob
Strumento basato su Python per generare Shellcode da PIC C
encryption-decryption-toolspayload-generationexploitation+5
oldboy21/shgenobStrumento basato su Python per generare Shellcode da PIC C
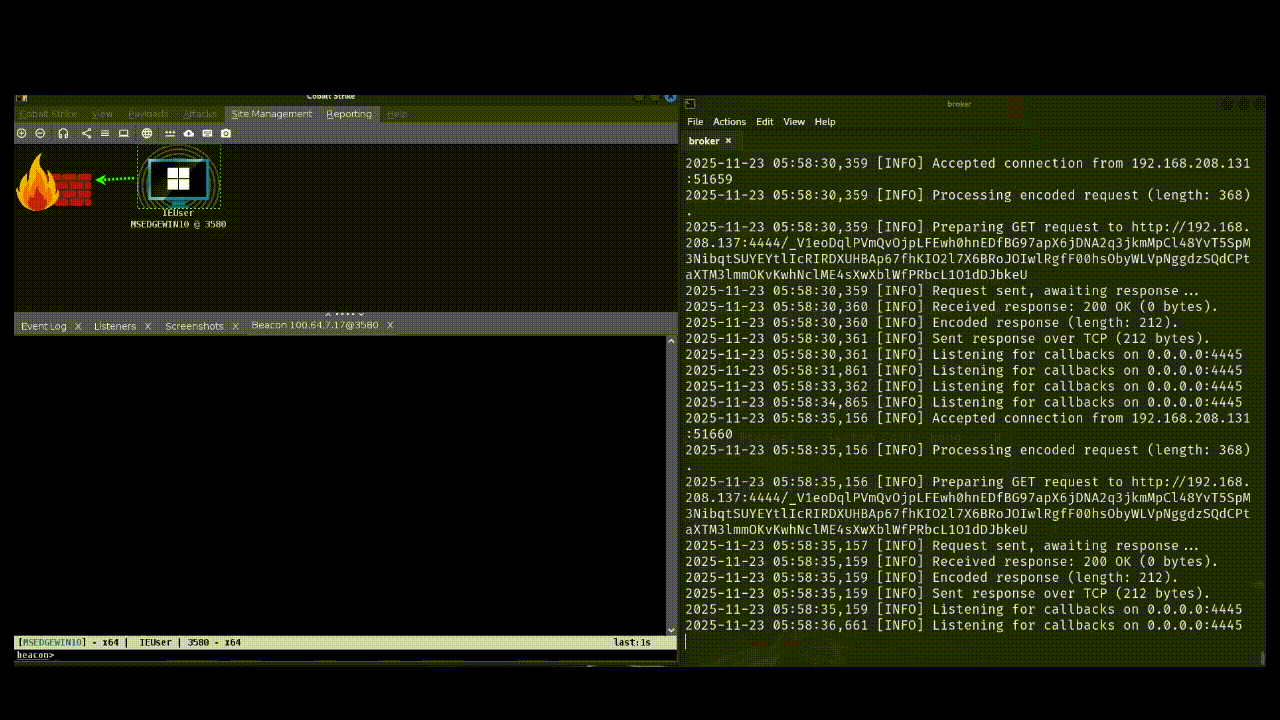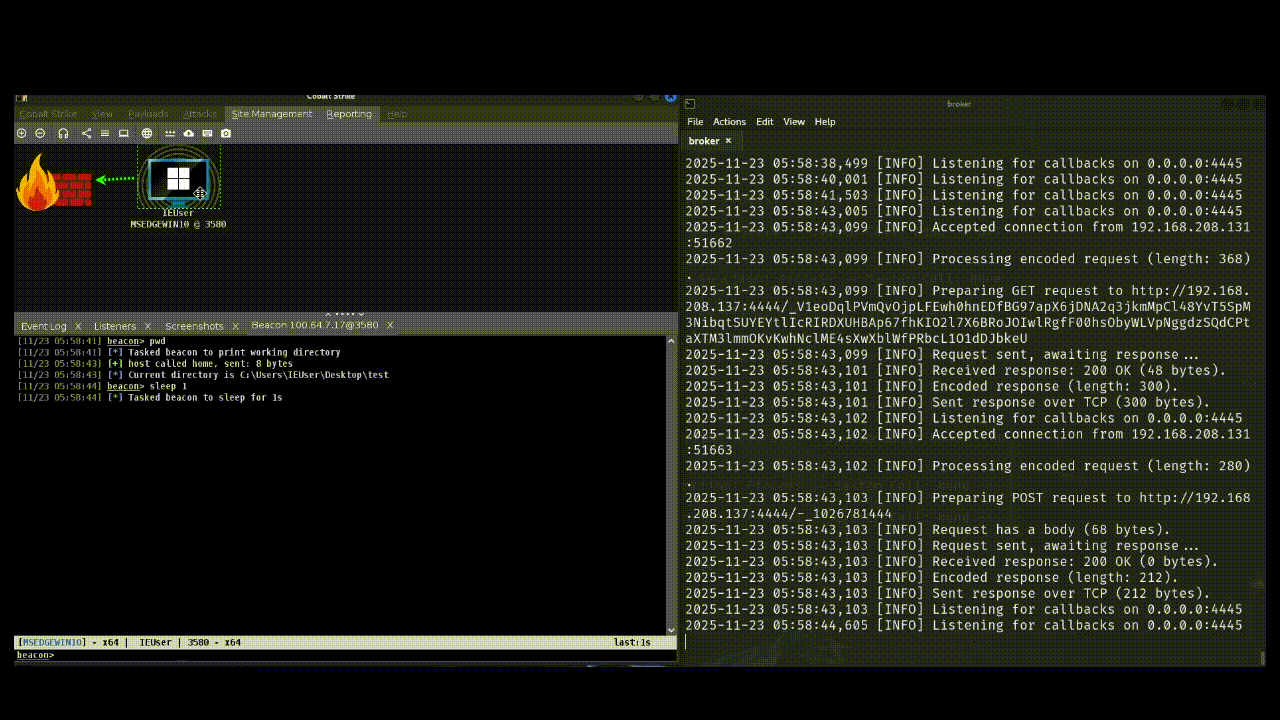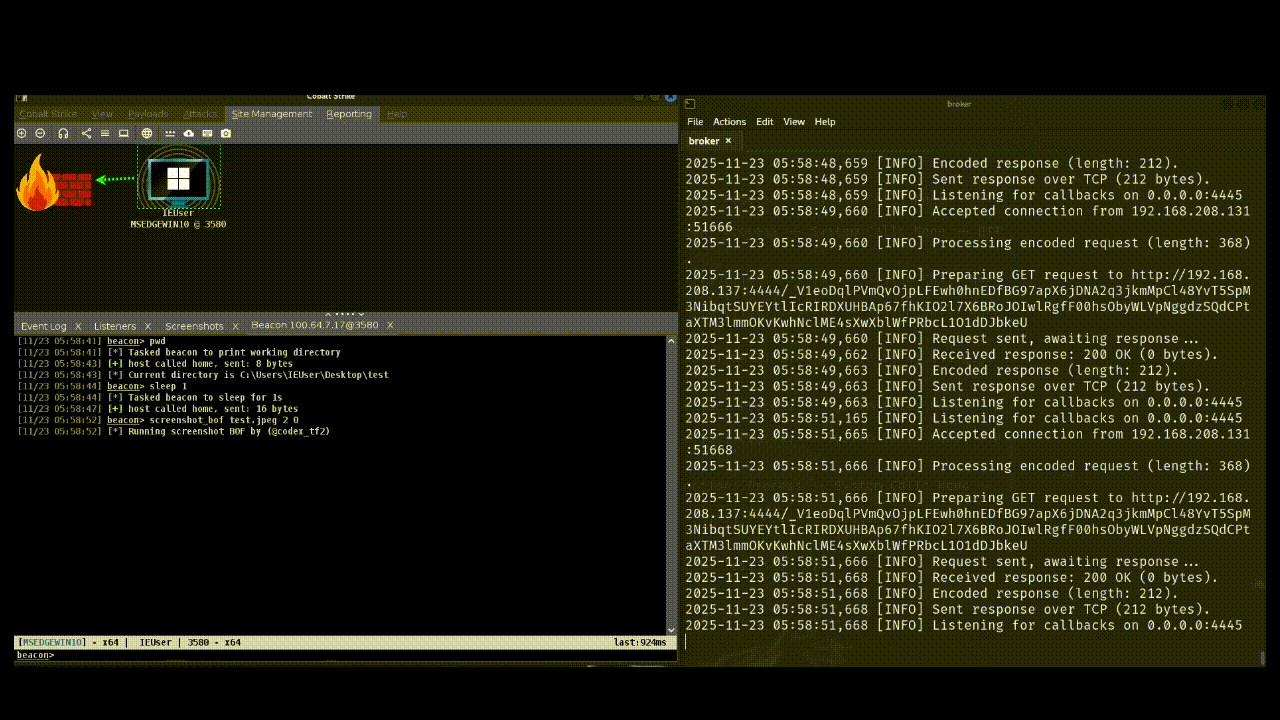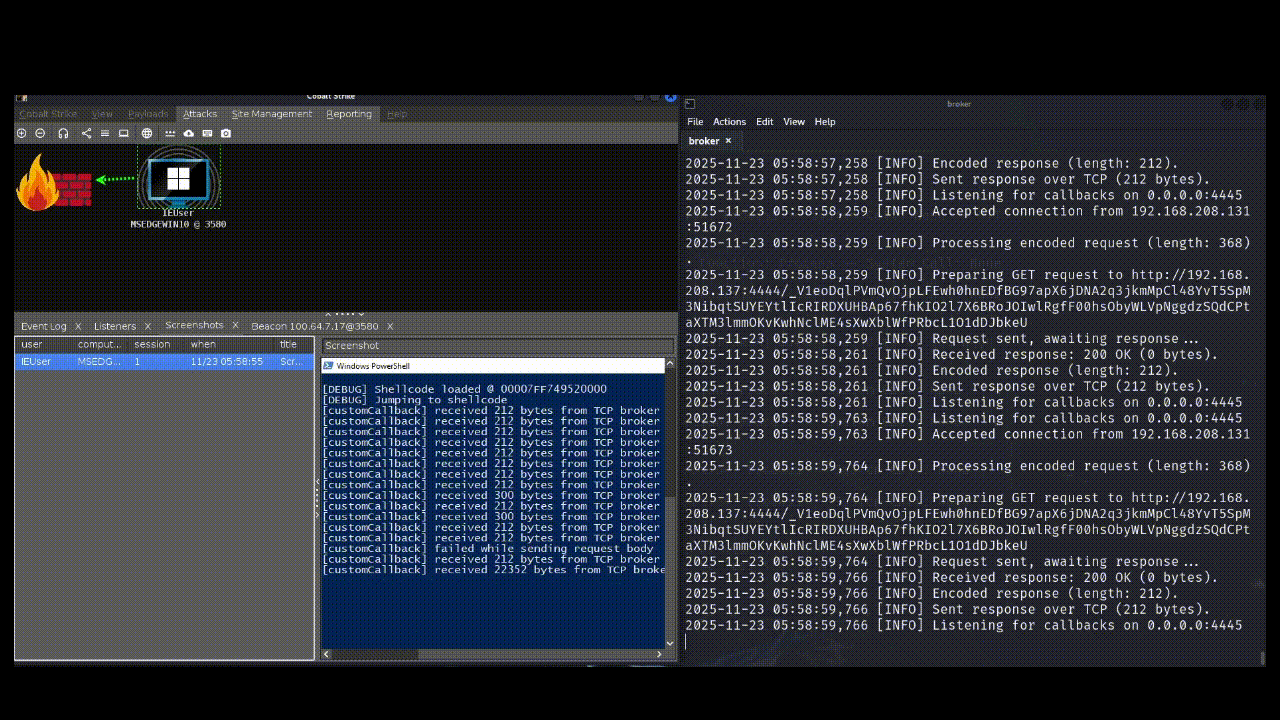 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
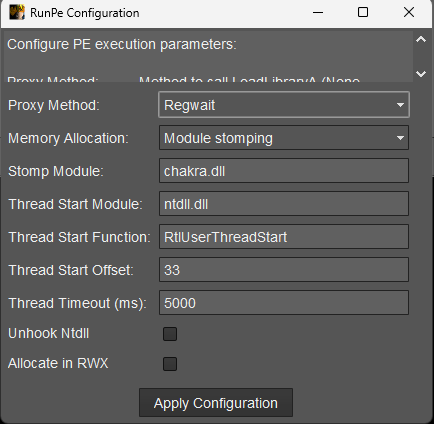 ntdallas/bof_runpe
BOF per eseguire PE in Cobalt Strike Beacon senza creazione della console
 checkpointsw/vectoredoverloading
Tecnica di iniezione PE locale che utilizza breakpoint hardware e gestione vettorizzata delle eccezioni per manipolare il caricamento delle DLL ed…
 ntdallas/bof_executeassembly
File Oggetto Beacon per Cobalt Strike che esegue assembly .NET in beacon con tecniche di evasione.
 pard0p/remote-bof-runner
Remote BOF Runner è un framework di estensione Havoc per l'esecuzione remota di Beacon Object Files (BOF) utilizzando un loader PIC realizzato con…
 dis0rder0x00/dbgnexum
Iniezione di shellcode utilizzando l'API di debug di Windows
 umpolungfish/byvalver
prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate
 anasrami12/cve-2025-5548
Metodologia per l'analisi delle vulnerabilità e lo sviluppo di exploit, che copre analisi statica/dinamica, fuzzing, patch diffing e ricerca di 0-day…
 struppigel/hedgehog-tools
Raccolta di script per analisi malware, deoffuscamento ed estrazione di configurazione. Supporta analisi statica, unpacking, conversione shellcode ed…

 miscusi-peek/cheatengine-mcp-bridge
Collega i tuoi agenti AI preferiti direttamente a Cheat Engine tramite MCP. Automatizza il reverse engineering, la scansione dei pointer e l'analisi…
 zx0cf1/shredder-rs
Un motore di mutazione polimorfica x86_64 ad alta fedeltà focalizzato sulla frammentazione a livello di istruzione e sulla preservazione del contesto.
 seanheelan/anamnesis-release
Framework di valutazione per lo studio di agenti LLM che generano automaticamente exploit funzionanti da report di vulnerabilità, bypassando…
 qduarte-42/rainfall
Introduzione allo sfruttamento dei binari ELF.
 cobalt-strike/eden
Un PoC UDRL per Cobalt Strike realizzato con Crystal Palace che combina la tecnica di streaming delle pagine di Raphael Mudge con un gate di chiamata…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
port/reimplementazione open source del BOF Loader di Cobalt Strike, così com'è