Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
byvalver — prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate | Kitploit
Strumenti/GitHubGitHub/umpolungfish/byvalver
ExploitShellcodeAnalisi MalwarePenetration TestingAnalisi di BinariMachine LearningRed TeamingGenerazione di ShellcodeSviluppo Payload
GitHubumpolungfish/byvalver

byvalver

prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate

6391048 mesi faRevisionato da Kitploit
Vedi Repository
Condividi

byvalver (·𐑚𐑲𐑝𐑨𐑤𐑝𐑼)

LO SCACCIA-BAD-BYTE DEGLI SHELLCODE

byvalver bandisce i bad-byte con estremo pregiudizio
C++ SHELLCODE SCRUBBING CROSS-PLATFORM ARCHITECTURES BUILD CLEAN GitHub stars GitHub forks SPONSOR ON gitHub SUPPORT ON ko-fi

Panoramica • Avvio rapido • TUI interattiva • Eliminazione mirata dei bad-byte • Profili bad-byte • Caratteristiche • Architettura • Requisiti di sistema • Dipendenze • Compilazione • Installazione • Utilizzo • Strategie di offuscamento • Strategie di denullificazione • Addestramento ML • Menagerie di agenti • Sviluppo • Risoluzione dei problemi • Licenza


Indice dei contenuti

  • Panoramica
  • Avvio rapido
    • Installazione
    • Utilizzo di base
    • Verifica
    • Supporto cross-architettura
    • Elaborazione batch
  • TUI interattiva
  • Eliminazione mirata dei bad-byte
  • Profili bad-byte
  • Caratteristiche
    • Motore avanzato di trasformazione
    • Metriche di prestazione
    • Livello di offuscamento
    • Selezione strategie basata su ML
    • Opzioni di output
    • Suite di verifica
  • Architettura
  • Requisiti di sistema
  • Dipendenze
  • Compilazione
  • Installazione
  • Utilizzo
  • Strategie di offuscamento
  • Strategie di denullificazione
  • Addestramento e validazione ML
  • Menagerie di agenti
  • Sviluppo
  • Documentazione
  • Risoluzione dei problemi
  • Licenza

Panoramica

byvalver è uno strumento CLI scritto in C per eliminare automaticamente (o "bandire") i bad-byte dallo shellcode x86/x64/ARM/ARM64 mantenendo la completa equivalenza funzionale

NUOVO nella v4.0: supporto cross-architettura

ArchitetturaMaturitàStrategieNote
x86 (Intel/AMD 32-bit)Stabile v4.2150+Testato in produzione, copertura completa
x64 (Intel/AMD 64-bit)Stabile v4.2150+Architettura predefinita, testato in produzione
ARM (32-bit)Sperimentale v0.17 di baseTest limitato, solo istruzioni di base
ARM64 (AArch64)Sperimentale v0.1BaseFramework pronto, strategie minime
  • Selezione automatica della modalità Capstone tramite il flag --arch

Correzioni di bug v4.0.1:

  • Corretta la codifica dell'istruzione ARM SUB (opcode corretto 0x2 con bit I=1)
  • Corretta la logica can_handle delle strategie ARM64 per le strategie pass-through
  • Aggiunti avvisi sperimentali quando viene selezionata l'architettura ARM/ARM64
  • Aggiunte euristiche per il rilevamento di architetture non corrispondenti
  • Migliorata l'organizzazione del codice (gli include spostati nell'ambito del file)

NUOVO nella v4.2: supporto x64 potenziato

  • Livello di compatibilità strategie x86/x64: oltre 128 strategie x86 ora funzionano su shellcode x64
  • 5 nuovi file di strategie specifici per x64: MOVABS, SBB, TEST, SSE Memory, LEA Displacement
  • Codifica estesa dei registri: supporto completo R8-R15 con corretta gestione del prefisso REX
  • Utilità per il prefisso REX: is_64bit_register(), is_extended_register(), build_rex_prefix()
  • Risolve il tasso di fallimento del 100% su campioni di shellcode solo x64

Lo strumento usa il framework di disassemblaggio Capstone per analizzare le istruzioni e applica oltre 175+ strategie di trasformazione classificate per sostituire il codice contenente bad-byte con alternative equivalenti

Il framework generico di eliminazione dei bad-byte offre 2 modalità di utilizzo:

  1. Specifica diretta: l'opzione --bad-bytes consente di specificare byte arbitrari da bandire (es. --bad-bytes "00,0a,0d" per shellcode privi di newline)
  2. Basata su profili: l'opzione --profile usa set di bad-byte preconfigurati per scenari di exploit comuni (es. --profile http-newline, --profile sql-injection, --profile alphanumeric-only)

Supporta Windows, Linux e macOS

TECNOLOGIE CHIAVE:

  • Implementazione in puro C per efficienza e controllo di basso livello
  • Capstone per un disassemblaggio preciso
  • NASM per generare stub di decoder
  • Pattern a strategie modulari per trasformazioni estensibili (oltre 153 implementazioni di strategie)
  • Integrazione di rete neurale per la selezione intelligente delle strategie
  • Elaborazione bifasica: offuscamento seguito da denullificazione

[!NOTE] Eliminazione dei null-byte (--bad-bytes "00" o predefinito): BENE TESTATA / Eliminazione generica dei bad-byte (--bad-bytes "00,0a,0d" ecc.): IMPLEMENTATA DI RECENTE

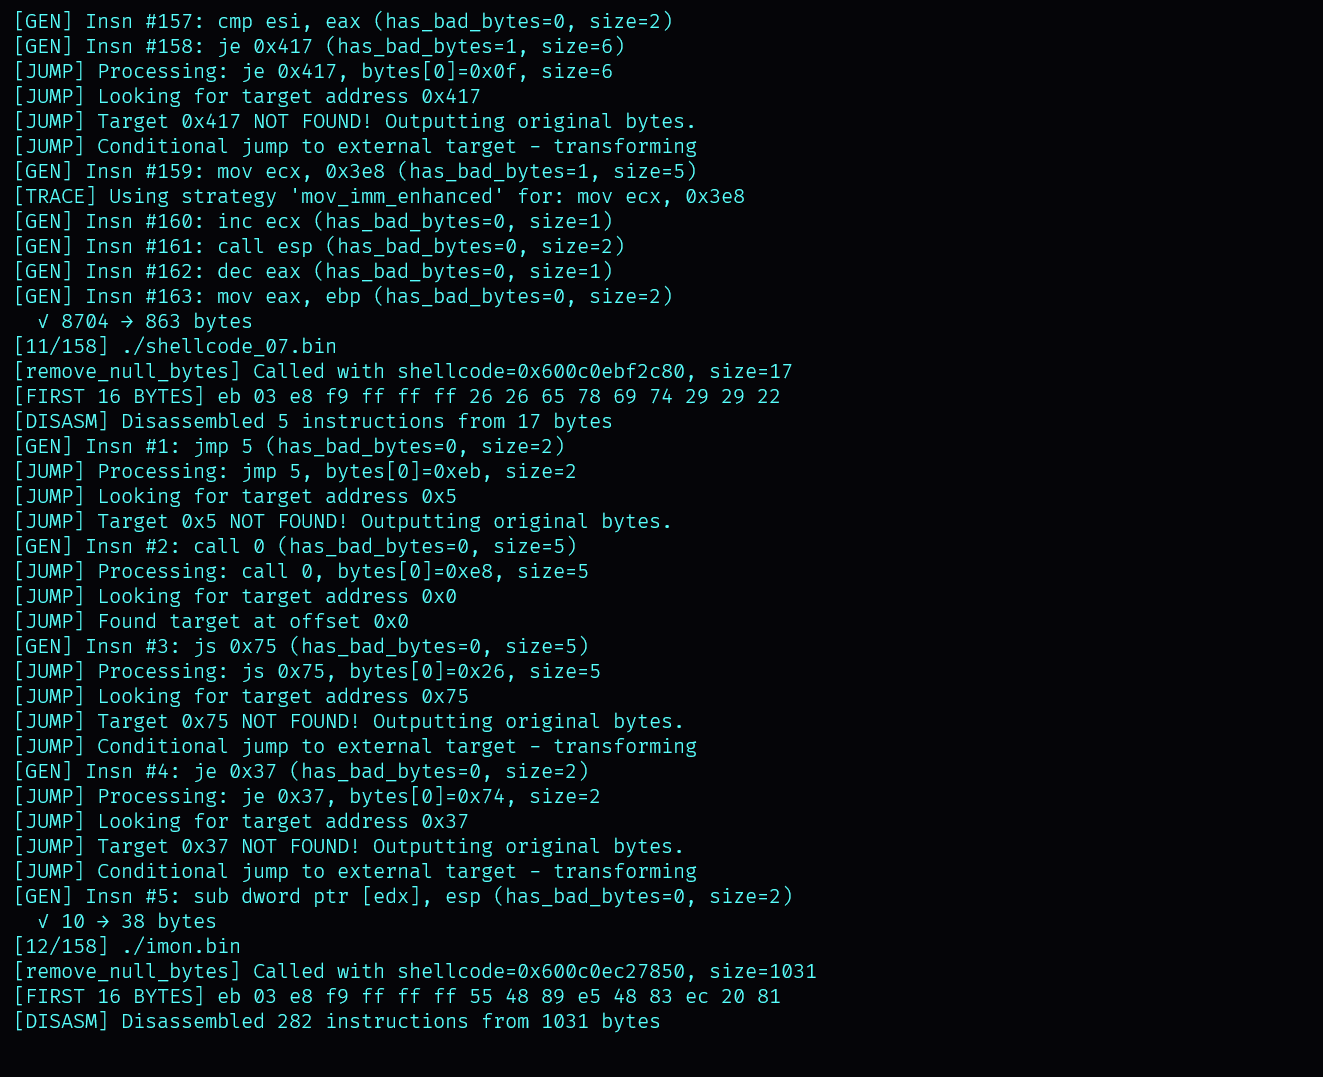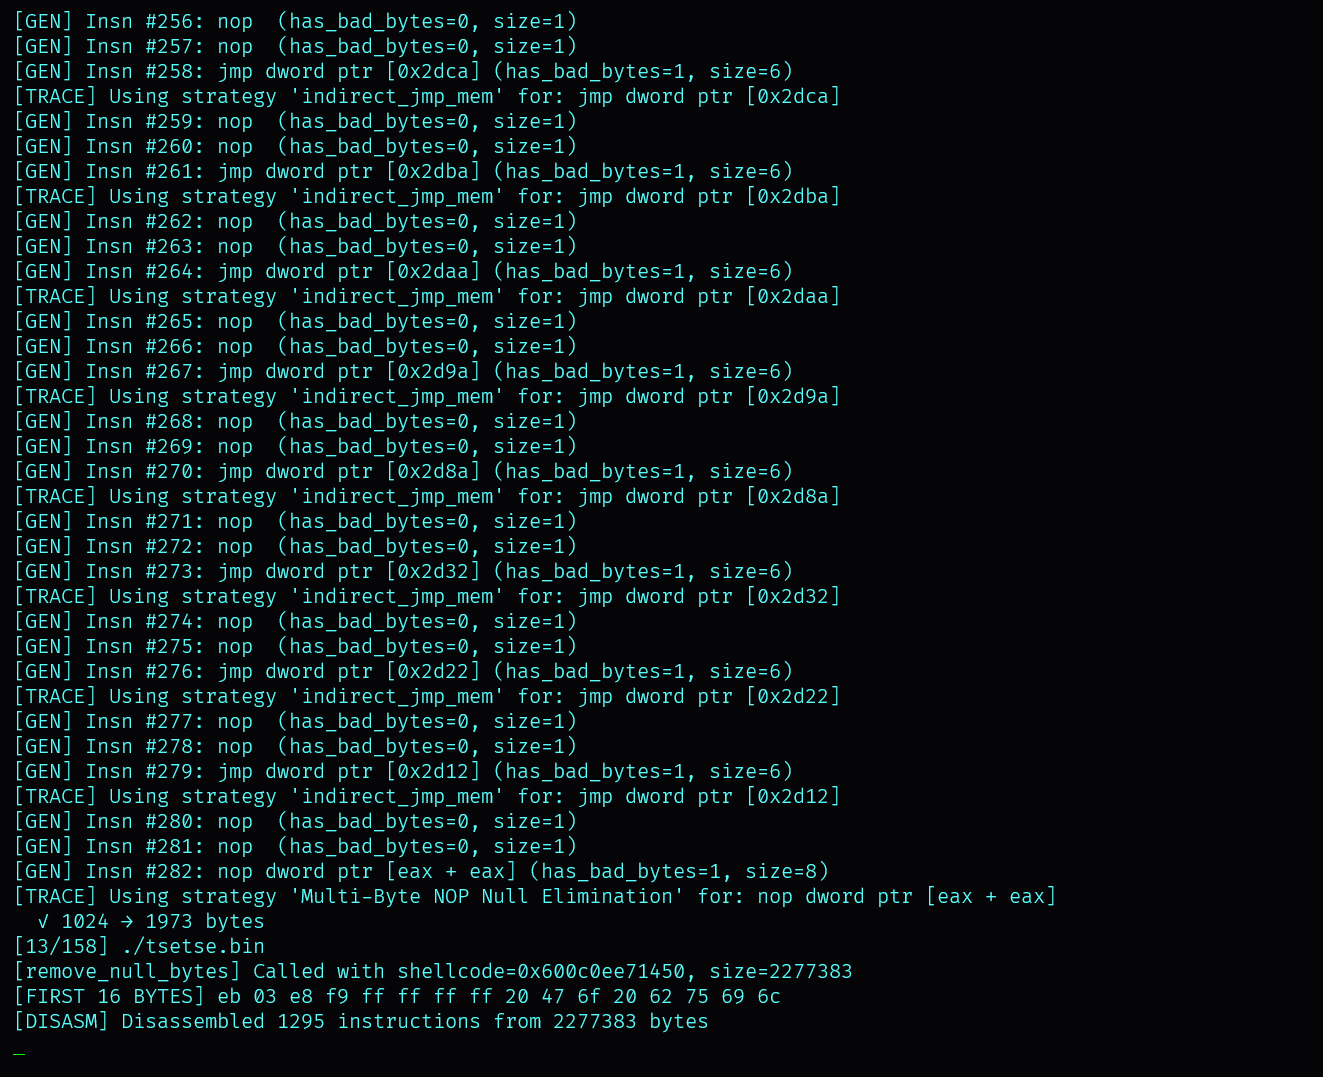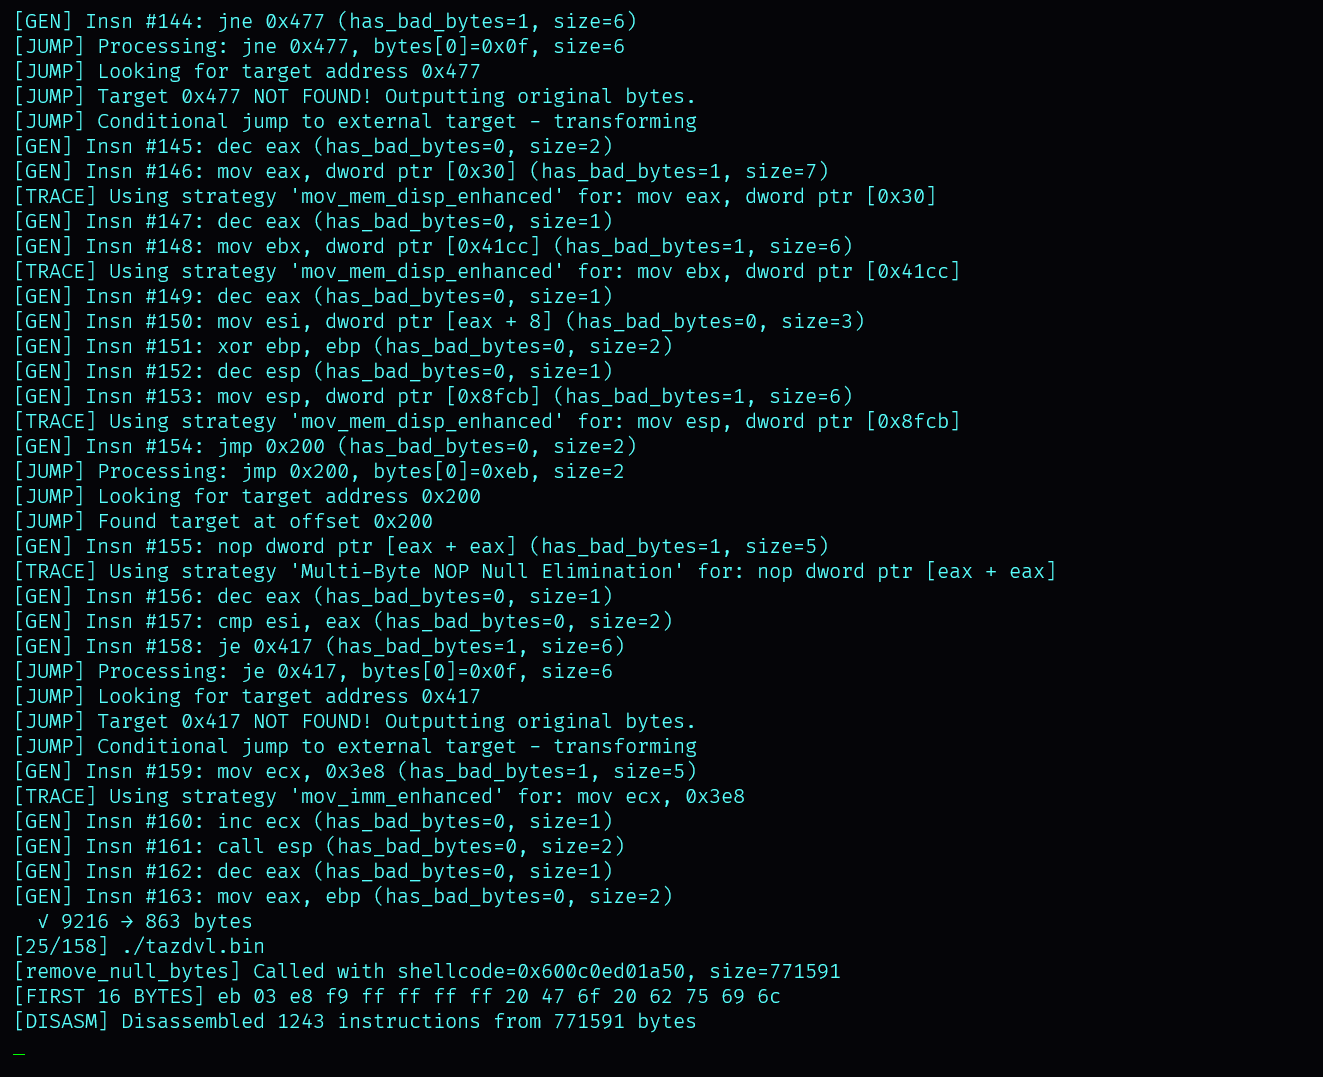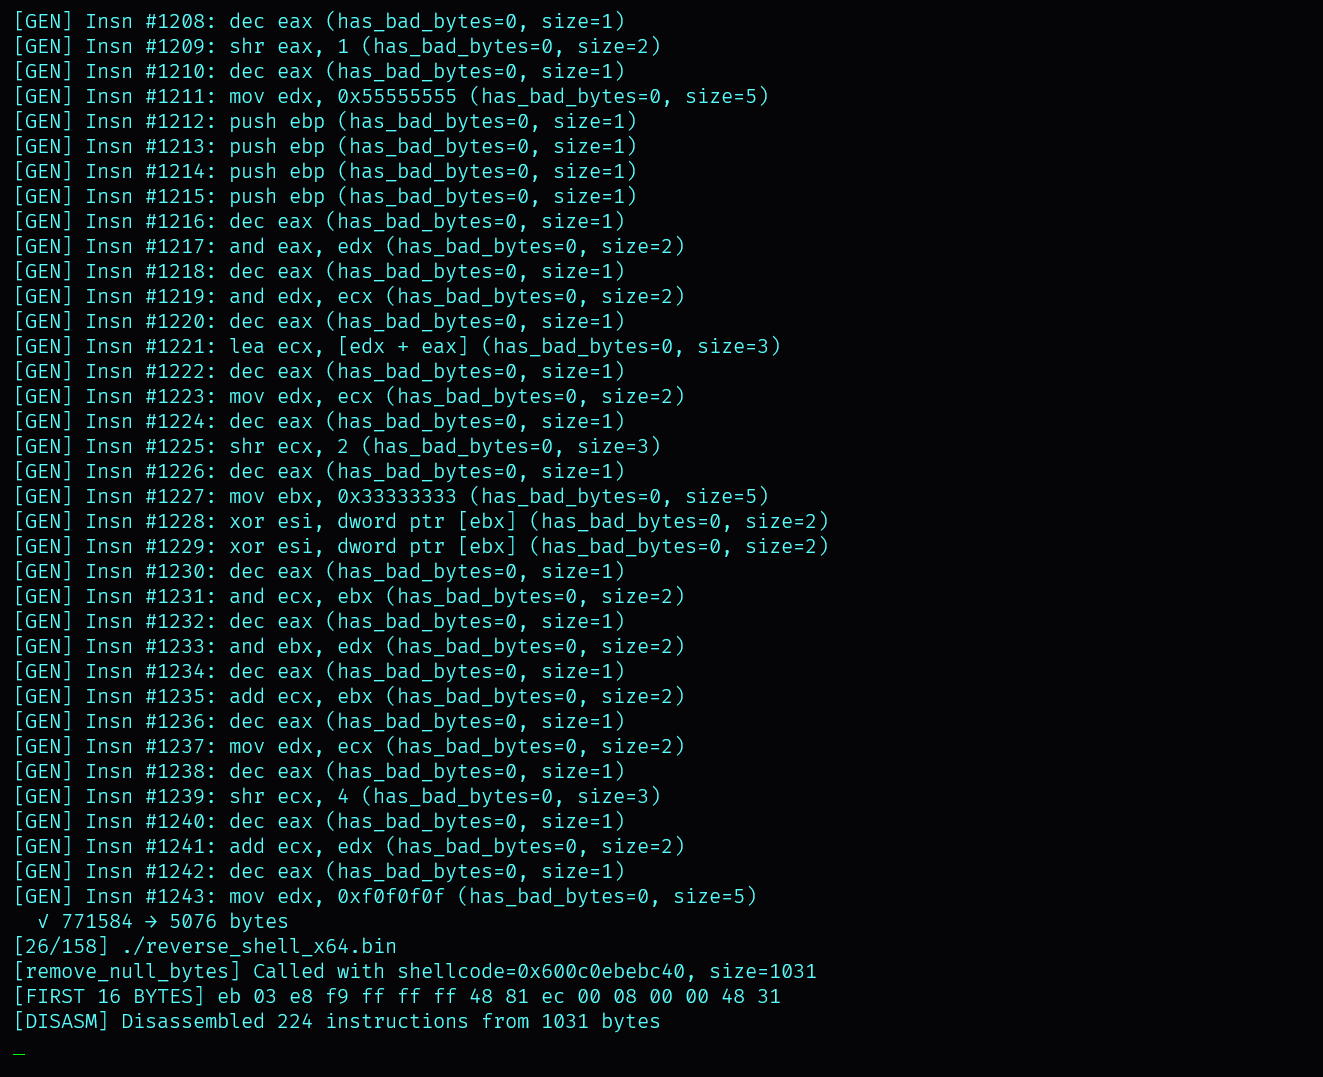
ELIMINAZIONE DEI BAD-BYTE IN AZIONE

eliminazione dei bad-byte in azione

AVVIO RAPIDO

Inizia con byvalver in pochi minuti:

INSTALLAZIONE

OPZIONE 1: DA GITHUB (CONSIGLIATA)```bash curl -sSL https://raw.githubusercontent.com/umpolungfish/byvalver/main/install.sh | bash

**OPZIONE 2: COMPILA DAL SORGENTE**```bash
git clone https://github.com/umpolungfish/byvalver.git
cd byvalver
make
sudo make install
sudo make install-man  # Install man page

Uso di base

elimina i NULL BYTES (DEFAULT):```bash byvalver input.bin output.bin

**UTILIZZO DEI PROFILI BAD-BYTE:**```bash
# HTTP contexts (removes null, newline, carriage return)
byvalver --profile http-newline input.bin output.bin

# SQL injection contexts
byvalver --profile sql-injection input.bin output.bin

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →