
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
114 risultati
Sub7 preview

Sub7

GitLabillwill/sub7

Codice sorgente per SubSeven 2.1.3

payload-generationpost-exploitationmalware-analysis+2
153 anni fa
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Strumenti per mantenere l'accesso ai sistemi e dimostrazioni proof-of-concept.

persistence-mechanismspost-exploitationcommand-and-control+3
1828 mesi fa
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Moderno impianto PIC per Windows (64 e 32 bit)
shellcodepost-exploitationcommand-and-control+4
1051 anno fa
webshell preview

webshell

GitHubtennc/webshell

Questo è un progetto open source di webshell

web-application-exploitationpost-exploitationpenetration-testing+4
10.8k1 anno fa
TospoVirus preview

TospoVirus

GitHubcatatonicprime/tospovirus

Un worm che infetta WiFi Pineapple.
persistence-mechanismsexploitationlateral-movement+5
1711 anni fa
xll_windows_reverse_shell preview

xll_windows_reverse_shell

GitHubh3x0v3rl0rd/xll_windows_reverse_shell

xll windows reverse shell
phishing-toolsexploitationcommand-and-control+4
1 anno fa
teamview preview

teamview

GitHubianxtianxt/teamview

Genera payload con ID e password TeamViewer per l'accesso remoto alle macchine target. Combina la generazione di eseguibili con software di controllo…
payload-generationremote-access-toolremote-access-trojan
117 anni fa
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Un rilevatore di malware AsyncRAT basato su Zeek.
network-securitymalware-analysiscommand-and-control+3
31 anno fa
Umbra preview

Umbra

GitHubh3xduck/umbra

Un rootkit LKM che prende di mira le versioni del kernel 4.x e 5.x, che apre una backdoor in grado di generare una reverse shell verso un host…

privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
1365 anni fa
AdaptixC2 preview

AdaptixC2

GitHubadaptix-framework/adaptixc2

AdaptixC2 è un toolkit redteam avanzato altamente modulare

penetration-testing-frameworksprivilege-escalationencryption-decryption-tools+9
3.5k24 giorni fa
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT è un RAT one-liner per Windows.
privilege-escalationpayload-generationpersistence-mechanisms+9
6310 anni fa
Gh0st-light preview

Gh0st-light

GitHubholmesian/gh0st-light

La vecchia roba dopo la semplificazione

post-exploitationpenetration-testingcommand-and-control+3
3510 anni fa
PCShare preview

PCShare

GitHubxdnice/pcshare

PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…
privilege-escalationpayload-generationpersistence-mechanisms+9
5689 anni fa
backcookie preview

backcookie

GitHubjofpin/backcookie

Piccola backdoor che utilizza cookie.
payload-generationweb-application-exploitationpenetration-testing+3
6410 anni fa
n00bRAT preview

n00bRAT

GitHubabhishekkr/n00brat

Kit di Amministrazione Remota (o Trojan) per sistema POSiX (Linux/Unix) che funziona come un Servizio Web
web-proxies-interceptionpenetration-testingcommand-and-control+5
1737 anni fa
NTP_Trojan preview

NTP_Trojan

GitHubahhh/ntp_trojan

Trojan ad accesso remoto Reverse NTP in Python, per penetration tester
post-exploitationpenetration-testingcommand-and-control+3
6211 anni fa
Reverse_HTTPS_Bot preview

Reverse_HTTPS_Bot

GitHubahhh/reverse_https_bot

Un trojan di accesso remoto basato su Python che utilizza HTTPS per test di penetrazione.
post-exploitationpenetration-testingcommand-and-control+3
8410 anni fa
ghost preview

ghost

GitHubahxr/ghost

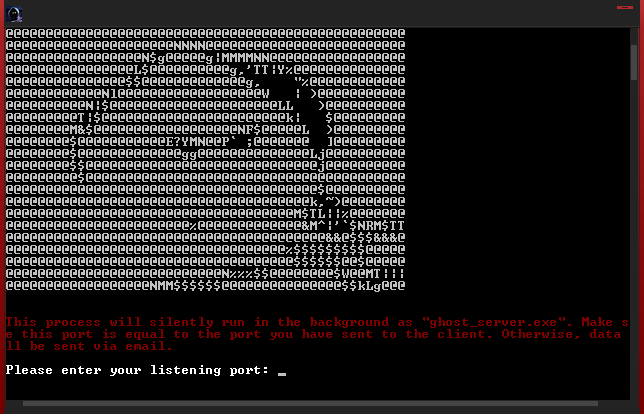
RAT leggero che fornisce accesso remoto silenzioso alla riga di comando, download/esecuzione nascosta di file e meccanismi di persistenza per sistemi…

persistence-mechanismspost-exploitationmalware-analysis+5
1.1k8 anni fa
Precedente1234567Successivo
Trojan di Accesso Remoto — Strumenti — Pagina 2 | Kitploit