
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/m3f157o/combine_harvester
Attacchi alle PasswordPost-ExploitPenetration TestingRed Teaming
GitHubm3f157o/combine_harvester

combine_harvester

Dumper in memoria Rust

Vedi Repository
10917353 anni faRevisionato da Kitploit
Condividi

combine

Controlla la sicurezza delle credenziali di Windows Local Security Authority con questo fantastico strumento.

Decoder per dump accoppiato @ https://github.com/ruggi99/combine-decoder

Introduzione

Riadattando la libreria rust safetydump (molte grazie all'autore!!!), sono riuscito a bypassare FACILMENTE tutte le contromisure messe in atto dalla maggior parte degli EDR, eccetto Kaspersky EDR e TrendMicro (nuova rilevazione, da un paio d'ore fa).

dbghelp!MiniDumpWriteDump con un callback personalizzato poteva essere usato, fino a un anno fa, per bypassare la maggior parte delle soluzioni antivirus/EDR.

Ora, la maggior parte di essi riconosce FACILMENTE staticamente o comportamentalmente il pattern di utilizzo delle API di sistema, per programmi scritti in linguaggi come C++, Delphi e C#. (sarebbe comunque possibile grazie alla NtOpenProcessEx non documentata, ma questa è un'altra storia)

Se hai un'implementazione in Go, per favore dammi un feedback. Ci sto lavorando ma ho ancora alcuni bug legati alla dimensione della memoria.

Sospetto che non ci sia ancora un modo per monitorare il callback di MiniDumpWriteDump, e tutta la protezione contro un possibile dump delle credenziali tramite questa tecnica è quindi affidata a rilevazioni di machine learning.
Utilizzo

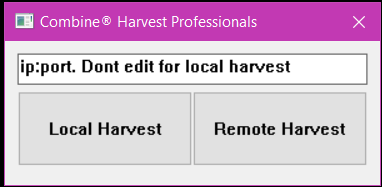
GUI

image

CMD

image

DECRYPT

image

Riferimenti

Fatto grazie a

  • https://loong716.top/posts/lsass/
  • https://www.thehacker.recipes/ad/movement/credentials/dumping/lsass
  • https://danielsauder.com/2016/02/06/memdumps-volatility-mimikatz-vms-part-1-mimikatz-lsass-exe-dump/
  • https://www.whiteoaksecurity.com/blog/attacks-defenses-dumping-lsass-no-mimikatz/
  • https://www.ired.team/offensive-security/credential-access-and-credential-dumping/dumping-credentials-from-lsass.exe-process-memory

Molti frammenti di codice provengono da

  • https://github.com/postrequest/safetydump (grandissimo aiuto!!! grazie!!!)
  • https://github.com/azazelm3dj3d/lsass-dump/blob/main/Dump/Dump.cpp
  • https://rastamouse.me/dumping-lsass-with-duplicated-handles/

Disclaimer

Non sono responsabile per qualsiasi uso improprio di questo strumento. È pensato per scopi di ricerca e test di sicurezza.

Note

Le uniche mitigazioni efficaci (che io conosca) contro questa sotto-tecnica sono RunAsPPL e CredentialGuard, ma non è sempre possibile abilitare queste opzioni.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




