gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…

Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…

Strumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…

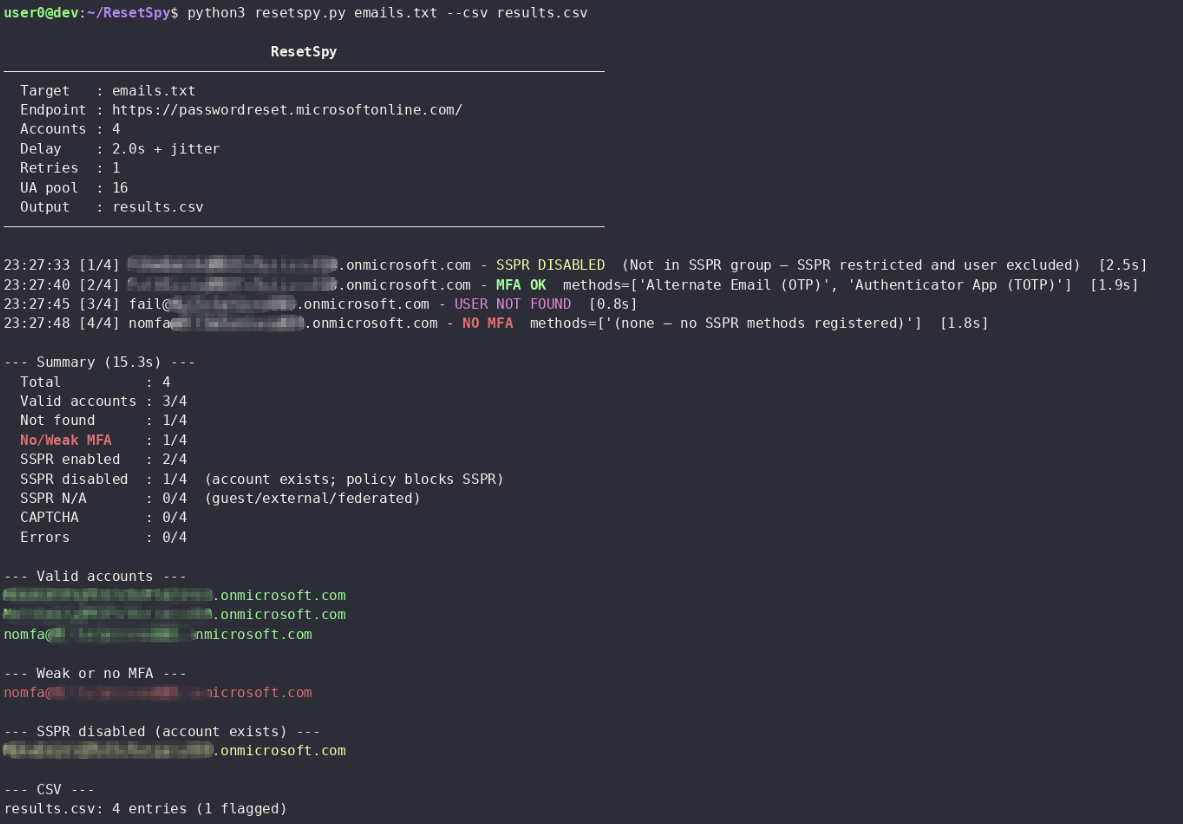
Enumera gli account utente e i metodi di autenticazione registrati tramite il portale Microsoft Self-Service Password Reset (SSPR)

Strumento di ricerca che analizza i servizi SSH alla ricerca di bypass di autenticazione, leak temporali, chiavi deboli ed esposizioni post-sessione,…

Estrae l'hash NetNTLMv2 dell'utente corrente tramite proxy di autenticazione HTTP, evitando chiamate dirette a SSPI; la v2 delega l'autenticazione al…

Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…

Orchestratore autorizzato di ricognizione e triage per il settore educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, leak di secret/API-key,…

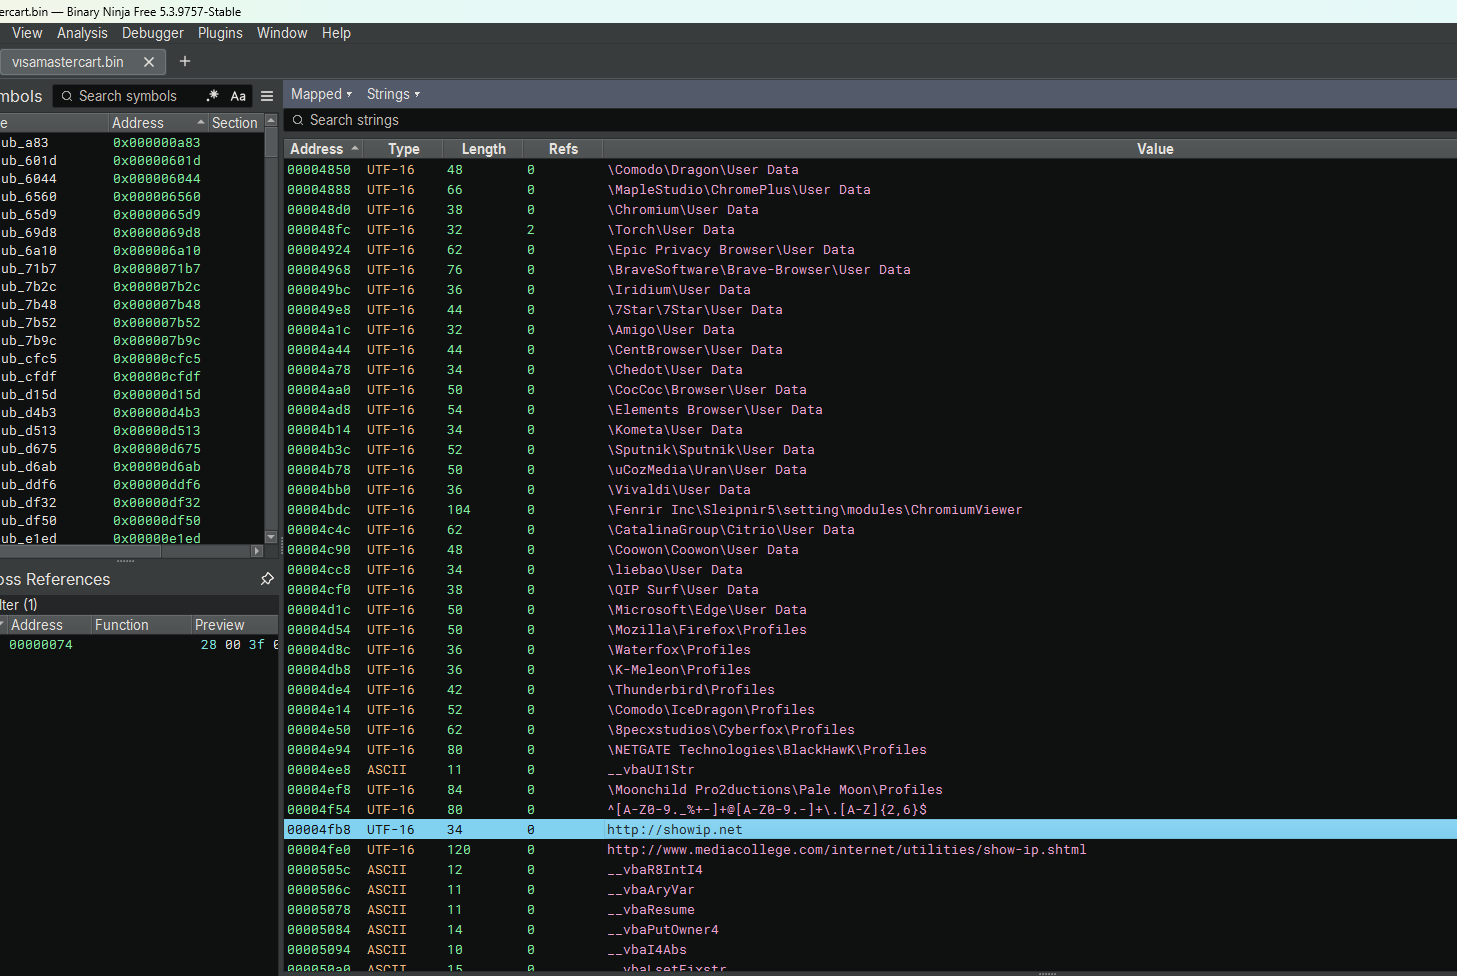
Analisi di reverse engineering di DarkTortilla RAT, un malware sofisticato che ruba i dati delle carte di credito, decripta le password dei browser…

Strumento di brute force per login CSRF progettato specificamente per operazioni di red team, dotato di aggiornamento dinamico dei token CSRF,…

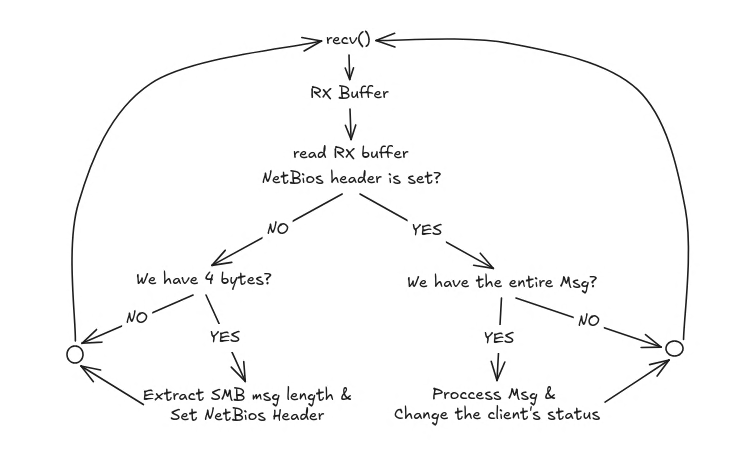
SMB1 server per l'intercettazione di hash NTLMv2, scritto in C.

Il tuo compagno per telecamere ONVIF e RTSP per scoprire e hackerare telecamere di sicurezza reali 🎥

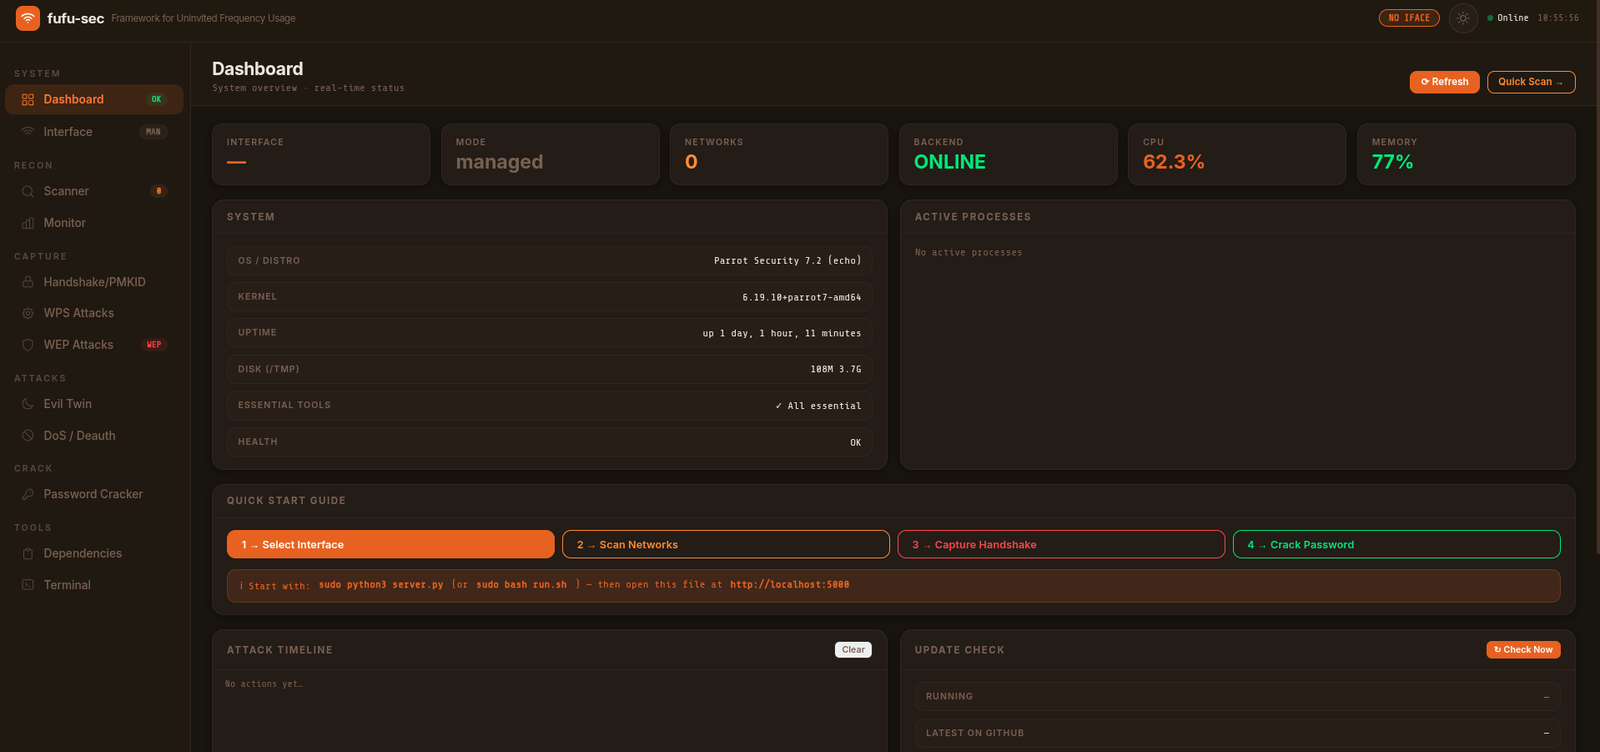
Framework per l'Uso Non Autorizzato delle Frequenze

Raccolta di script offensivi per red team, inclusi terminazione dei processi, bypass SPF per phishing, password spraying e decrittazione delle…

Wrapper plug-and-play per hashcat che recupera hash di password utilizzando attacchi preconfigurati a dizionario, basati su regole, combinator e…

Reference di Hashcat per OSCP/penetration testing: identificazione degli hash, sintassi di cracking per Linux, Windows, archivi, database, ticket…

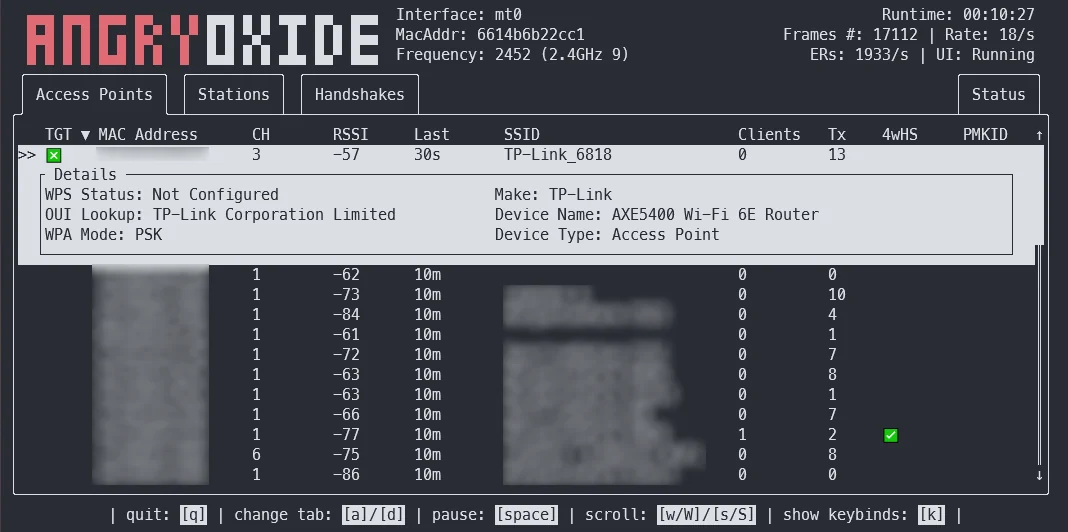
Strumento di auditing offensivo per reti 802.11 che automatizza la cattura degli handshake WPA/WPA2 e dei PMKID tramite attacchi di deautenticazione,…

Scanner di vulnerabilità web scritto in Python3

Una libreria di autenticazione per domini Windows per testare le credenziali