
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Memory Forensics — Strumenti — Pagina 4 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
327 risultati
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

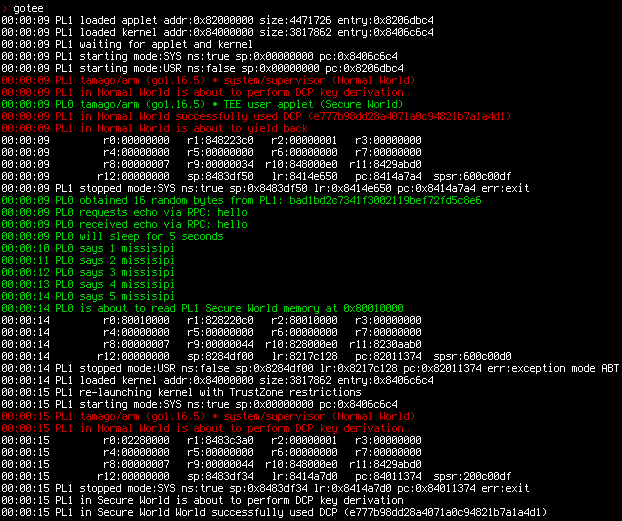
GoTEE - applicazione di esempio

embedded-systems-securitymemory-forensicsdebuggers+2
179 giorni fa
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k25 giorni fa
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

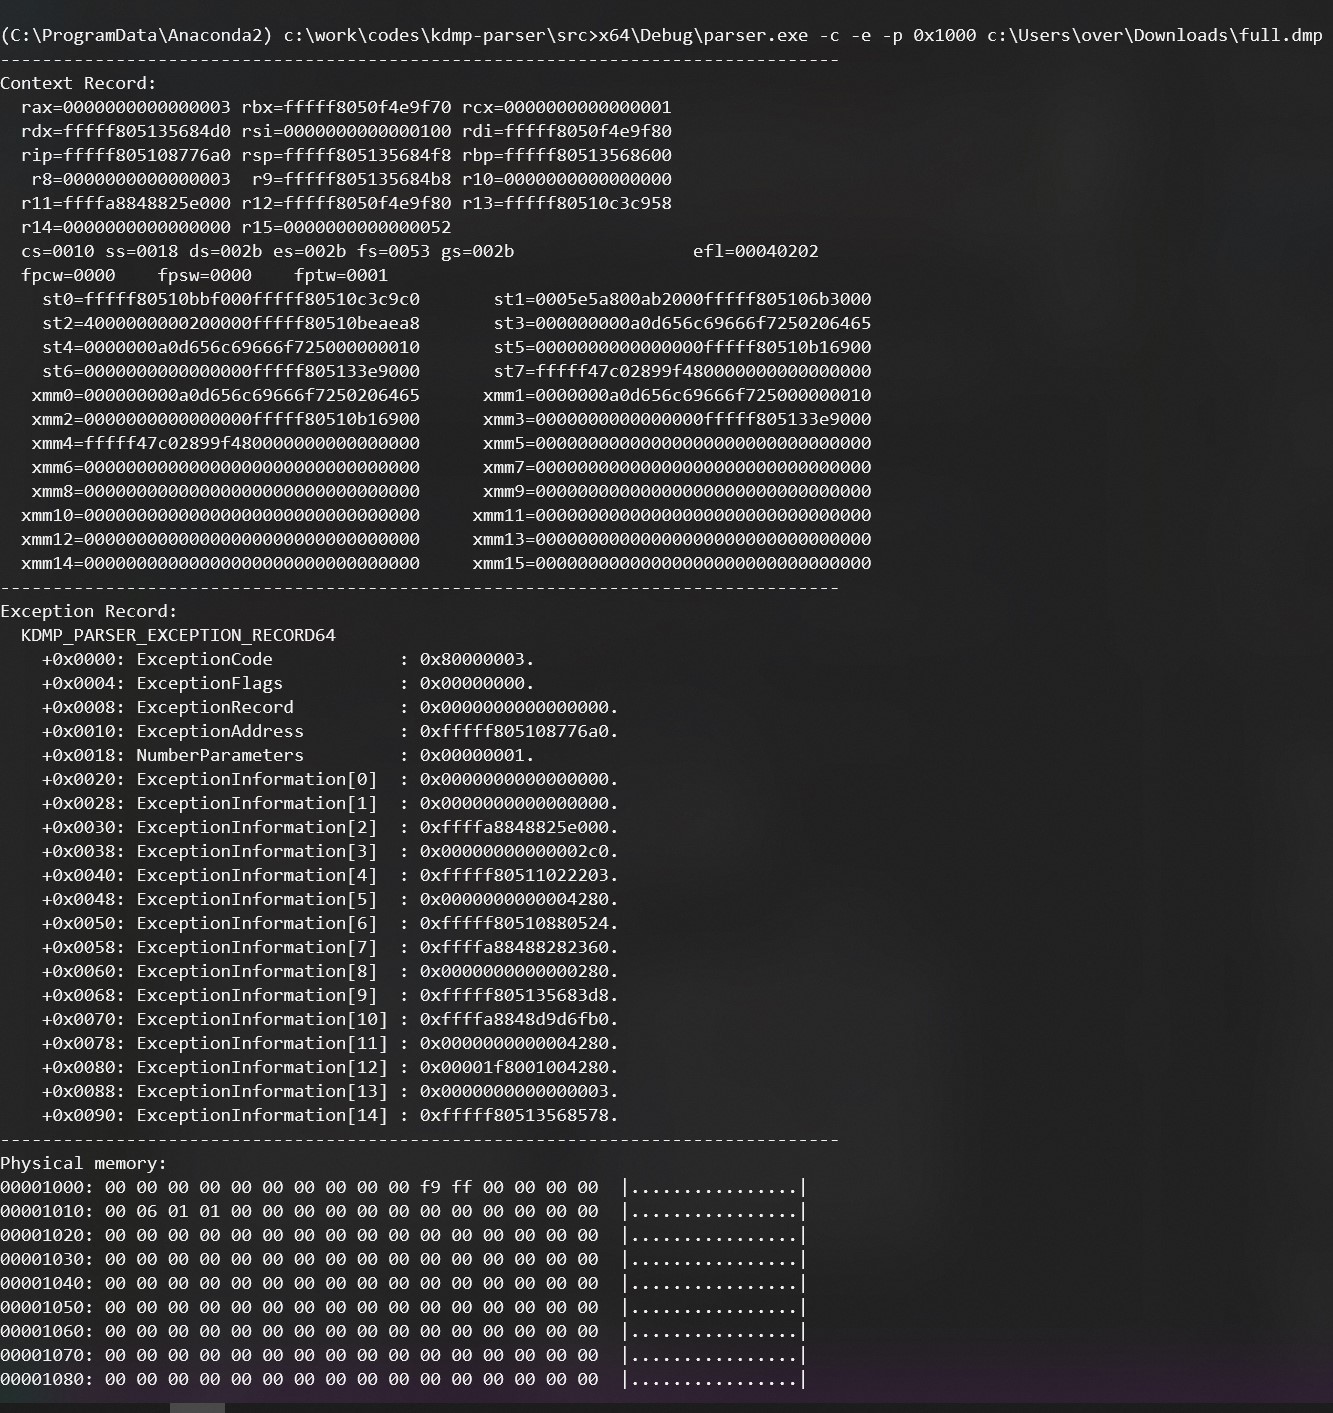
Una libreria parser C++ per dump del kernel Windows con binding Python 3.
memory-forensicsforensicsdigital-forensics+1
2111 anno fa
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Script giocattolo per giocare con l'API JS di WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 anni fa
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Binding Golang per PE-sieve
memory-forensicsdynamic-code-analysismalware-analysis+1
432 anni fa
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

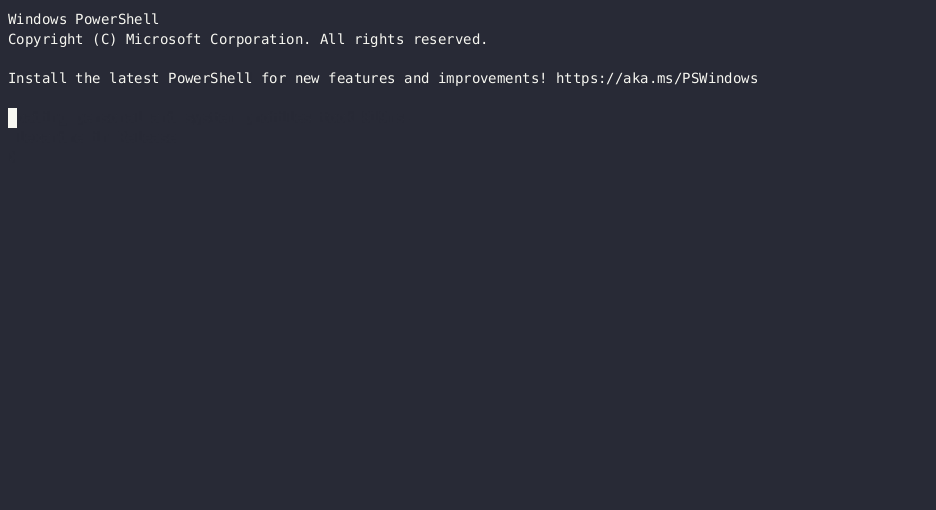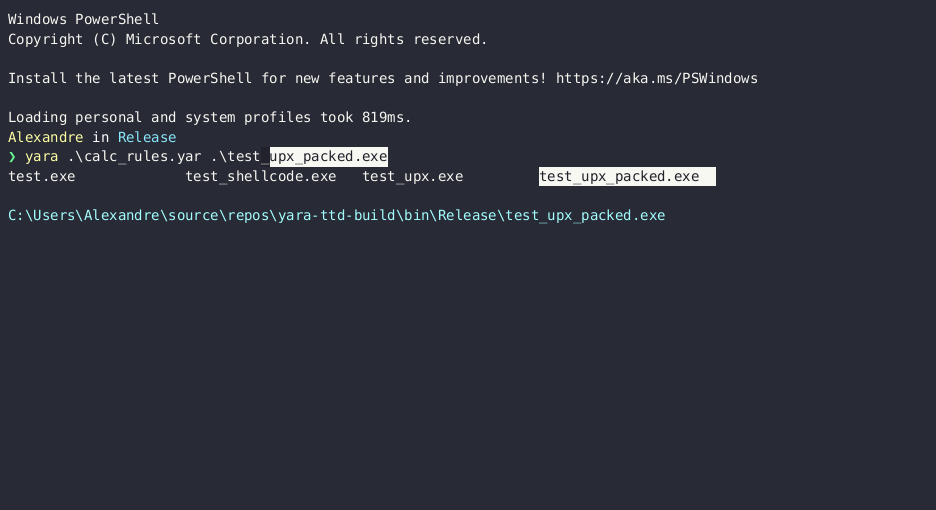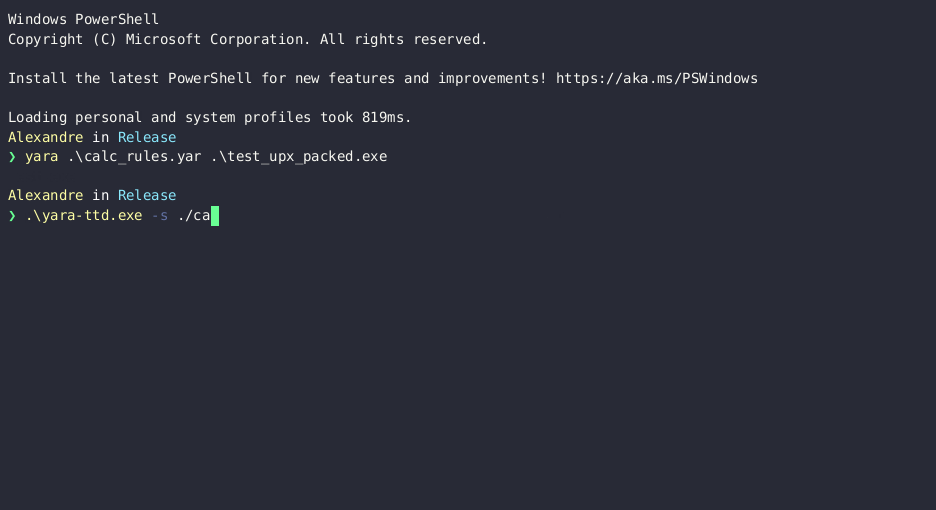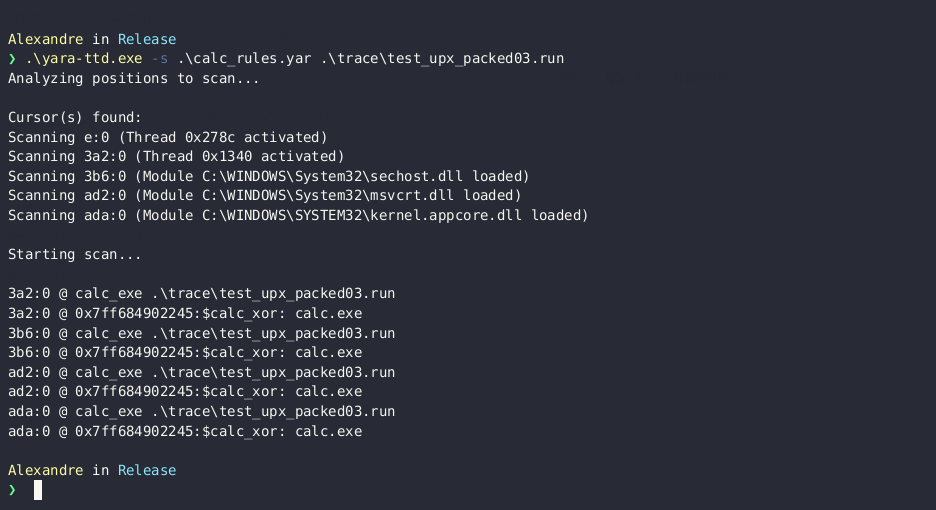
Usa le regole YARA sulle tracce di Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
973 anni fa
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

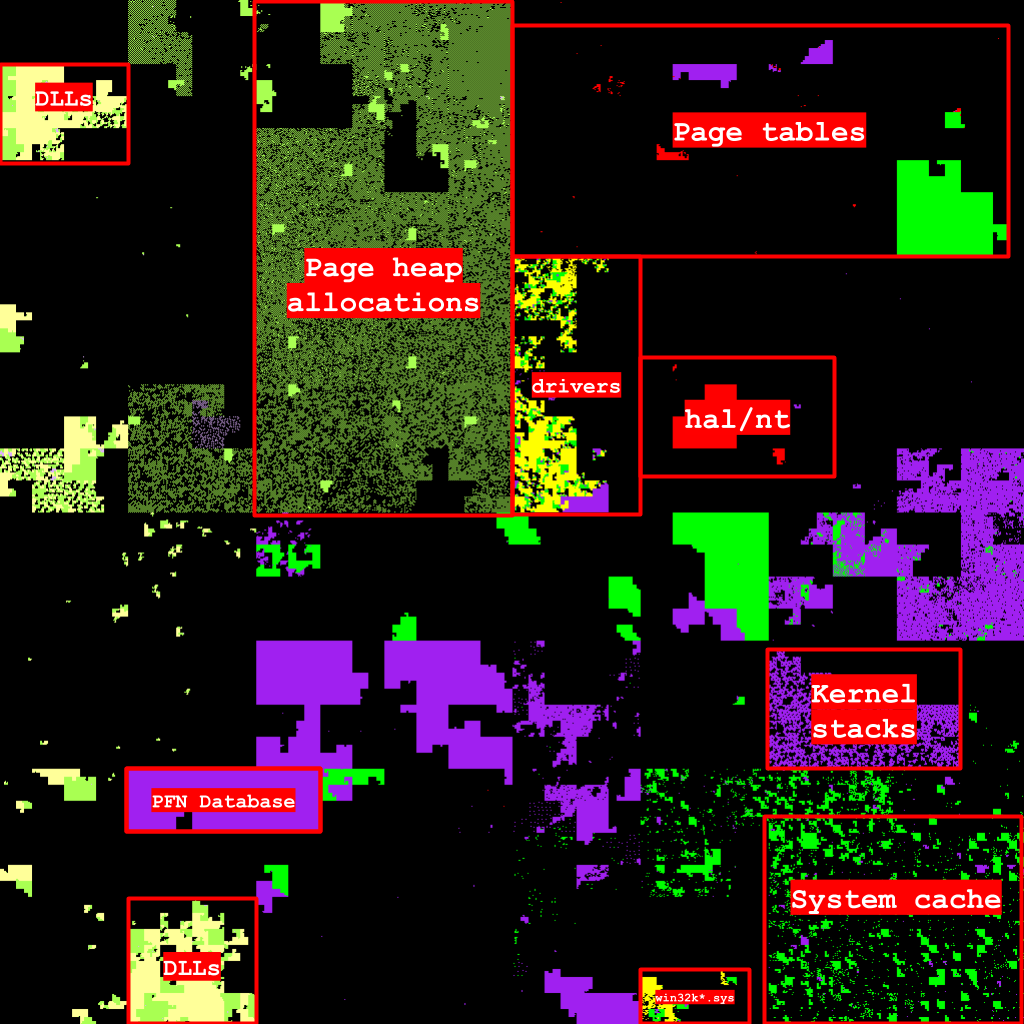
Visualizza lo spazio degli indirizzi virtuali di un processo Windows su una curva di Hilbert.
memory-forensicsforensicsdigital-forensics
3085 anni fa
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Decifra le comunicazioni Covenant C2 estraendo le chiavi private RSA dai minidump, recuperando le chiavi di sessione AES e convertendo le catture di…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
372 anni fa
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Estrai cookie e credenziali direttamente dalla memoria dei processi di Chrome/Edge
memory-forensicspassword-attacksdata-exfiltration+3
1.5k6 mesi fa
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

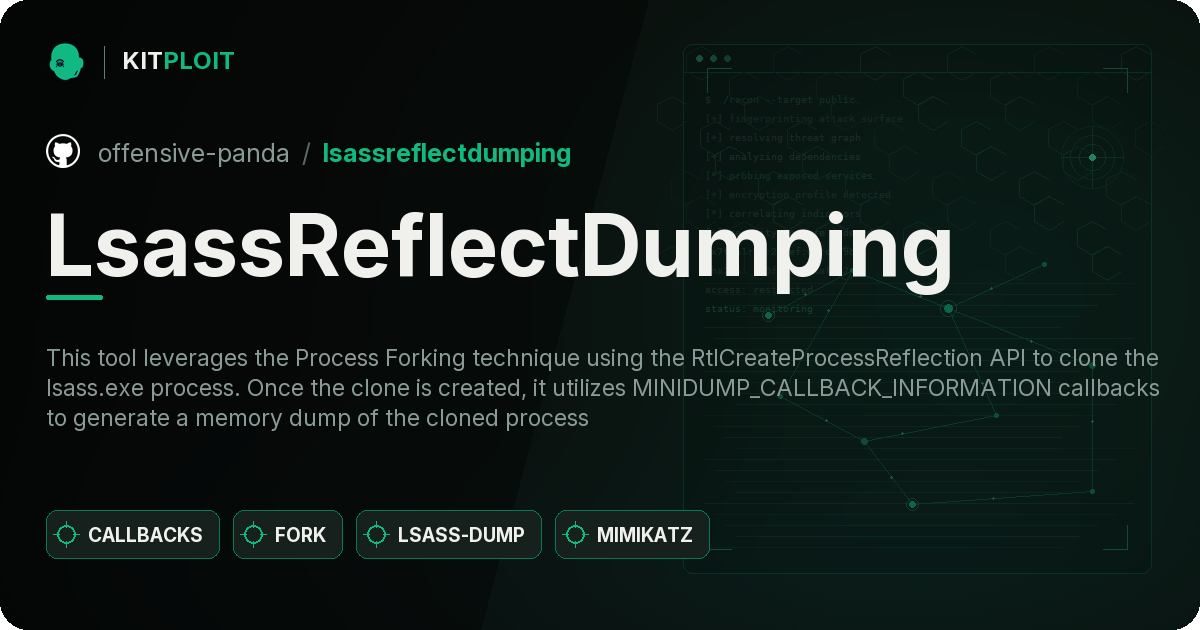
QCSuper è uno strumento che comunica con telefoni e modem basati su Qualcomm, consentendo di catturare frame radio 2G/3G/4G grezzi, tra le altre cose.
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6k6 giorni fa
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Questo strumento sfrutta la tecnica del Process Forking utilizzando l'API RtlCreateProcessReflection per clonare il processo lsass.exe. Una volta…
memory-forensicspassword-attackspost-exploitation+1
2201 anno fa
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
5291 mese fa
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

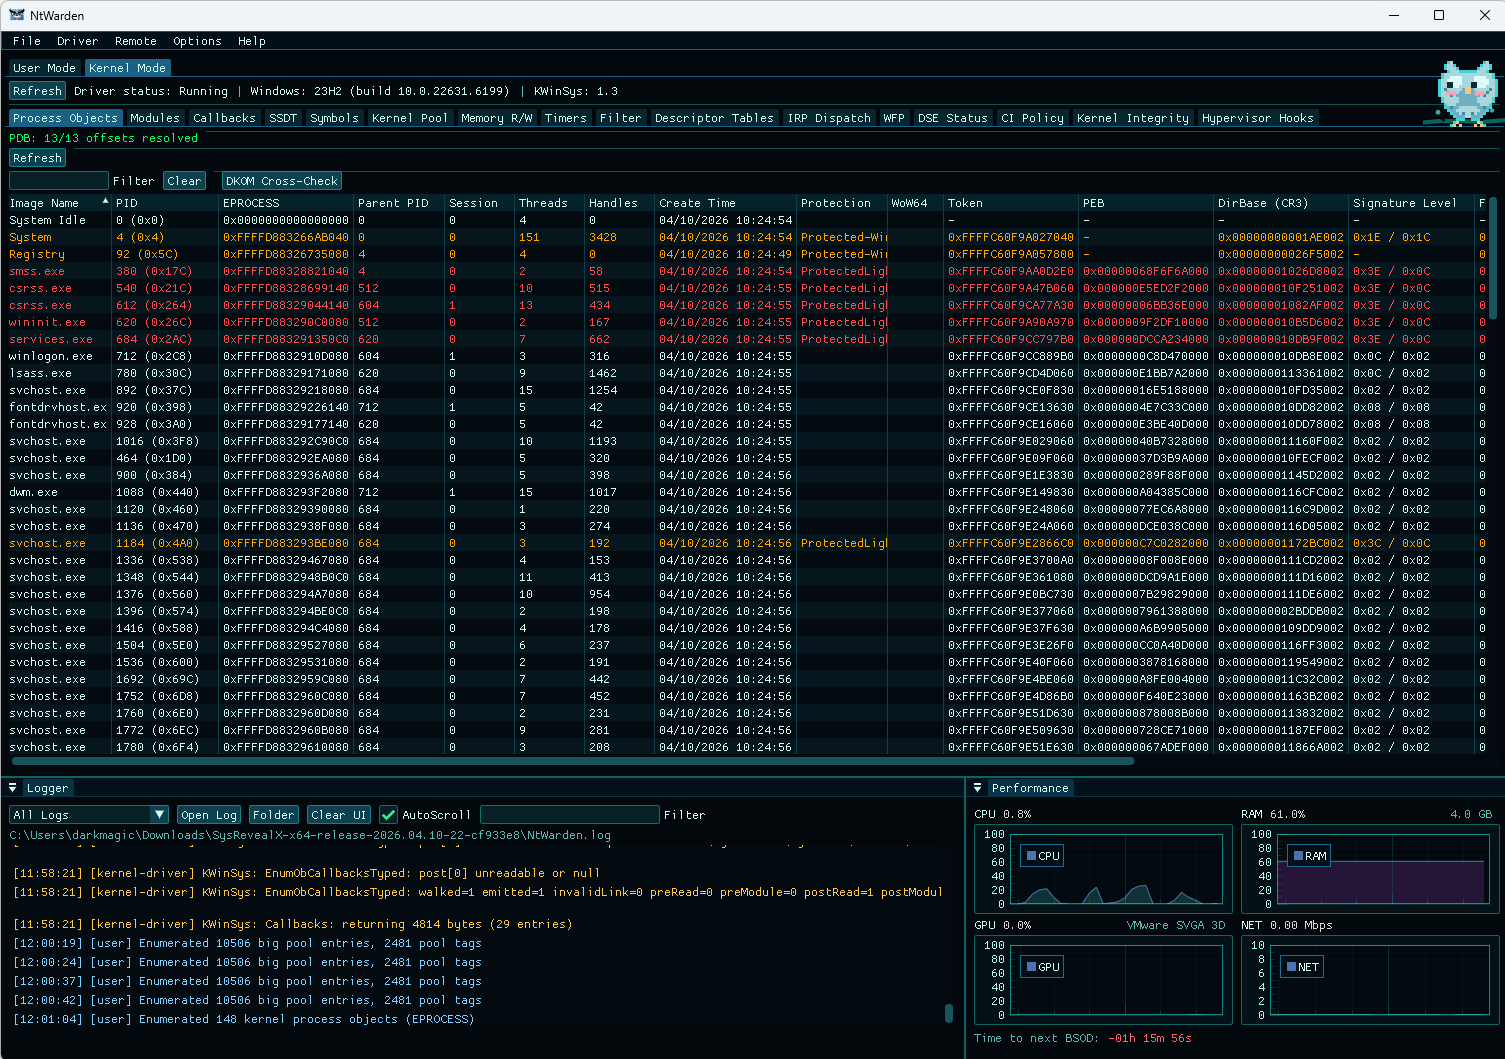
Kit di analisi e ricerca per Windows
defensive-toolsmemory-forensicsmalware-analysis+4
6765 mesi fa
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatizza l'analisi forense della memoria Windows e i flussi di lavoro DFIR con MemProcFS: scansione YARA/ClamAV, rilevamento di anomalie nei…
memory-forensicsscripting-automationmalware-analysis+5
7281 mese fa
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Strumento per estrarre credenziali Windows (password, hash, ticket Kerberos) dalla memoria ed eseguire attacchi pass-the-hash, pass-the-ticket e…
privilege-escalationmemory-forensicspassword-attacks+5
2.6k2 anni fa
asatools preview

asatools

GitHubnccgroup/asatools

Repository principale per raccogliere tutti i progetti di strumenti di NCC Group relativi a Cisco ASA.
embedded-systems-securitymemory-forensicsreverse-engineering+3
2388 anni fa
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Enumerare varie caratteristiche dai processi Windows come ausilio per il threat hunting
defensive-toolsmemory-forensicsforensics+3
2004 anni fa
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Un canary progettato per minimizzare l'impatto di determinati attori Ransomware

defensive-toolsmemory-forensicsdigital-forensics+2
1015 anni fa
Precedente1…345…19Successivo