usbarmory/gotee-example
GoTEE - applicazione di esempio

Il framework GoTEE implementa l'istanziazione concorrente di unikernel basati su TamaGo in modalità privilegiata e non privilegiata, che interagiscono tra loro tramite monitor mode e system call personalizzate.
Con queste capacità GoTEE implementa un Trusted Execution Environment (TEE) basato su TamaGo, portando la memory safety, la comodità e le capacità di Go all'esecuzione bare metal all'interno di ARM TrustZone Secure World o di RISC-V Supervisor Execution Environment.
GoTEE può supervisionare Trusted Applet freestanding scritti in puro Go, Rust o C, che implementano l'API GoTEE, così come qualsiasi sistema operativo in grado di funzionare in ARM TrustZone Normal World o RISC-V S-mode come Linux.
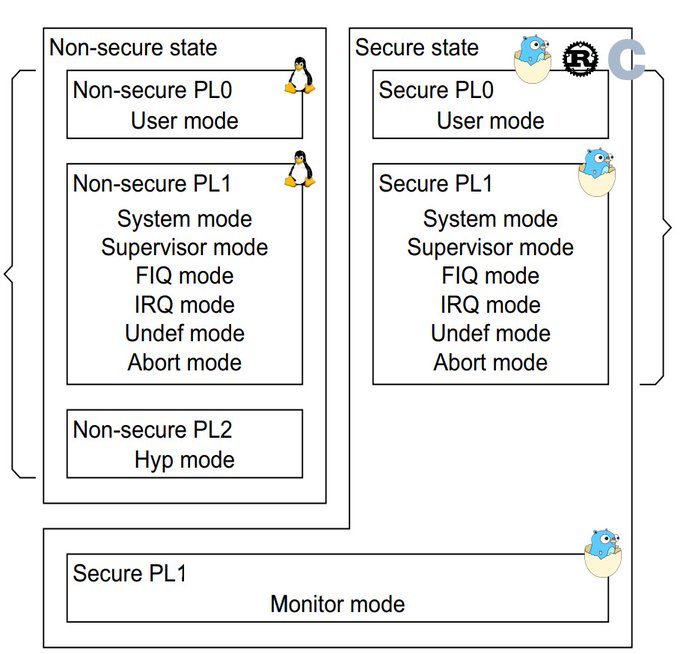
Contesti di esecuzione isolati per ARM User mode, TrustZone Normal World o RISC-V Supervisor Mode
API per l'implementazione di Trusted OS (gestori di Syscall, JSON-RPC ed eccezioni)

La documentazione principale, che include un tutorial, è disponibile sulla wiki del progetto.
La documentazione dell'API del pacchetto è disponibile su pkg.go.dev.
La seguente tabella riassume gli SoC e le board attualmente supportati.
| SoC | Board | Pacchetto SoC | Pacchetto board |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
Nella nomenclatura TEE, l'unikernel privilegiato è comunemente indicato come Trusted OS, mentre quello non privilegiato rappresenta un Trusted Applet.
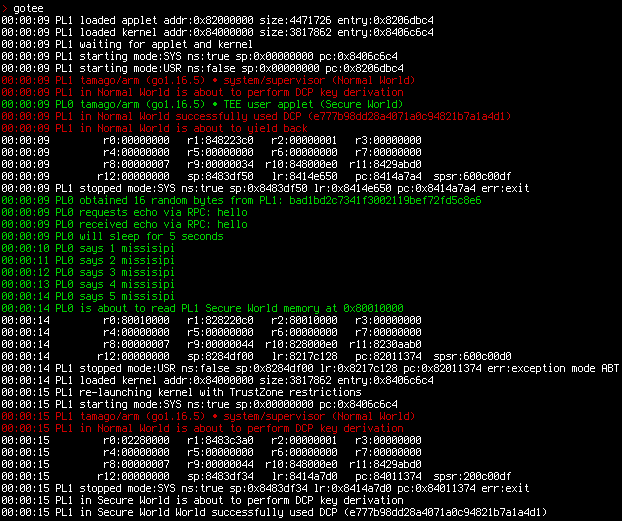
L'esempio di GoTEE dimostra il funzionamento concorrente di unikernel Go che agiscono come Trusted OS, Trusted Applet e Main OS.
[!WARNING] Il sistema operativo principale può essere qualsiasi OS "completo" (ad es. Linux), TamaGo è semplicemente usato come esempio autonomo. Lo stesso vale per il Trusted Applet, che può essere qualsiasi applicazione bare metal in grado di funzionare in modalità utente e implementare l'API GoTEE, come programmi C o Rust standalone.
È possibile utilizzare un esempio in Rust sostituendo
trusted_applet_gocontrusted_applet_rustdurante la compilazione.
La combinazione di esempio trusted OS/applet esegue test di base sull'esecuzione concorrente di tre TamaGo unikernel a diversi livelli di privilegio:
Il Main OS cede il controllo tramite una chiamata al monitor.
Il Trusted Applet attende 5 secondi prima di tentare di leggere la memoria del Trusted OS, il che genera un'eccezione gestita dal supervisor che termina il Trusted Applet.
L'interfaccia syscall di GoTEE è implementata per la comunicazione tra il Trusted OS e il Trusted Applet.
Quando avviata sulla USB armory Mk II, l'applicazione di esempio è raggiungibile via SSH tramite Ethernet over USB (protocollo ECM, supportato su host Linux e macOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
Il esempio può essere avviato con il comando gotee che genera due volte il Main OS
per dimostrare il comportamento prima e dopo che le restrizioni TrustZone sono in
vigore utilizzando periferiche hardware reali.
Inoltre il comando linux può essere utilizzato per generare
l'immagine base Debian per USB armory
come Main OS Non-secure.
[!NOTE] Sono supportate solo le release dell'immagine base Debian per USB armory >= 20211129 per l'operazione Non-secure.