Mortimer
 nccgroup/mortimer
Una raccolta di script per l'elaborazione di dati e intelligence di tipo network forensics, principalmente in un database postgres.
ioc-managementosintnetwork-forensics+3
12
nccgroup/mortimerUna raccolta di script per l'elaborazione di dati e intelligence di tipo network forensics, principalmente in un database postgres.
 nccgroup/windowspatchdetector
Rilevatore sperimentale di patch della sezione .text di Windows
 nccgroup/windowsfirewallhookdriverenumeration
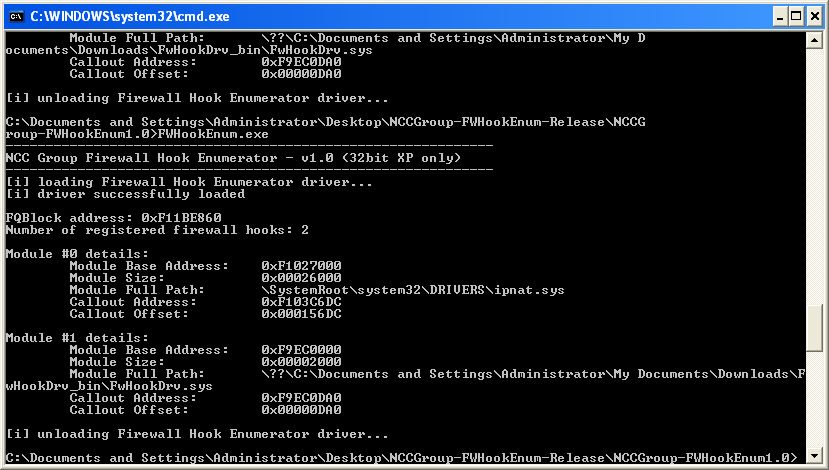
Strumenti per enumerare i driver hook del firewall di Windows su Windows 2000, XP e 2003
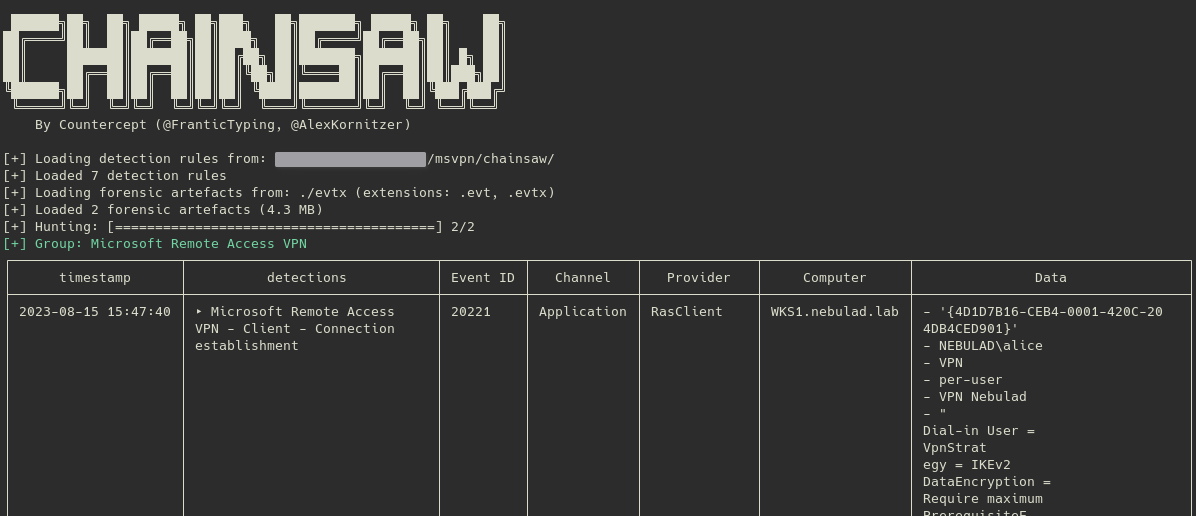 synacktiv/forensic-msvpn
Questo repository contiene artefatti Velociraptor e regole Chainsaw per aiutare a rilevare l'attività della VPN di accesso remoto Microsoft.
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 synacktiv/synacktiv-rules
Repository pubblico di regole Sigma e YARA create da Synacktiv
 synacktiv/veeam-velociraptor
Pack di artifact Velociraptor proof-of-concept per mostrare una pipeline di analisi forense Veeam remota.
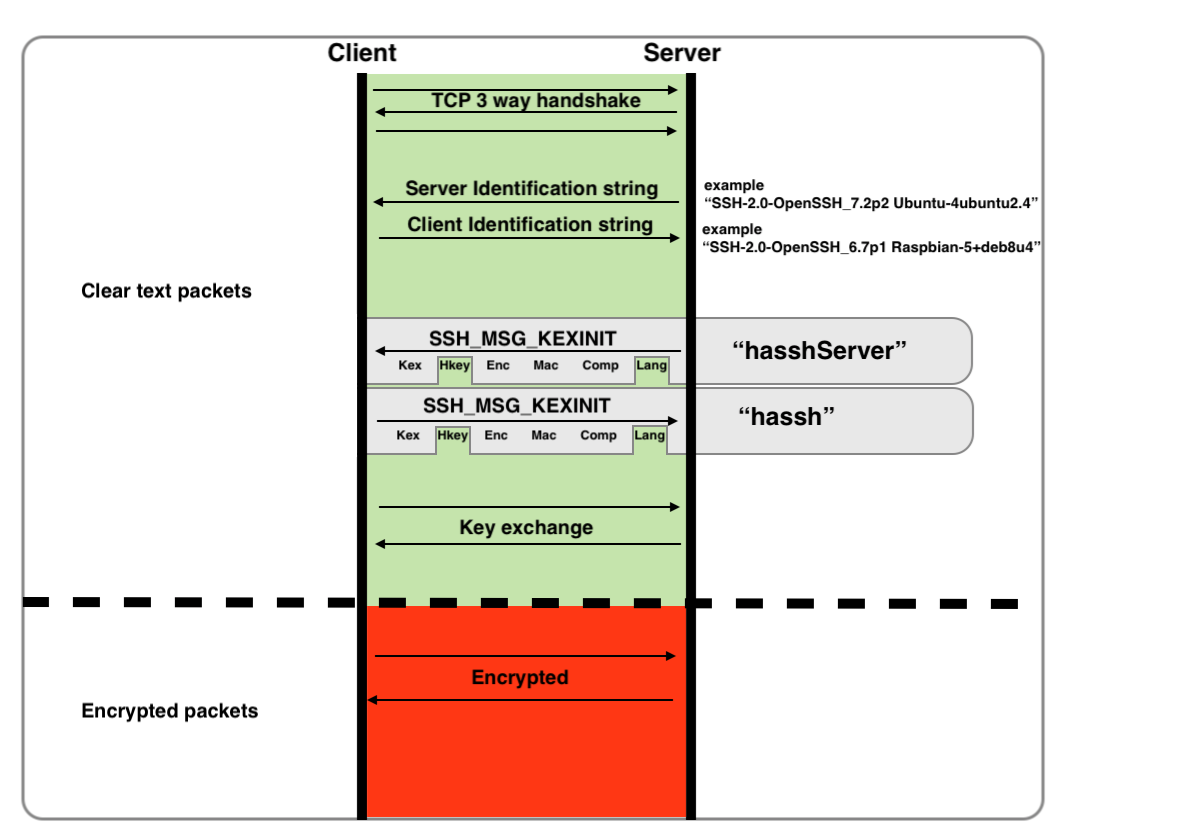 corelight/hassh
Rileva le impronte digitali di client e server SSH.
 corelight/zeek-spicy-stun
Un analizzatore di protocollo STUN per Zeek basato su Spicy.
 corelight/zeek-xor-exe-plugin
Plugin Zeek per rilevare e decrittare gli EXE crittografati con XOR
 libyal/libfwsi
Libreria per accedere al formato Windows Shell Item
 bytespulse-oe/wp2shell-hestia-scanner
Scanner di sicurezza WordPress read-only per server HestiaCP. Rileva gli indicatori di compromissione wp2shell (CVE-2026-63030 / CVE-2026-60137) su…
 bcoles/rootkit-signal-hunter
Rileva i rootkit Linux che utilizzano i segnali per elevare i privilegi dei processi.
 lethal-forensics/macos-collector
macos-collector - Raccolta automatizzata di artefatti forensi macOS per DFIR
 cristianzsh/amcache-evilhunter
Analizza ed esamina un hive del registro Windows Amcache.hve, con integrazione VirusTotal.
 ncsc-nl/citrix-2025
Strumento di digital forensics e incident response che utilizza regole YARA per scansionare core dump di Citrix NetScaler, immagini disco e host live…