
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rootkit-signal-hunter — Rileva i rootkit Linux che utilizzano i segnali per elevare i privilegi dei processi. | Kitploit
Strumenti/GitHubGitHub/bcoles/rootkit-signal-hunter
Strumenti DifensiviEscalation di PrivilegiAnalisi Dinamica (Sandboxing)Analisi delle VulnerabilitàInformatica ForenseAnalisi Malware
GitHubbcoles/rootkit-signal-hunter

rootkit-signal-hunter

Rileva i rootkit Linux che utilizzano i segnali per elevare i privilegi dei processi.

Vedi Repository
3511 anno faNon ancora revisionato
Condividi

Rootkit Signal Hunter

Build Status Release License: MIT

Rootkit Signal Hunter

Rileva i rootkit Linux che usano i segnali per elevare i privilegi di processo.


Alcuni rootkit installano gestori di segnali che ascoltano segnali specifici per elevare i privilegi. Questo strumento può identificare questi rootkit inviando segnali e osservando il passaggio dell'UID a root. Opzionalmente avvia una shell di root.
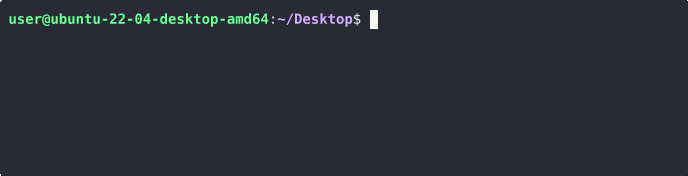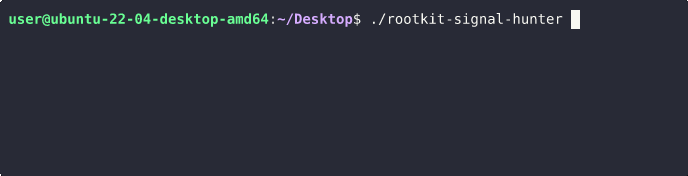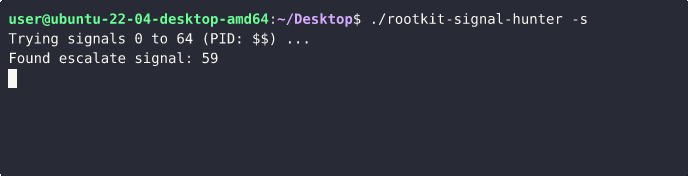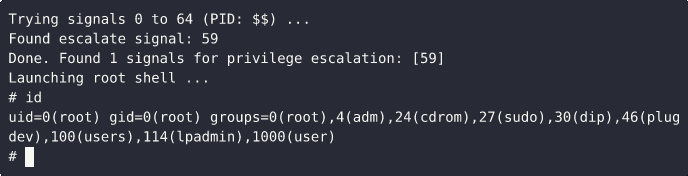
Rootkit Signal Hunter

Testato con:

  • Singularity 5b6c4b6 (2025-10-19) su Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
  • Diamorphine 2337293 (2023-09-20) su Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • Codeine 9644336 (2025-09-02) su Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • KoviD 9b67e46 (2025-10-14) su Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
    • (il rilevamento riesce solo conoscendo il PID di destinazione hardcoded 666)

Installazione

Puoi scaricare gli ultimi binari precompilati dalla pagina delle Release; oppure compilare l'ultima versione pre-release dal sorgente:

git clone https://github.com/bcoles/rootkit-signal-hunter && \
cd rootkit-signal-hunter && \
cargo build --release

Utilizzo

rootkit-signal-hunter -- [OPTIONS]

Opzioni

  • --min <MIN>: Numero minimo del segnale (predefinito: 0)
  • --max <MAX>: Numero massimo del segnale (predefinito: 64)
  • -s, --shell: Avvia una shell di root (se rilevato)
  • -t, --threads: Numero di thread di lavoro (predefinito: 16)
  • -p, --pid: ID del processo a cui inviare i segnali (predefinito: $$)
  • -v, --verbose: Abilita output dettagliato (verbose)

[!NOTE] L'implementazione di --pid utilizza $$ per rappresentare l'ID di un processo appena generato. Questo fallirà su shell non conformi a POSIX come Fish.

Esempio

Rootkit come Singularity e Diamorphine consentono l'escalation dei privilegi usando qualsiasi ID di processo e possono essere rilevati banalmente con le opzioni predefinite (-s avvia una shell di root):

rootkit-signal-hunter -s

Rootkit come KoviD richiedono che venga fornito uno specifico ID di processo tramite il flag -p / --pid:

rootkit-signal-hunter -s --pid 666

[!NOTE] Questo comporta il rischio di terminare il processo legittimo con ID 666 (se l'utente corrente dispone dei permessi necessari).

Licenza

Questo progetto è concesso in licenza secondo i termini della Licenza MIT. Per i dettagli, consulta il file LICENSE.

Riconoscimenti

Un ringraziamento a David Reguera Garcia (Dreg), che ha implementato un rilevamento simile basato sui segnali come parte di lsrootkit.

Copyright

Copyright © 2025, bcoles

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






