Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/6abd/horus
OSINT (Open Source Intelligence)Strumenti di Crittografia/DecrittografiaInformatica ForenseRaccolta InformazioniSteganografiaDigital Forensics
GitHub6abd/horus

horus

Uno strumento di OSINT / digital forensics sviluppato in Python

Vedi Repository
64573743 mesi faRevisionato da Kitploit
Condividi
Sito web

Progetto | Horus

6abd - horus GitHub tag stars - horus forks - horus issues - horus License

Indice dei contenuti

  • 🚀 Informazioni su Horus
  • ⚡ Istruzioni di Installazione e Utilizzo
  • ⚙️ Configurazione API
  • 🔮 Funzionalità Previste
  • 🤝 Manutentori Attuali
  • 🛠️ Contribuire
  • 📧 Contattami
  • 🤝 Riconoscimenti

🚀 Informazioni su Horus

Horus è uno strumento completo all-in-one di supporto alle investigazioni, dallo sfruttamento delle API alla compilazione dei dati. È il tuo compagno pre-operazioni!

⚡ Istruzioni di Installazione e Utilizzo

Per iniziare con questo progetto, avrai bisogno di Python installato sul tuo dispositivo. Una volta installato, segui questi passaggi:

  1. Clona questo repository.
  2. cd nella directory 'horus'. (Assicurati che non sia la cartella più esterna)
  3. Installa le dipendenze usando il seguente comando: pip install -r requirements.txt
  4. Nella directory 'horus', esegui python3 horus.py su Linux/MacOS, oppure py horus.py su Windows

Nota: protonvpn-cli è un requisito per il comando 'pvpn' Nota: openvpn CLI è un requisito per il comando 'ovpn'

⚙️ Configurazione API

Per configurare le API necessarie all'uso di alcuni comandi, puoi inserirle manualmente oppure usare il comando 'apicon'

Per configurare manualmente le chiavi API, vai su /src/modules/var/pipes/api_config.json. Inserisci le tue chiavi API nelle rispettive voci.

⚠️ Attenzione: Se stai contribuendo a questo repository o lo stai testando tramite un fork pubblico, assicurati di rimuovere le tue chiavi API dal file JSON prima di inviare le modifiche.

🔮 Funzionalità Previste

🟢 = Completamente implementato o completato oltre l'80%

🟡 = Parzialmente implementato / In sviluppo

🔴 = Da implementare
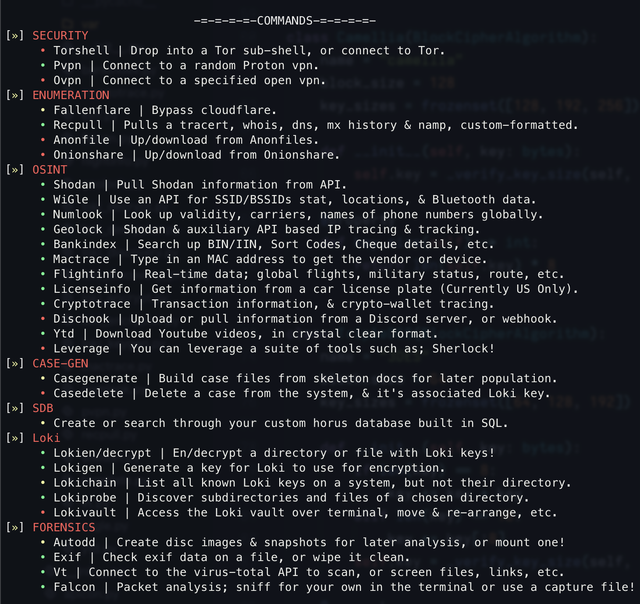
Su Shodan: Shodan è un'API a pagamento, quindi per far funzionare la tua API devi abbonarti. Gran parte delle funzionalità relative alla posizione sono disponibili in 'geolock', ma le funzionalità più dettagliate richiedono quella API.

🤝 Manutentori Attuali

  • 6abd (Io) | Capo Progetto e Sviluppatore

🛠️ Contribuire

  • Se noti un bug o vuoi richiedere una funzionalità, apri una issue con il tag appropriato
  • Se vuoi correggere un bug o aggiungere una funzionalità da solo, apri una PR e darò un'occhiata
  • Se desideri diventare un manutentore/contributore a lungo termine, contattami
  • Per qualsiasi altra richiesta, puoi anche contattarmi

📧 Contattami

  • Email: [email protected]
  • Discord: maestro.hq oppure tramite il server della community

🤝 Riconoscimenti

  • Fox | In precedenza Project Manager
  • Tornado | In precedenza QA
  • Mart | In precedenza Sviluppatore Senior
  • Mu | In precedenza Sviluppatore Junior

Parte del codice utilizzato può essere attribuita a Fox e Askerdyne Ltd., in particolare il set di strumenti di crittografia 'Loki'.

Alcuni file .github sono stati realizzati da Jesse Squires

Horus - Uno strumento OSINT / di digital forensics scritto in Python | Product Hunt

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →