

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Strumenti — Pagina 22 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
823 risultati
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Database curato di driver Windows vulnerabili e dannosi con regole di rilevamento YARA, Sigma, ClamAV e Sysmon per la caccia proattiva alle minacce e…
ioc-managementvulnerability-analysisforensics+5
1.7k
3 giorni fa
sentrysearch preview

sentrysearch

GitHubssrajadh/sentrysearch

Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
osintreconnaissanceforensics+3
4.4k4 giorni fa
cmdchamp preview

cmdchamp

GitHubmellen9999/cmdchamp

bash CLI trainer — 30 livelli da ls a escalation dei privilegi
password-crackingprivilege-escalationwi-fi-auditing+8
121 mese fa
sharepoint-toolshell-micro-postmortem preview

sharepoint-toolshell-micro-postmortem

GitHubcameloo1/sharepoint-toolshell-micro-postmortem

Micro-postmortem riproducibile di un incidente per "ToolShell" di Microsoft SharePoint on-premise (CVE-2025-53770): istantanea ATT&CK, tabella "log…
reconnaissancevulnerability-analysisforensics+7
110 mesi fa
TryHack3M-Bricks-Heist preview

TryHack3M-Bricks-Heist

GitHubanjai7/tryhack3m-bricks-heist

Writeup CTF di TryHackMe — RCE di WordPress tramite CVE-2024-25600, analisi forense del crypto miner e identificazione del gruppo ransomware LockBit
osintvulnerability-analysisweb-application-exploitation+5
1 anno fa
YourMemory preview

YourMemory

GitHubsachitrafa/yourmemory

Memoria AI agentica con decadenza della curva di dimenticanza di Ebbinghaus. +16 pp di richiamo migliore rispetto a Mem0 su LoCoMo.
authentication-authorizationforensicsprivacy+5
2623 mesi fa
-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis- preview

-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis-

GitHubkaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-

Analisi di reverse engineering di una variante fileless di Remcos RAT che si inietta in svchost.exe tramite chiamate API native. Copre l'estrazione…
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+8
33 mesi fa
modo preview

modo

GitHubmohshomis/modo

Collezione curata di risorse didattiche sulla cybersecurity, writeup di CTF, articoli di ricerca e laboratori pratici per lo sviluppo di competenze…
osintvulnerability-scannersexploit-frameworks+9
1876 mesi fa
btrfs_fixes preview

btrfs_fixes

GitHubmsedek/btrfs_fixes

Strumenti di riparazione BTRFS personalizzati per grave corruzione dell'albero delle estensioni dove btrfs check --repair fallisce (segfault, loop o…
vulnerability-analysisforensicsdata-recovery+2
96 mesi fa
hyperhives-macos-infostealer-analysis preview

hyperhives-macos-infostealer-analysis

GitHubdarksp33d/hyperhives-macos-infostealer-analysis

Analisi statica completa dell'information stealer Rust di HyperHive per macOS — 571 valori di configurazione decifrati, infrastruttura C2,…
ioc-managementosintreverse-engineering+6
316 mesi fa
ForensiX-Studio preview

ForensiX-Studio

GitHubaquibpro/forensix-studio

Piattaforma di intelligence forense che analizza file, correla indicatori di minaccia, mappa il comportamento a MITRE ATT&CK e genera insight di…
ioc-managementstatic-analysisforensics+4
16 mesi fa
pacmap preview

pacmap

GitHubm0vi0/pacmap

Visualizzatore di traffico di rete basato sui grafi per cattura live e replay di PCAP con confronto di checkpoint, tracciamento dei percorsi e filtri…
packet-sniffing-analysisnetwork-mappingforensics+4
131 mese fa
vuke preview

vuke

GitHuboritwoen/vuke

Strumento di ricerca per lo studio della generazione vulnerabile di chiavi crittografiche (brainwallet, PRNG, milksad, LCG, xorshift)
password-crackingvulnerability-analysisexploitation+4
186 mesi fa
bluefire-sharepoint-cve-2025-53770 preview

bluefire-sharepoint-cve-2025-53770

GitHubbluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770

Kit automatizzato per rilevamento, valutazione e remediation per SharePoint CVE-2025-53770 (CVSS 9.8). Include script PowerShell per verificare lo…
vulnerability-scannersexploitationforensics+2
31 anno fa
rikune preview

rikune

GitHublast-emo-boy/rikune

Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
static-analysisdynamic-analysis-sandboxingexploit-frameworks+8
23728 giorni fa
SentinelThread-Forensics preview

SentinelThread-Forensics

GitHubadham504/sentinelthread-forensics

Piattaforma di triage forense per Windows ad alta velocità che orchestra il motore Hayabusa per trasformare i log EVTX grezzi in timeline delle…
threat-feeds-aggregatorsvulnerability-analysisforensics+5
26 mesi fa
litespeed-cpanel-cve-2026-54420-fix preview

litespeed-cpanel-cve-2026-54420-fix

GitHubresellnom/litespeed-cpanel-cve-2026-54420-fix

Kit difensivo di mitigazione e auditing per CVE-2026-54420 nel plugin LiteSpeed per cPanel, che fornisce rilevamento di symlink, caccia agli IOC e…
defensive-toolsioc-managementvulnerability-analysis+6
4 mesi fa
snoop preview

snoop

GitHubpandaadir05/snoop

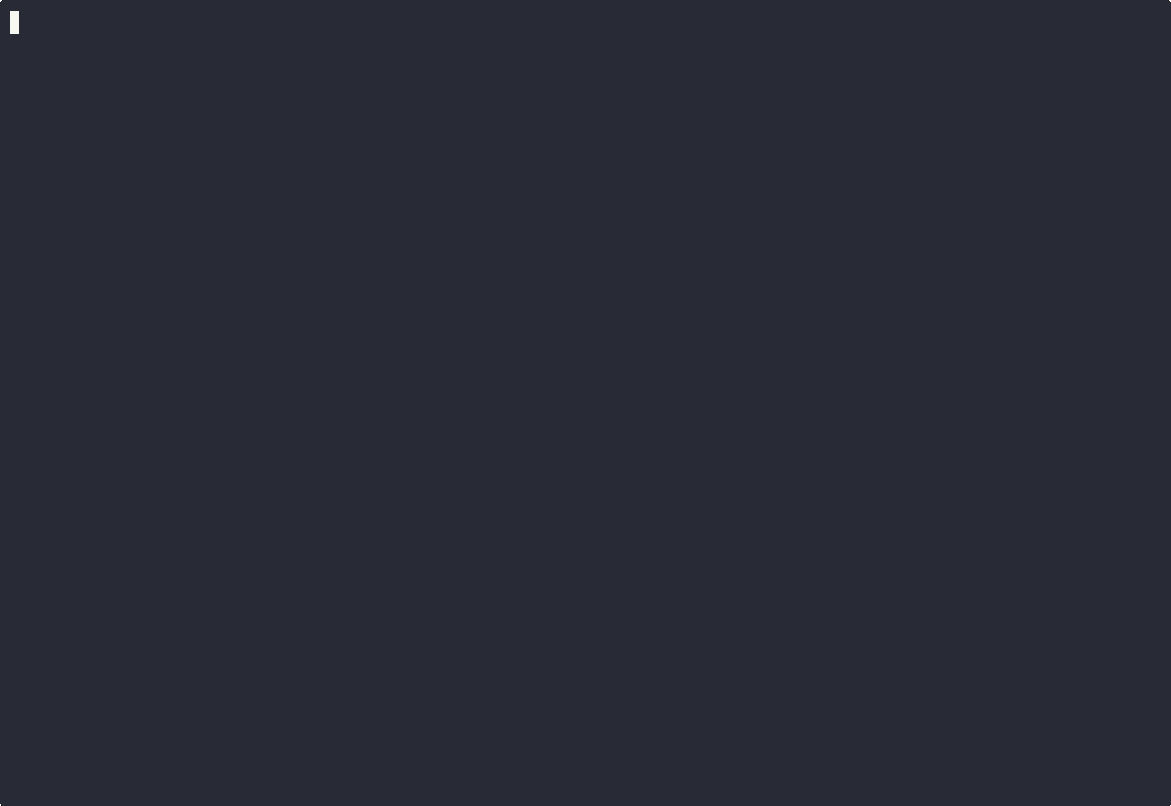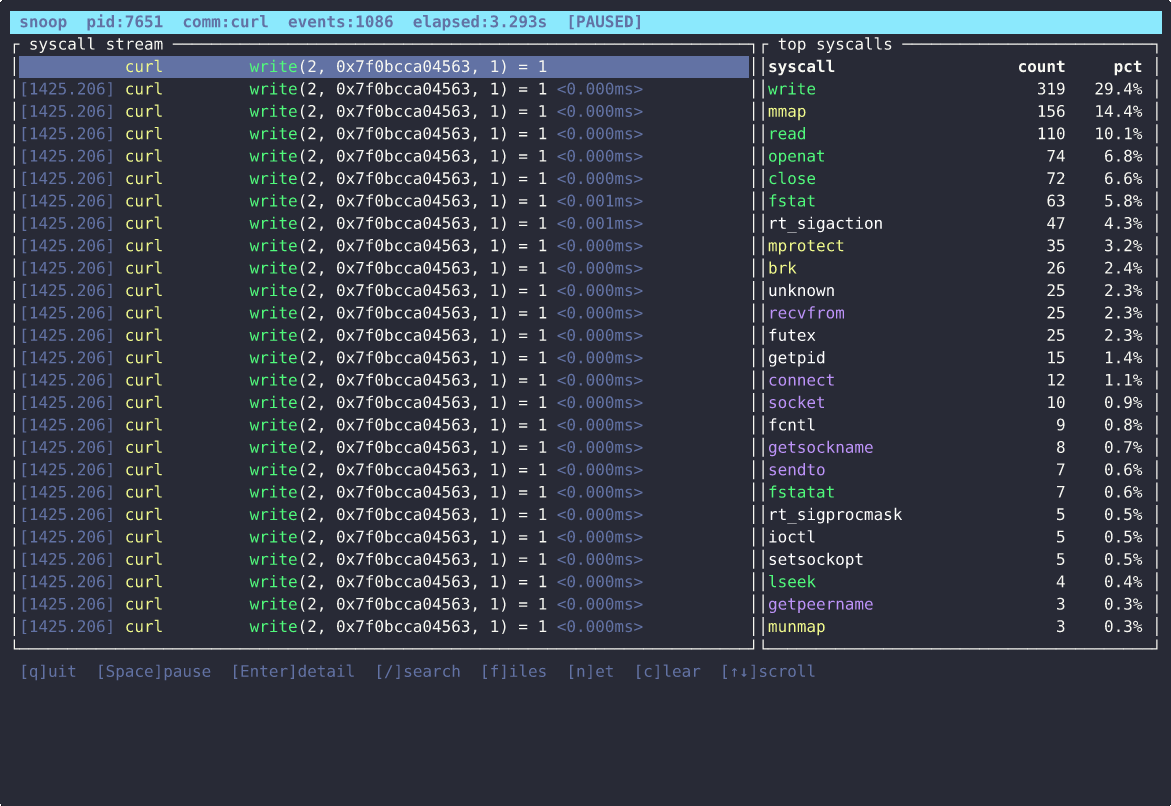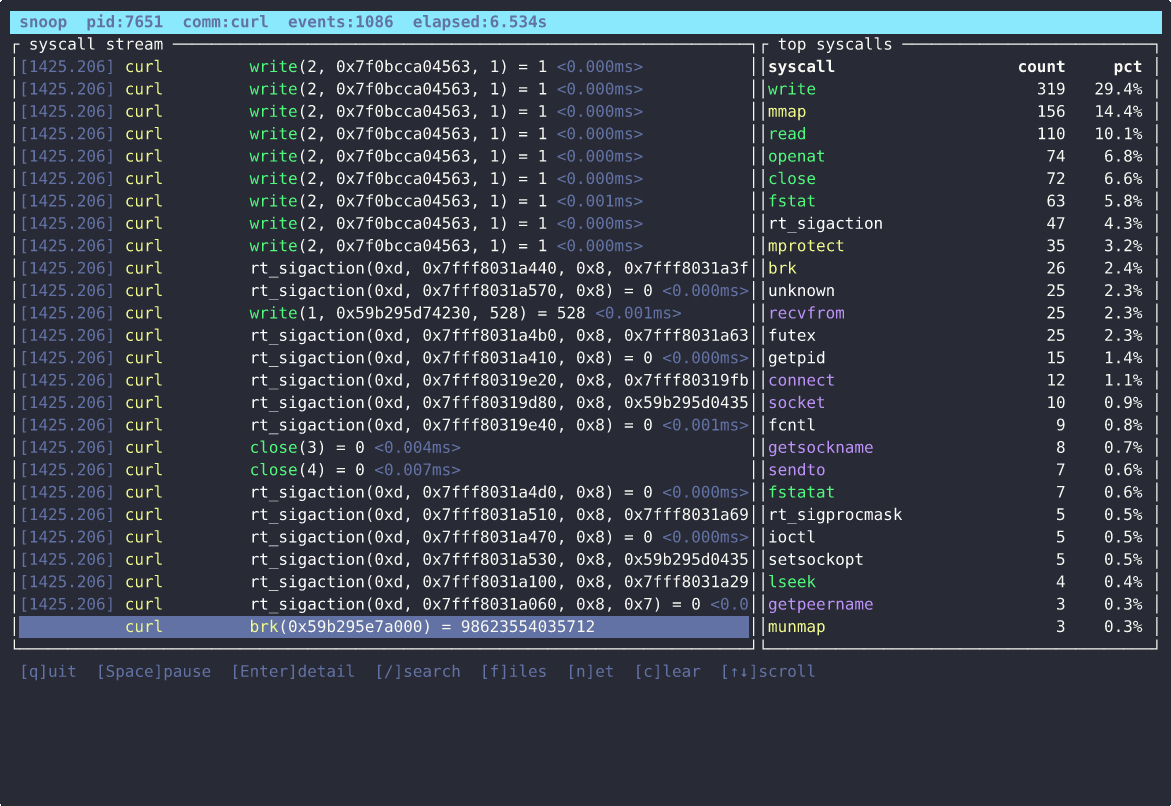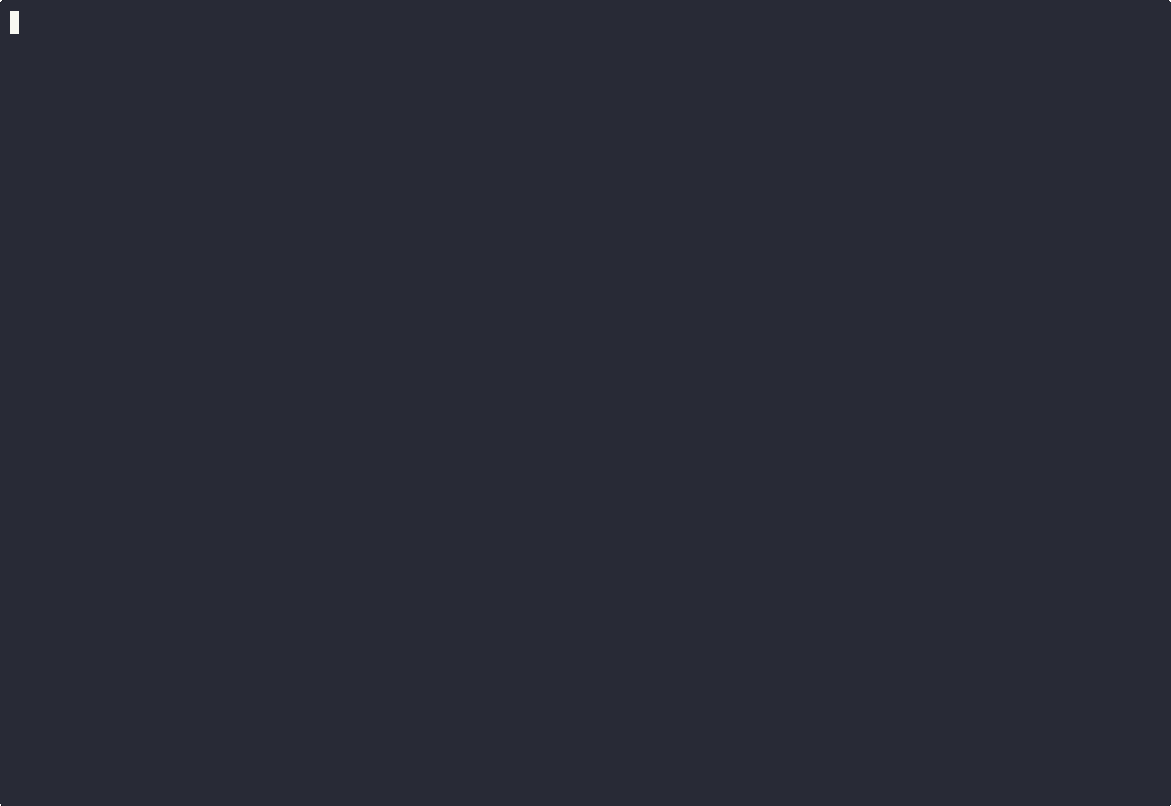
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…

dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
2206 mesi fa
Precedente1…212223…46Successivo