
 magicsword-io/loldrivers
Database curato di driver Windows vulnerabili e dannosi con regole di rilevamento YARA, Sigma, ClamAV e Sysmon per la caccia proattiva alle minacce e la risposta agli incidenti.


Benvenuti in LOLDrivers (Living Off The Land Drivers), un entusiasmante progetto open-source che riunisce driver Windows vulnerabili, malevoli e noti come malevoli in un unico repository completo. La nostra missione è fornire alle organizzazioni di ogni dimensione le conoscenze e gli strumenti per comprendere e affrontare i rischi di sicurezza legati ai driver, rendendo i loro sistemi più sicuri e affidabili.
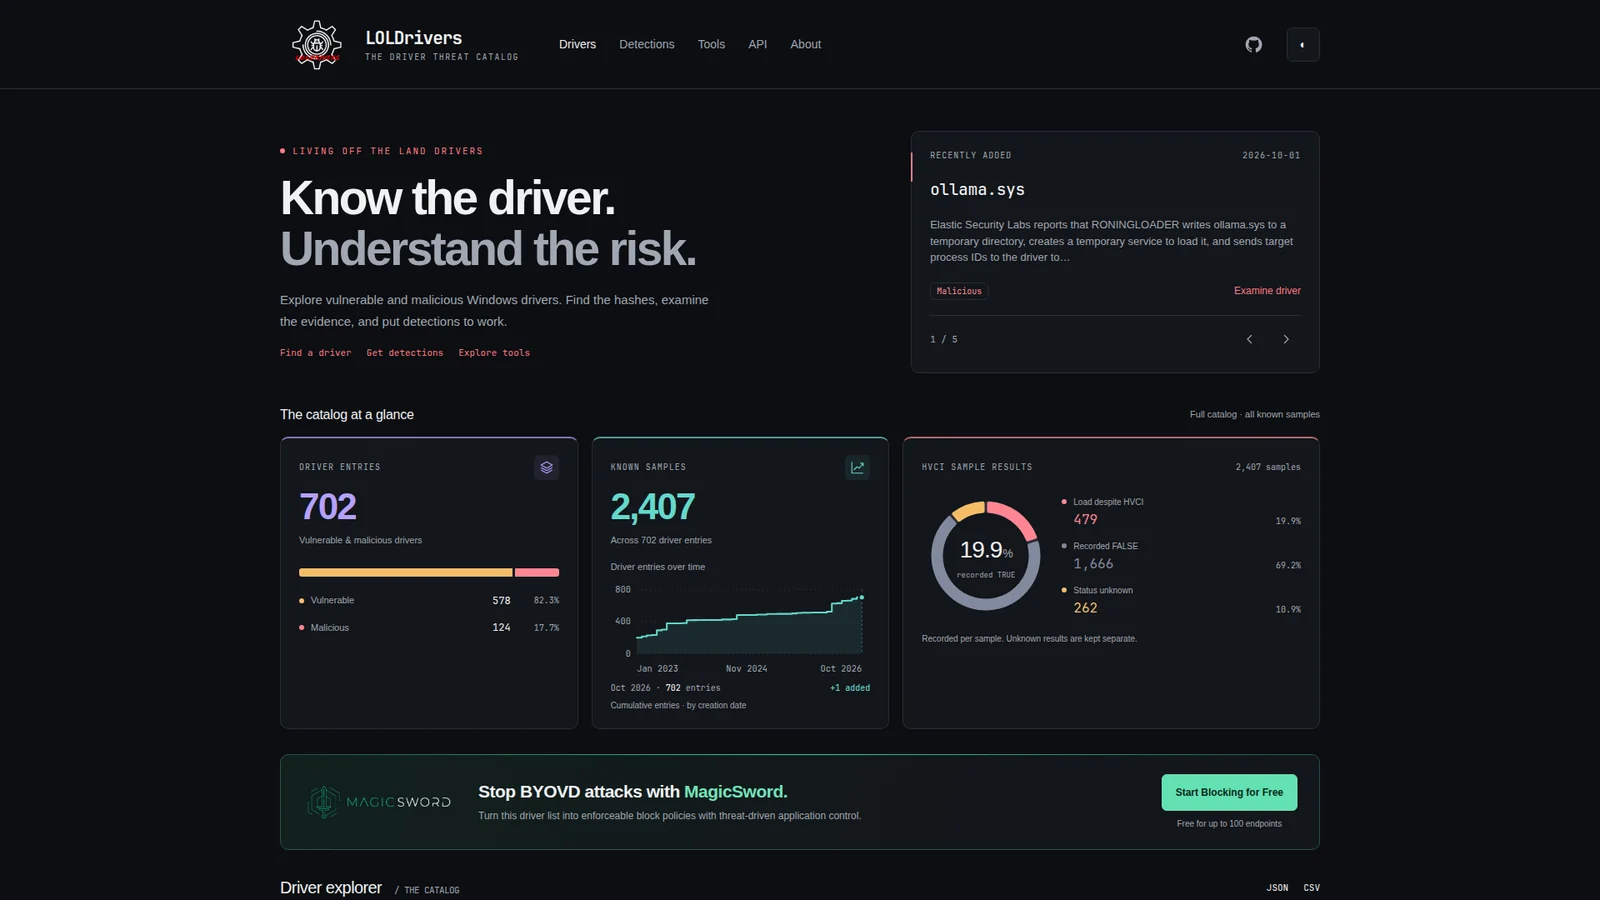
Il catalogo LOLDrivers attualmente tiene traccia di 702 voci di driver (578 vulnerabili, 124 malevoli) con evidenze provenienti da 2.407 campioni noti. Ogni voce di driver può avere più campioni noti con hash, firme e risultati HVCI differenti. Il sito live mostra metriche in tempo reale, la crescita cumulativa nel tempo e un esploratore di driver ricercabile.
/api/drivers.json e /api/drivers.csv — consulta la documentazione API/llms.txt con indicazioni per la ricerca, la verifica dei campioni e l'integrazione difensivaPer iniziare il tuo percorso con LOLDrivers, visita semplicemente il sito LOLDrivers.io oppure clona il repository ed esplora la ricchezza di informazioni disponibili nelle directory categorizzate. Abbiamo progettato il sito per aiutarti a trovare facilmente le informazioni necessarie a proteggere i tuoi sistemi dai driver vulnerabili.
Per accelerare la creazione di un file yaml, consulta loldrivers.streamlit.app
Utilizza il GitHub issue tracker per segnalare bug o richiedere funzionalità.
Resta in contatto con la community di LOLDrivers controllando regolarmente gli aggiornamenti e contribuendo al progetto. Il tuo coinvolgimento contribuirà a mantenere il progetto aggiornato e ancora più prezioso per gli altri.
Unisciti a noi nella nostra missione di creare un ambiente digitale più sicuro e protetto per le organizzazioni di tutto il mondo. Con LOLDrivers al tuo fianco, sarai ben attrezzato per affrontare i rischi di sicurezza legati ai driver e navigare con fiducia nel panorama informatico in continua evoluzione.
Se desideri contribuire, segui questi passaggi:
Per istruzioni più dettagliate, fare riferimento al file CONTRIBUTING.md. Per creare un nuovo file YAML per un driver, utilizzare il YML-Template fornito.
LOLDrivers fornisce regole di rilevamento complete per Sigma, Yara, ClamAV e Sysmon per aiutarti a rilevare efficacemente potenziali minacce. Per esplorare queste regole in dettaglio, naviga nelle directory sigma, yara, av e sysmon all'interno della cartella detection. È inoltre disponibile una policy WDAC grazie a Florian Stosse e HotCakeX.
Consulta indicator safety and policy semantics prima di utilizzare i feed. Il blocco degli artefatti utilizza hash esatti di file o Authenticode; le regole basate sui nomi dei file sono indizi per l'hunting che possono anche identificare versioni corrette. Le prove di ricerca dell'API pubblica sono esplicitamente separate dagli indicatori attivi. Le policy storiche fornite dalla community restano disponibili come prove di solo contesto in evidence/policies.
Buona caccia! 🕵️♂️
La community ha anche creato uno scanner PowerShell per LOLDriver, per gentile concessione di @Oddvarmoe, @M_haggis e IISResetMe, che può aiutarti a identificare driver potenzialmente malevoli. Lo script, disponibile qui, consente di scansionare una cartella Windows specificata alla ricerca di file sospetti. Consigliamo di eseguire lo script su directory quali:
C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository
Il sito web principale utilizza Astro in website/. Consulta quella guida per la configurazione di Node 24 / Python 3.11, la generazione delle API pubbliche, le anteprime locali e i controlli nel browser. Hugo e Go non sono più necessari per compilare o distribuire il sito web.
Il workflow Deploy Site convalida gli artefatti di produzione sulle pull request e pubblica l'artefatto Astro testato su GitHub Pages dopo un push su main. Il workflow di anteprima separato mantiene le analitiche disabilitate. Le release con tag impacchettano i download dei driver senza distribuire un sito web.
Consulta la guida alla migrazione in produzione e al rollback per il contratto degli URL e il lavoro di manutenzione rimanente.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
