Sandroid_Dexray-Intercept

Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…

Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.

Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…

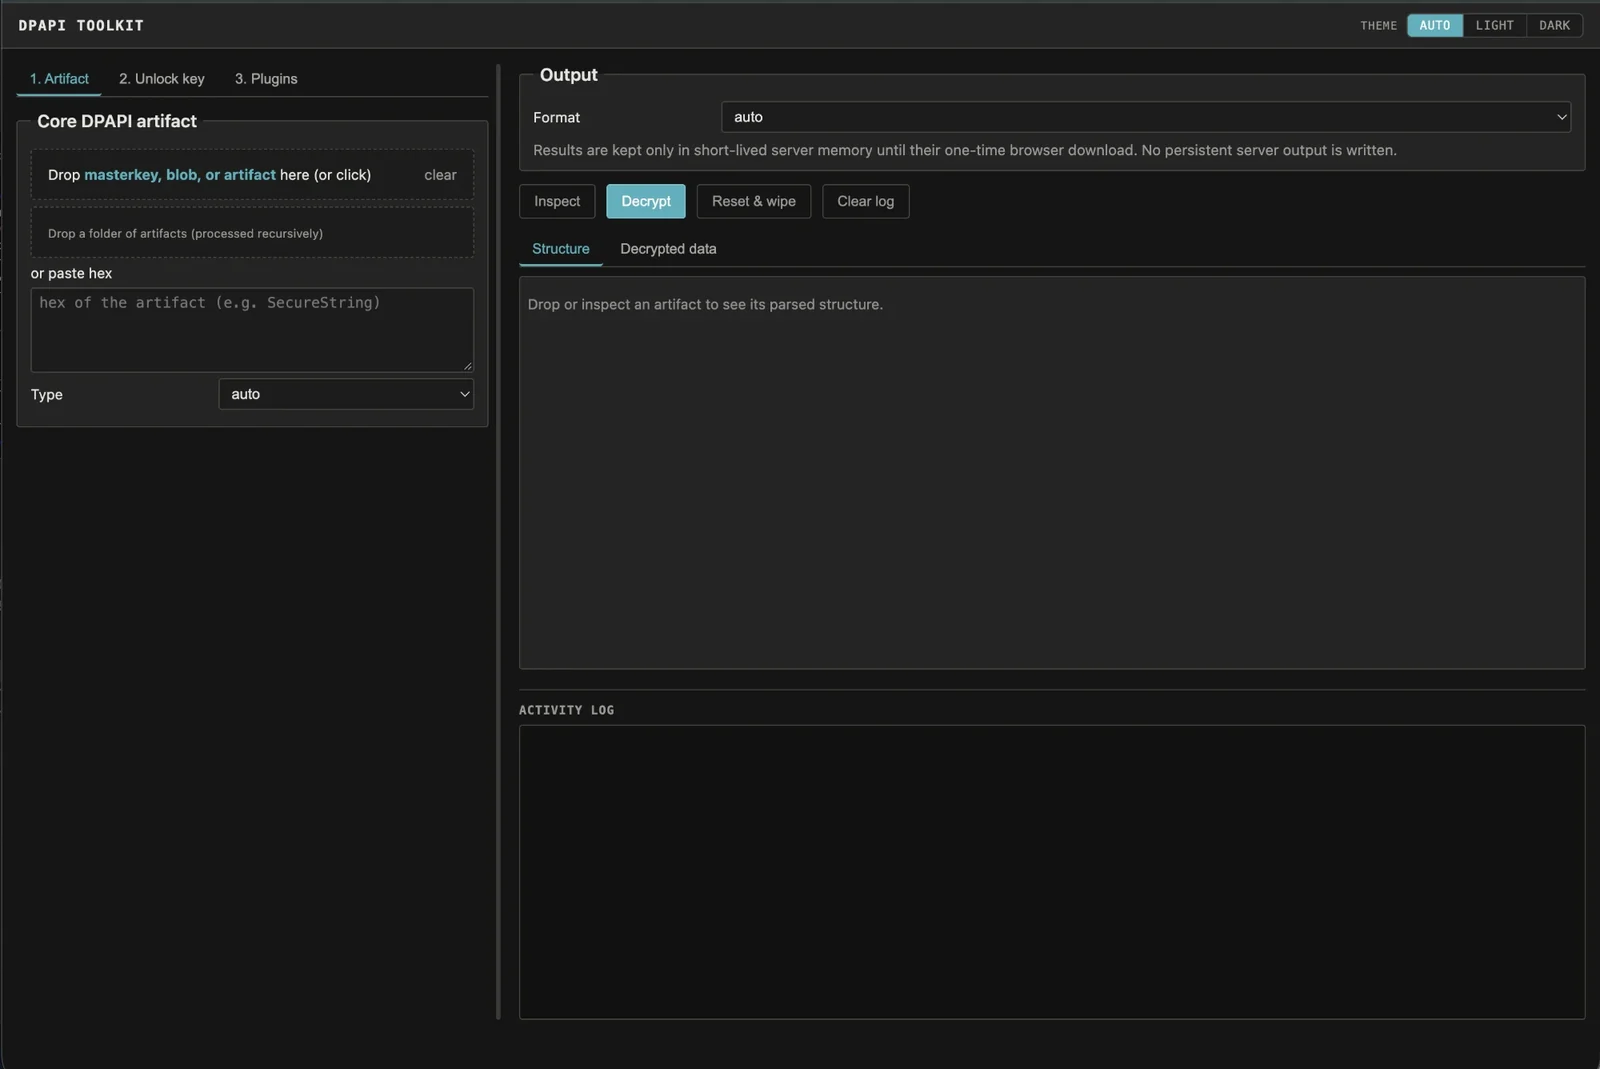
Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…

Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.

Scanner di memoria dei processi CUI multipiattaforma basato su Frida per trovare, filtrare, applicare patch ed eseguire il dump della memoria dei…

Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

Console centrale per i collector di Douglas-042 HEADQUARTERS. Analizza una flotta, correla i risultati tra gli host e gestisce i feed IOC e la…

Toolkit Bash modulare che rafforza i sistemi Debian/Ubuntu per le competizioni CyberPatriot, automatizzando l'hardening di account, firewall, SSH,…

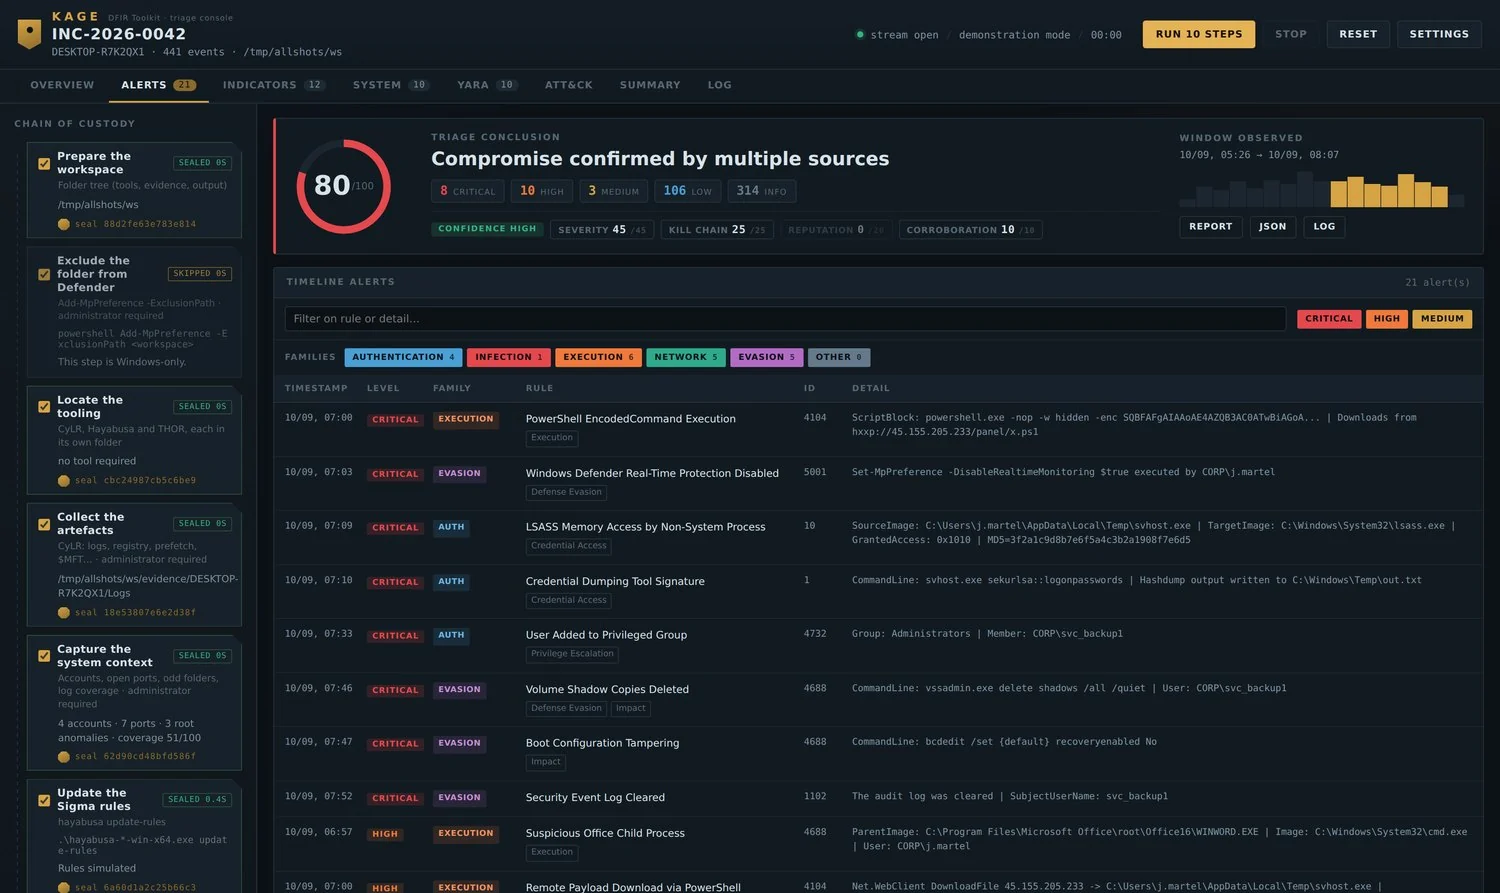
Console di triage DFIR per host Windows che concatena raccolta di artefatti, timeline correlate con Sigma, scansioni YARA, ispezione di socket e…

Ricerca e analisi rapida degli artefatti forensi di Windows

Simple Process Dumper utilizzando DMA su un dispositivo FPGA PCIe

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

Note di ripristino per l'advisory Proxmox ID: PSA-2026-00043-1 (CVE-2023-54391)

Uno script di supporto per estrarre e decompilare gli EXE compilati da codice Python.

Volatility 3 ported to Rust. Same output, much faster.

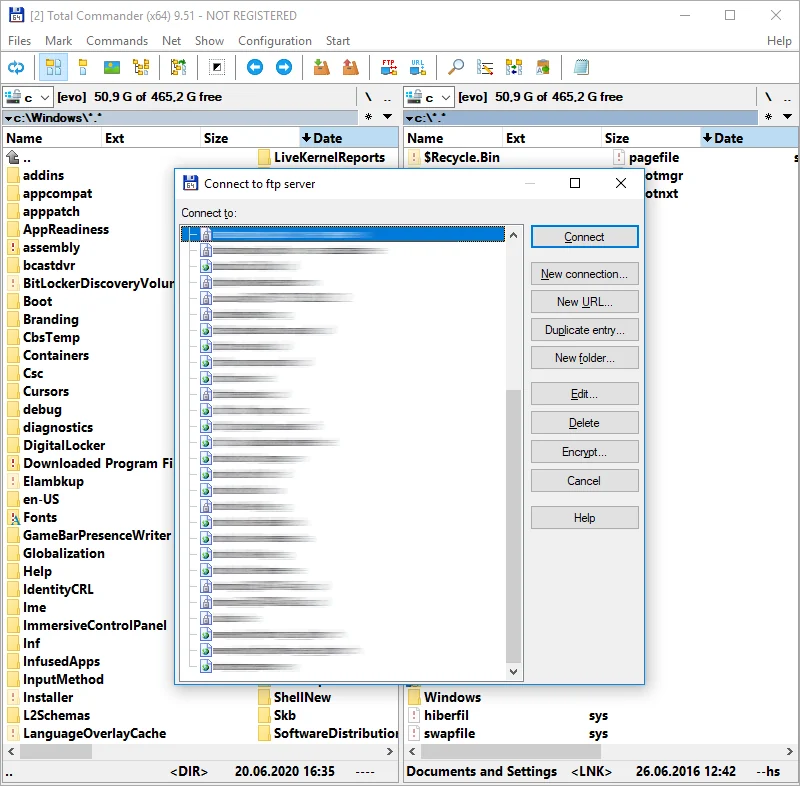
Strumento di recupero password FTP per Total Commander in Python che consente di decifrare le informazioni sulle password degli account FTP per tutte…