CVE-NetScalerFileSystemCheck

Questo script controlla se il Citrix Netscaler è stato compromesso da attacchi CVE-2019-19781 e raccoglie tutte le informazioni sul filesystem.

Questo script controlla se il Citrix Netscaler è stato compromesso da attacchi CVE-2019-19781 e raccoglie tutte le informazioni sul filesystem.

Scanner basato su Python per gli indicatori di compromissione di CVE-2025-55182. Controlla percorsi del filesystem, processi, servizi systemd,…

Una raccolta curata di competenze e flussi di lavoro DFIR per professionisti InfoSec.

Visualizzatore/Editor/Analizzatore Hex compatibile con Linux/Windows/MacOS

Script per il rilevamento della persistenza, la caccia e la raccolta di artefatti su Linux

Esploratore di IPC di macOS, launchd, Mach-O e relazioni di fiducia — strumento forense nativo del terminale senza dipendenze

Un bootkit Proof-of-Concept e applicazione di avvio UEFI ispirata al ransomware Petya, scritto in Assembly, C e C++.

Sicurezza a livello di kernel e risposta agli attacchi per server Linux.

Controlla se il tuo firewall Palo Alto è stato compromesso eseguendo lo script sul support bundle.

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…

Un motore di analisi statica estensibile e deterministico che estrae IOC ad alto segnale da binari PE e testo, progettato per l'automazione SOC e le…

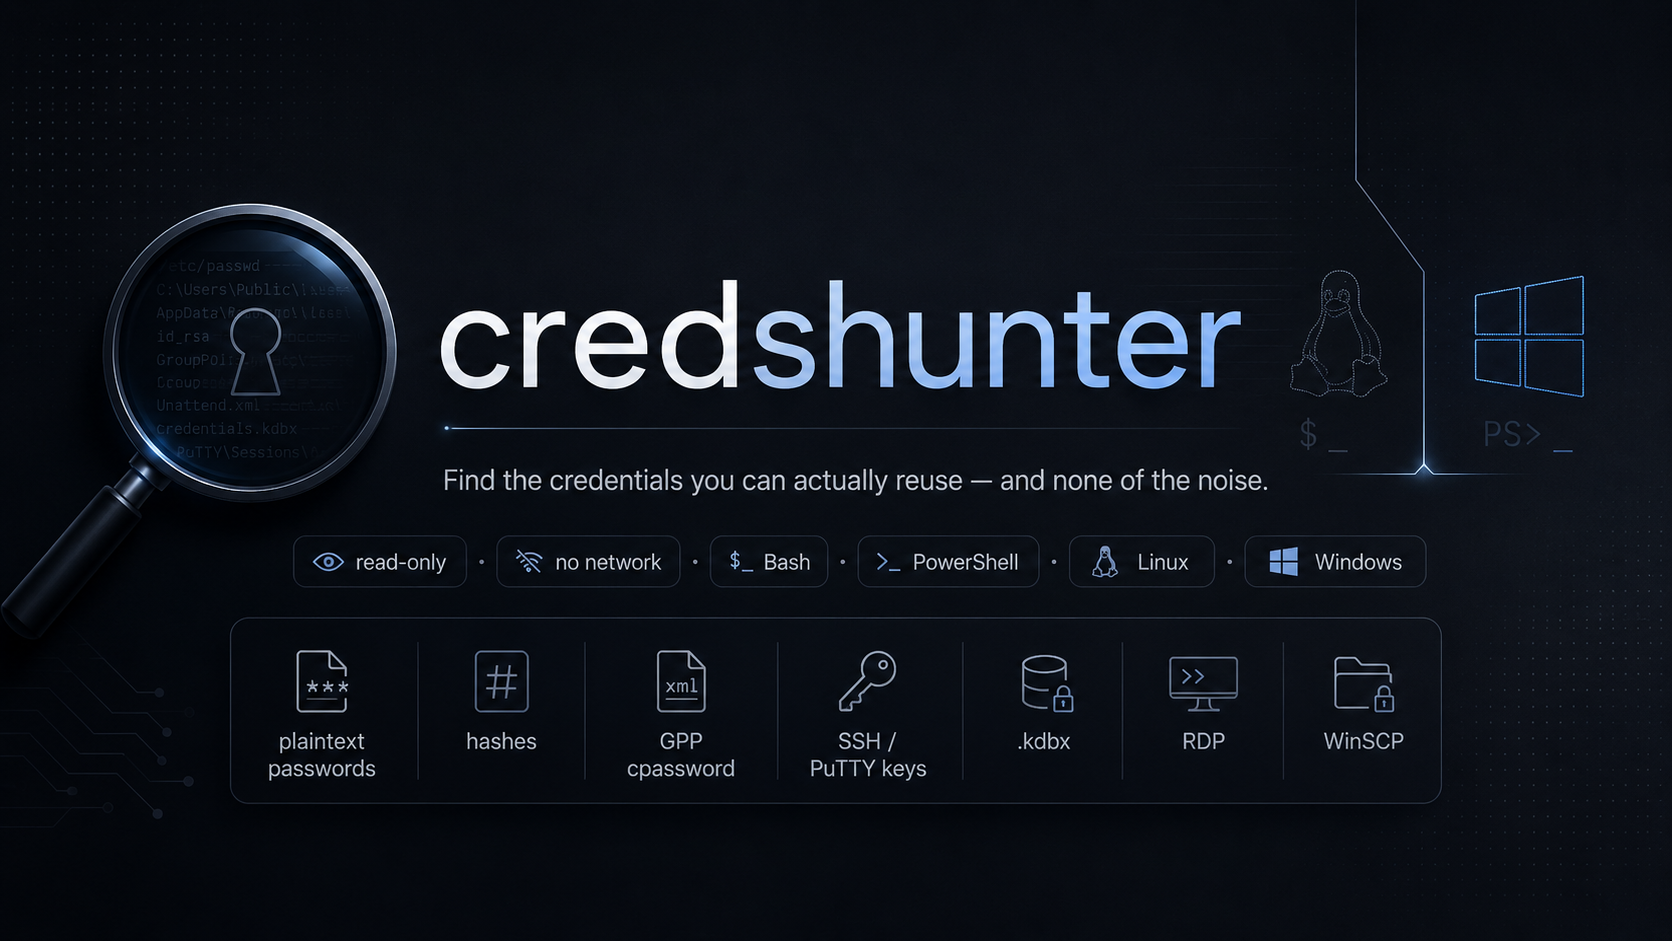
CredsHunter - Script per la caccia alle credenziali per sistemi operativi Windows e Linux

SO-CRATES: Security Onion Containerizzato — Analisi Rapida di Minacce, Malware e Sospetti!

Rilevatore IOC in sola lettura per cPanel CVE-2026-41940 per ransomware .sorry, backdoor Mr_Rot13 Filemanager, callback C2, cron, SSH e log.

Controllore in sola lettura per WordPress User Registration CVE-2026-1492 per admin nascosti, versione del plugin, caricamenti PHP, cron e IOCs di…

cPanel CVE-2026-41940 nuclear.x86 Script di audit di sicurezza e pulizia

Strumenti di rilevamento, mitigazione e reverse engineering per CVE-2026-41940 (SessionScribe): la vulnerabilità di falsificazione di sessione non…

Hash per le versioni vulnerabili di LOG4J