CredsHunter - Script per la caccia alle credenziali per sistemi operativi Windows e Linux
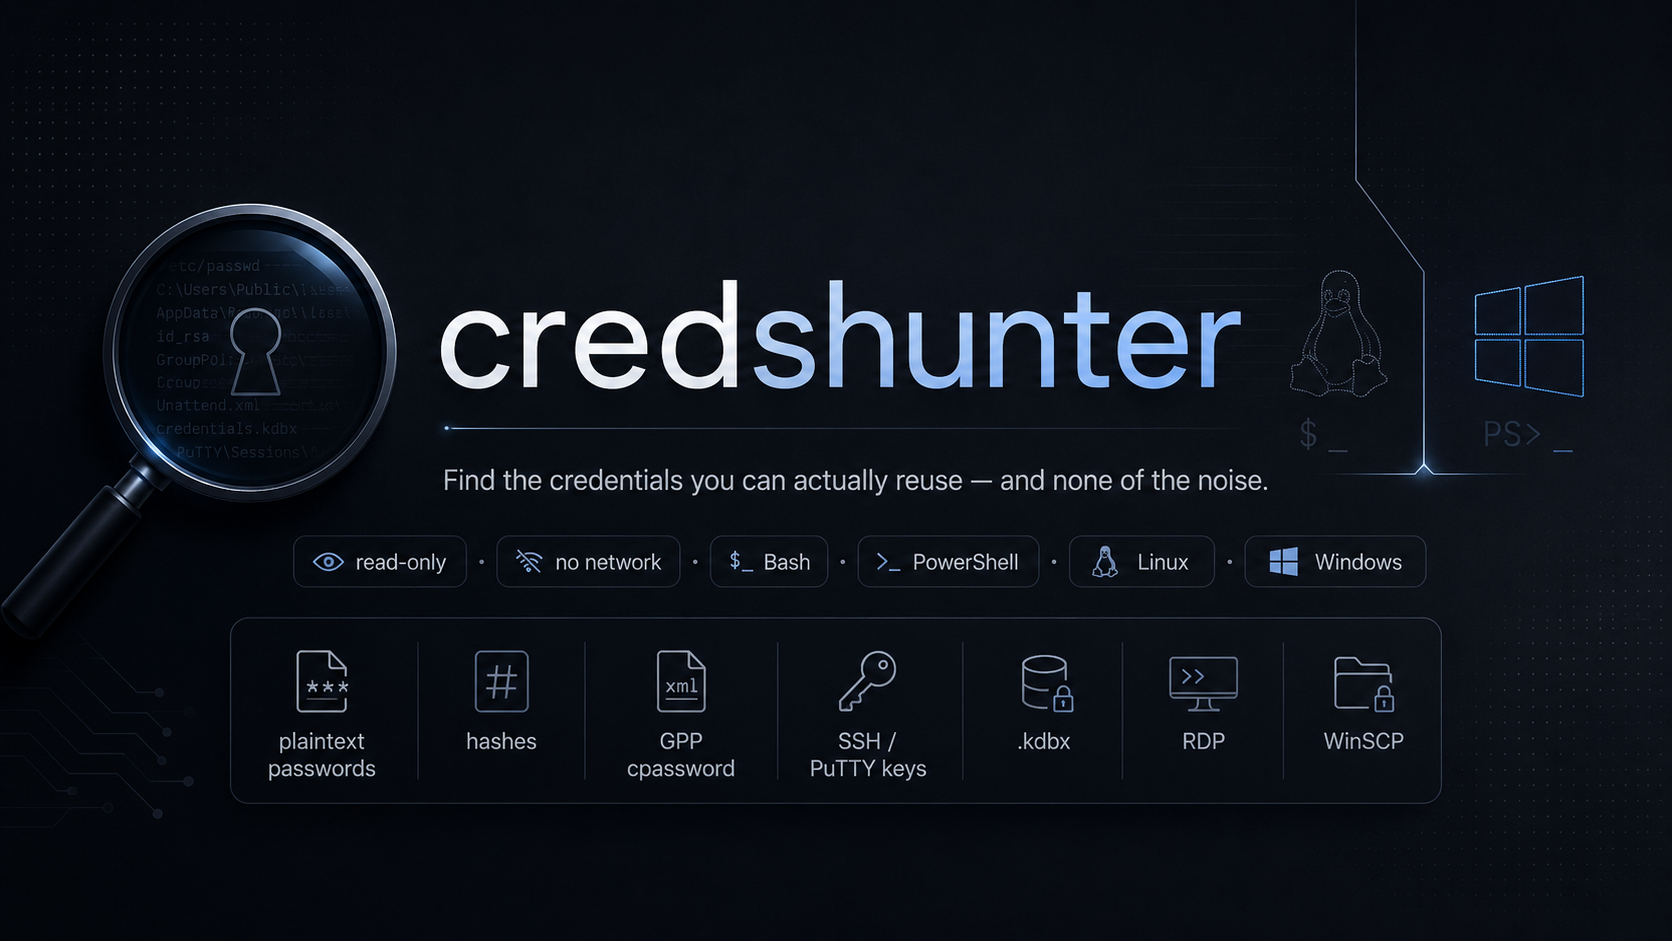


credshunter è un cercatore di credenziali in sola lettura per post-esplorazione autorizzata. Scansiona un host una sola volta e porta alla luce i segreti che puoi effettivamente riutilizzare — password, chiavi, hash e file di credenziali — rimanendo silenzioso sui token cloud / SaaS che aggiungono solo rumore.
Due fratelli, un solo comportamento: credshunter.sh per Linux, credshunter.ps1 per Windows.
Un imbuto a cinque fasi, che restringe da dove vivono le credenziali a cosa c'è dentro i file. Ogni fase stampa i suoi risultati appena termina.
 Stage 1   OS credential stores     registry · GPP · histories · vaults · keys · other
 Stage 2   Confirmed containers     .kdbx · .ppk · .pfx · .keytab · other
 Stage 3   High-value file types    keys · .env · backups · DBs · captures · other
 Stage 4   Suspicious filenames     *password* · *secret* · *credential*
 Stage 5   Content scan             70+ tuned regexes, one pass per file
Le fasi 1 e 5 fanno il lavoro pesante; la 2–4 sono passaggi rapidi su nomi di file / estensioni. Ogni risultato supera un filtro anti-falso positivo prima di arrivare a te.
# Linux — full sweep, log to file
./credshunter.sh -p / -o loot.txt

# Targeted, skip the slow content scan
./credshunter.sh -p /var/www -p /home --no-stage5
# Windows — elevated sweep of C:\
.\credshunter.ps1 -Path C:\ -OutputFile loot.txt

# Web / DB box: also scan SQL & CSV dumps
.\credshunter.ps1 -Path D:\ -IncludeData
Adatto ai pipe — aggiungi --no-color / -NoColor e cerca un livello con grep.
I risultati sono raggruppati in cinque livelli, dai più rilevanti ai meno.
| Tag | Meaning |
|---|---|
[CRITICAL] | Contenitore di credenziali confermato |
[HIGH] | Password riutilizzabile · hash · cpassword GPP |
[KEY] | Chiave privata o hive SAM / SYSTEM leggibile |
[INTEREST] | File di alto valore che merita un'occhiata |
[NAME] | Nome file sospetto — suggerimento di revisione |
Il codice di uscita è 1 quando qualcosa finisce in CRITICAL / HIGH / KEY — comodo per la CI:
./credshunter.sh -p /etc && echo clean.
| Vuoi… | Fai questo |
|---|---|
| Limitare l'ambito | -p / -Path per includere, -x / -ExcludePath per escludere |
| Scansionare ogni file | -a / -All |
| Aggiungere dump SQL / CSV | -IncludeData (PowerShell) |
| Cambiare il limite di dimensione | -m N / -MaxFileSizeMB N, oppure --no-size-limit / -NoSizeLimit |
| Saltare una fase | --no-stageN / -NoStageN |
I pattern e le liste dei tipi di file si trovano in array chiaramente etichettati vicino all'inizio di ogni script — modifichi un punto, non serve altro.
Modifica qualcosa sull'host? No. Scrive solo nel file di log che scegli, non tocca mai la rete e termina in modo pulito con Ctrl-C.
Perché ignorare i token AWS / GitHub / Slack? Per progettazione — raramente aiutano nel movimento all'interno della rete e sono la principale fonte di falsi positivi. I file di credenziali locali dei cloud-CLI sono comunque elencati.
La Fase 5 sembra lenta, o una password è sfuggita.
I log verbosi sono il costo tipico — sono limitati dal limite di dimensione. Restringi con -p, salta la scansione dei contenuti con --no-stage5, e verifica che il target non superi il limite di dimensione, non sia in un percorso escluso o abbia un'estensione fuori dal set della Fase 5 (usa -All per sicurezza).
Dai un'occhiata al Documento Wiki per maggiori informazioni sul progetto.
Sentiti libero di contribuire al progetto !