

Archived
RedWarden
 mgeeky/redwarden
Proxy inverso C2 di Cobalt Strike che respinge Blue Teams, AV, EDR, scanner attraverso l'ispezione dei pacchetti e la correlazione del profilo…
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
 optiv/dent
Un framework per creare bypass basati su COM sfruttando vulnerabilità nei sensori WDAPT di Microsoft.
 getrektboy724/meterpwrshell
Strumento automatizzato che genera il payload Meterpreter PowerShell perfetto
 orange-cyberdefense/ctf-party
🎏 Una libreria per migliorare e velocizzare la scrittura di script/exploit per giocatori di CTF
 optiv/scarecrow
ScareCrow - Framework di creazione payload progettato per il bypass dell'EDR.
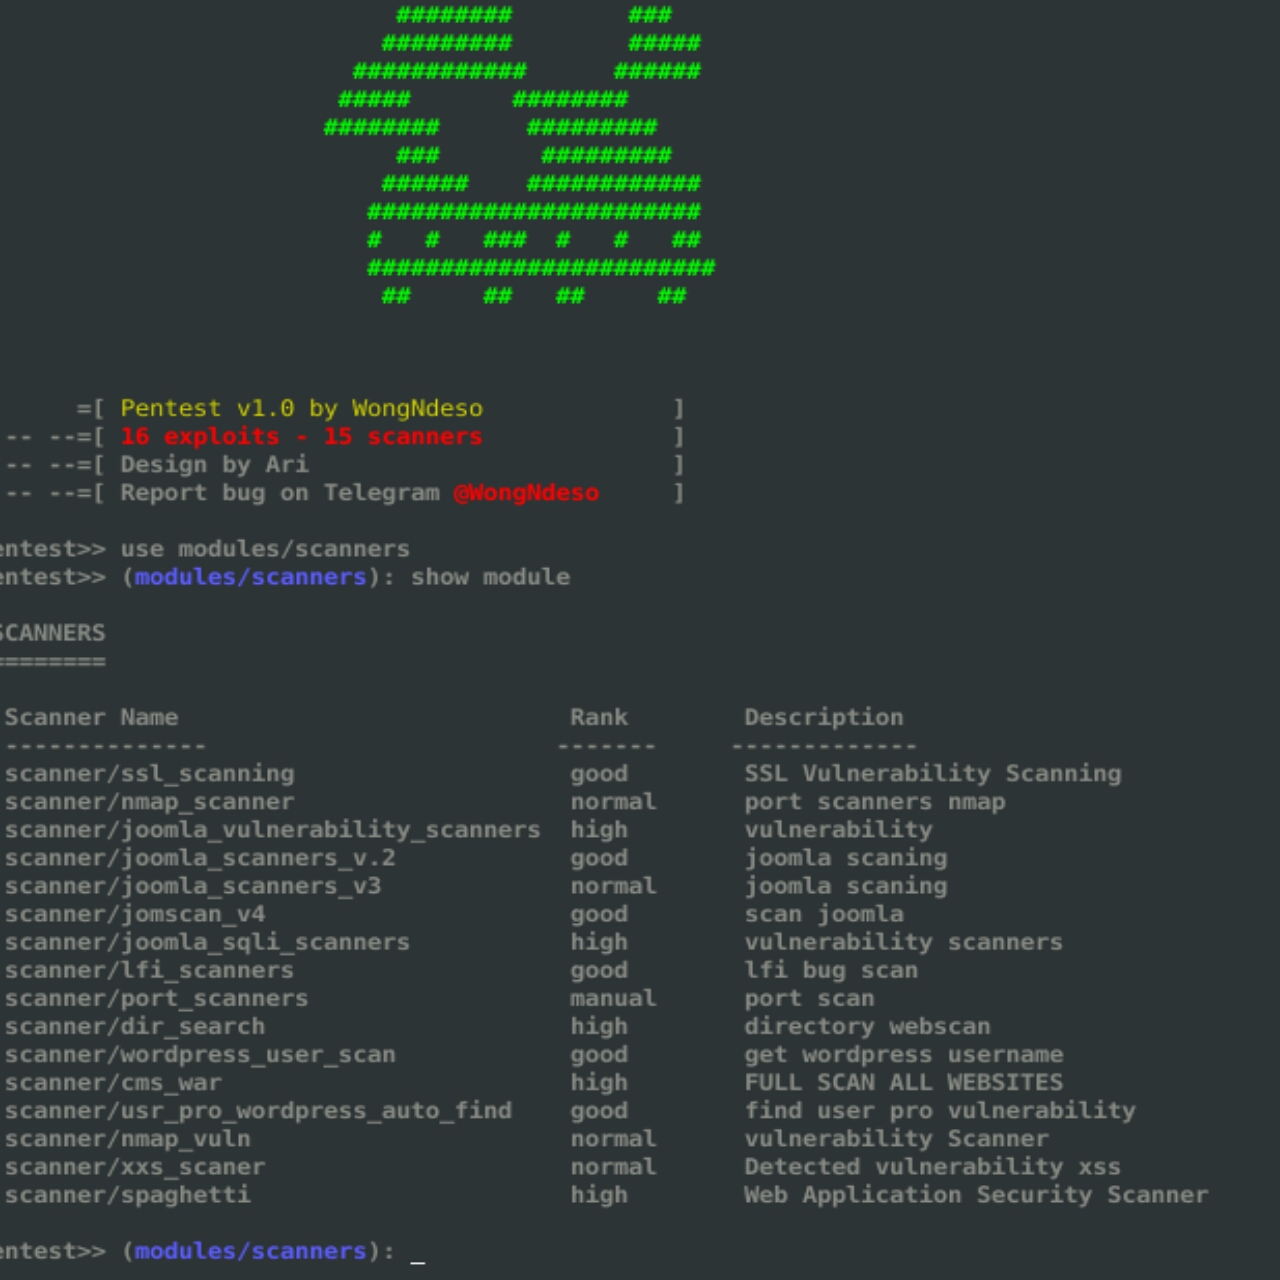 pikpikcu/pentest-tools-framework
Pentest Tools Framework è un database di exploit, scanner e strumenti per il penetration testing. Pentest è un potente framework che include molti…
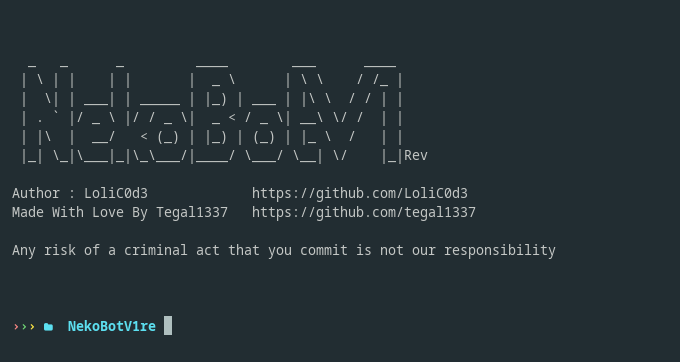 tegal1337/nekobotv1
NekoBot | Auto Exploiter con 500+ exploit e 2000+ shell
 tenable/routeros
Strumentazione per la ricerca sulla sicurezza di RouterOS e proof of concept
 spiderlabs/msfrpc
Moduli Perl/Python per interfacciarsi con Metasploit MSGRPC
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework di exploitation basato su Python.
 oddcod3/phantom-evasion
Strumento di evasione antivirus in Python
 veil-framework/veil
Veil 3.1.X (Controlla le informazioni sulla versione di Veil in fase di esecuzione)
 chrisallenlane/novahot
Un framework di webshell per penetration tester.
 didi/kemon
Un framework open-source basato su callback pre e post per il monitoraggio del kernel di macOS.
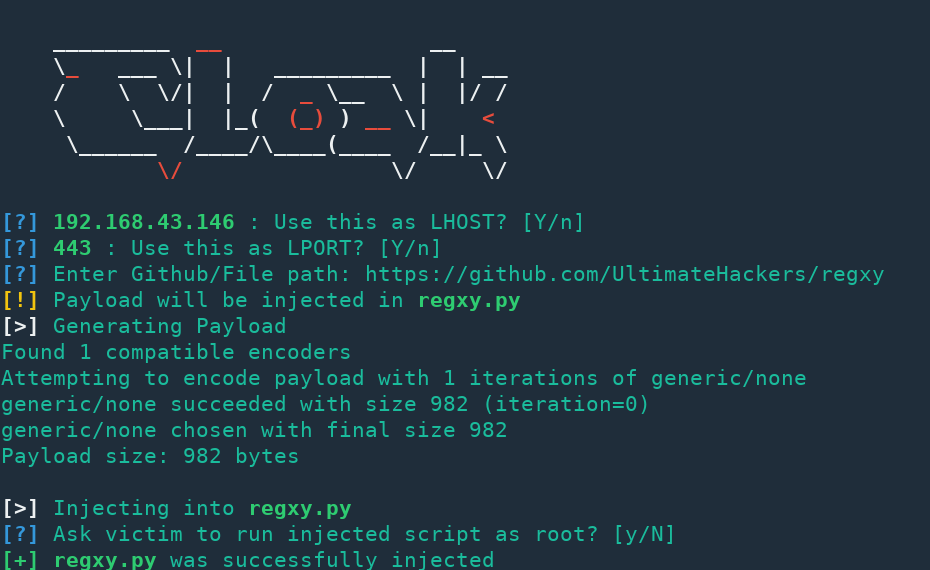 s0md3v/cloak
Cloak può iniettare una backdoor in qualsiasi script Python con alcuni trucchi.
 offensive-security/exploitdb
Il repository legacy dell'Exploit Database - Il nuovo repository si trova su https://gitlab.com/exploit-database/exploitdb
 qubasa/msf-remote-console
Una msfconsole remota scritta in Python 2.7 per connettersi al server msfrcpd di metasploit. Questo strumento ti dà la possibilità di caricare moduli…
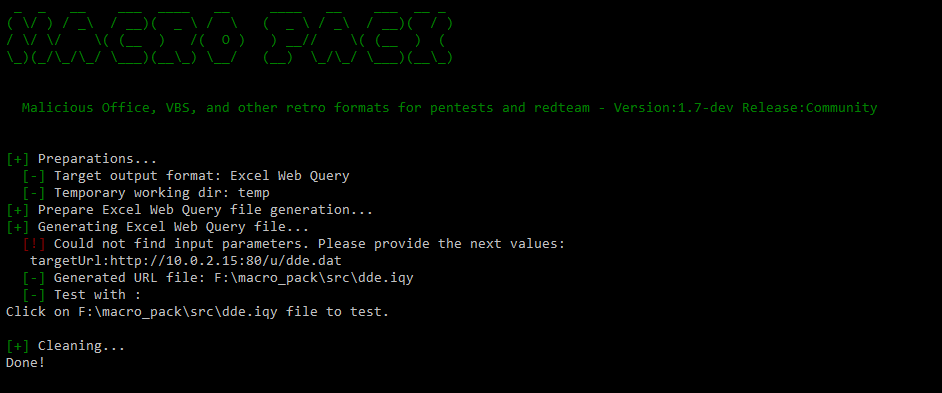 sevagas/macro_pack
macro_pack è uno strumento di @EmericNasi utilizzato per automatizzare l'offuscamento e la generazione di documenti Office, script VB, collegamenti e…