
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client

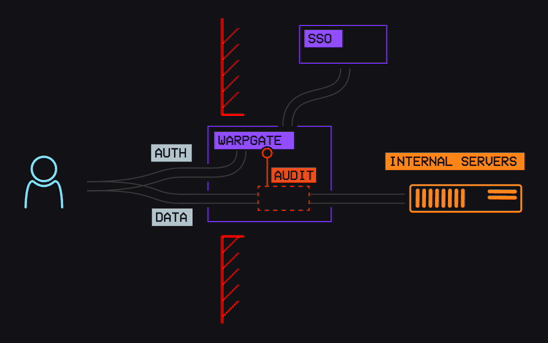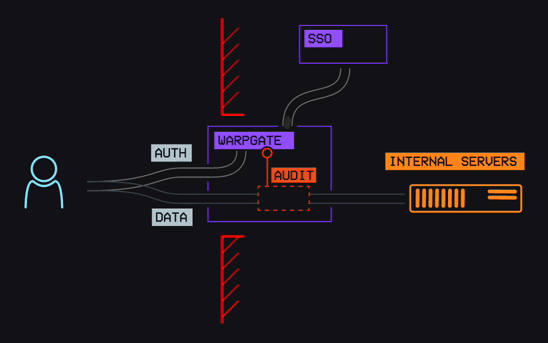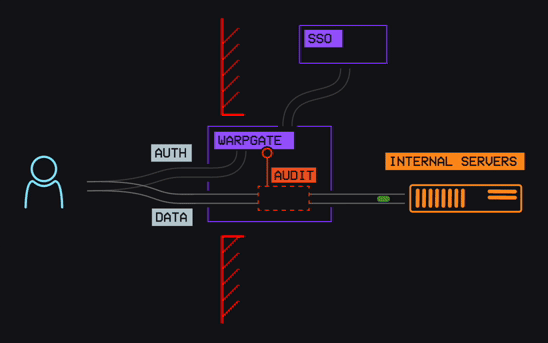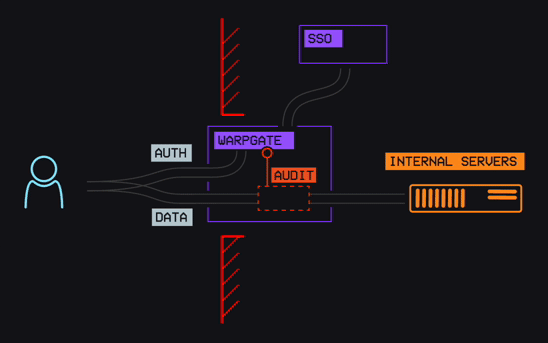


Warpgate è un bastion host intelligente e completamente trasparente per SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC che non richiede un'app client né un wrapper SSH.
Supportato da:

La documentazione completa è disponibile su warpgate.null.page, incluse:
Per le opzioni del file warpgate.yaml, consulta lo schema di configurazione.
I file di configurazione generati dal setup includono un riferimento allo schema yaml-language-server per il completamento e la validazione nell'editor.
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ Assegnazione precisa 1:1 tra utenti e servizi | (Di solito) accesso completo alla rete dietro l'host jump | (Di solito) accesso completo alla rete | ✅ Assegnazione precisa 1:1 tra utenti e servizi |
| ✅ Nessun client personalizzato necessario | Configurazione dell'host jump necessaria | ✅ Nessun client personalizzato necessario | Client personalizzato richiesto |
| ✅ 2FA pronto all'uso | 🟡 2FA possibile con plugin PAM aggiuntivi | 🟡 Dipende dal provider | ✅ 2FA pronto all'uso |
| ✅ SSO pronto all'uso | 🟡 SSO possibile con plugin PAM aggiuntivi | 🟡 Dipende dal provider | A pagamento |
| ✅ Audit a livello di comando | 🟡 Audit a livello di connessione sull'host jump, nessun audit sicuro sul target se viene concesso l'accesso root | Nessun audit sicuro sul target se viene concesso l'accesso root | ✅ Audit a livello di comando |
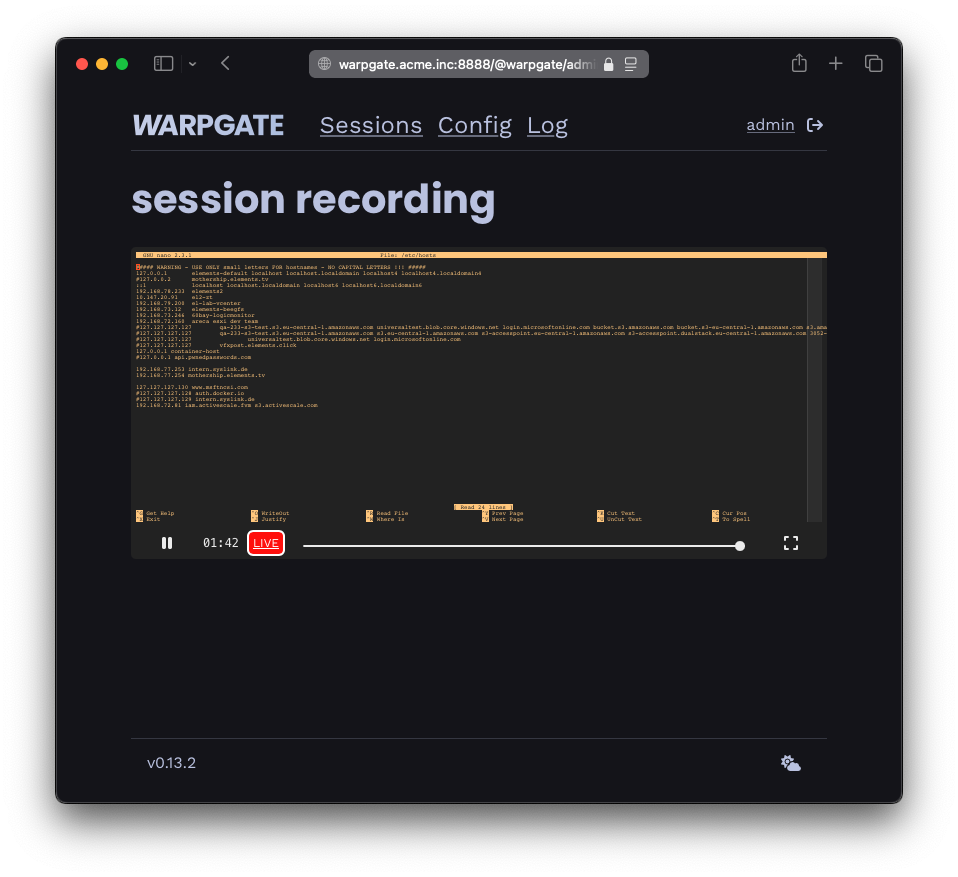
| ✅ Registrazione completa della sessione | Nessuna registrazione sicura possibile sul target se viene concesso l'accesso root | Nessuna registrazione sicura possibile sul target se viene concesso l'accesso root | ✅ Registrazione completa della sessione |
| ✅ Connessioni non interattive | 🟡 Le connessioni non interattive sono possibili se il client supporta nativamente gli host jump | ✅ Connessioni non interattive | Le connessioni non interattive richiedono l'uso di un wrapper per il client SSH o l'esecuzione di un tunnel |
| ✅ Self-hosted, i dati sono tuoi | ✅ Self-hosted, i dati sono tuoi | 🟡 Dipende dal provider | SaaS |
| ✅ Protezione integrata contro il brute-force | 🟡 Richiede la configurazione di fail2ban | 🟡 Dipende dal provider | ✅ Protezione integrata contro il brute-force |
|
|
|
Utilizza il sistema di segnalazione delle vulnerabilità di GitHub.
Warpgate viene attivamente utilizzato in contesti aziendali.
Ciò che è pianificato e su cui si sta lavorando è tracciato nella roadmap pubblica.
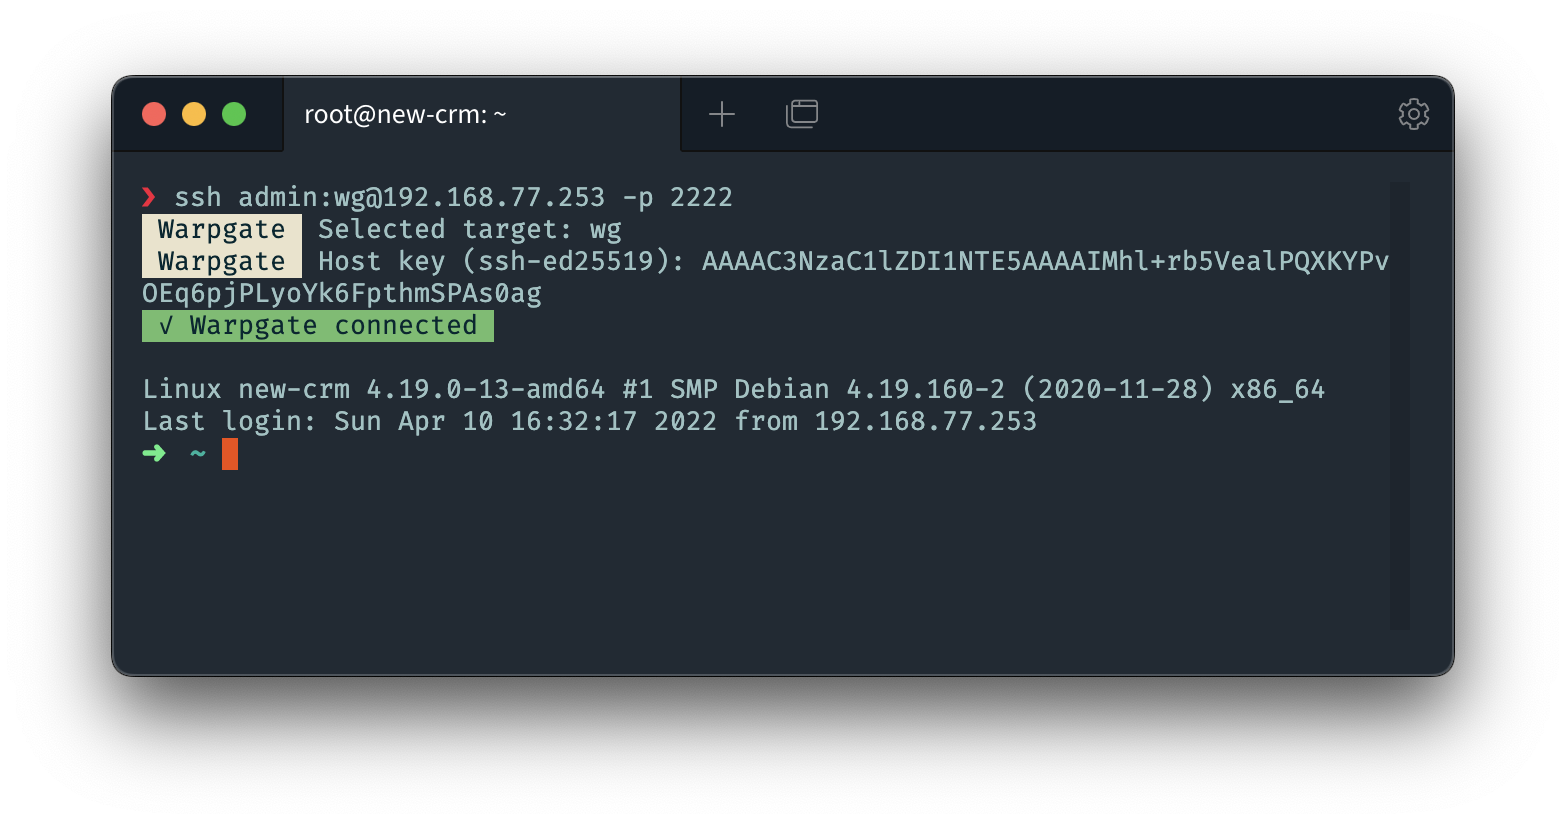
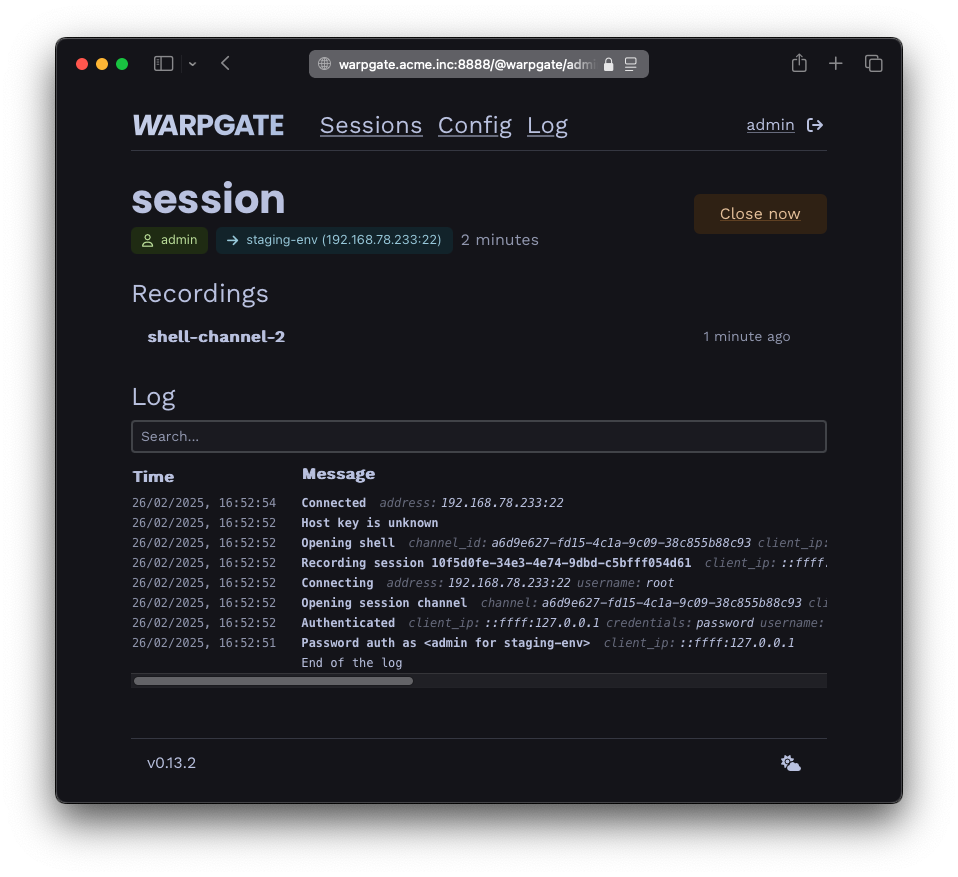
Warpgate è un servizio che viene distribuito sull'host bastion/DMZ, che accetta connessioni SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC e fornisce un'interfaccia web di amministrazione (opzionale).
Esegui warpgate setup per generare in modo interattivo un file di configurazione, inclusi i binding delle porte. Consulta Getting started per i dettagli.
Riceve le connessioni con credenziali in un formato specifico, autentica l'utente localmente, si connette al target stesso e poi collega le due parti insieme registrando (opzionalmente) la sessione.
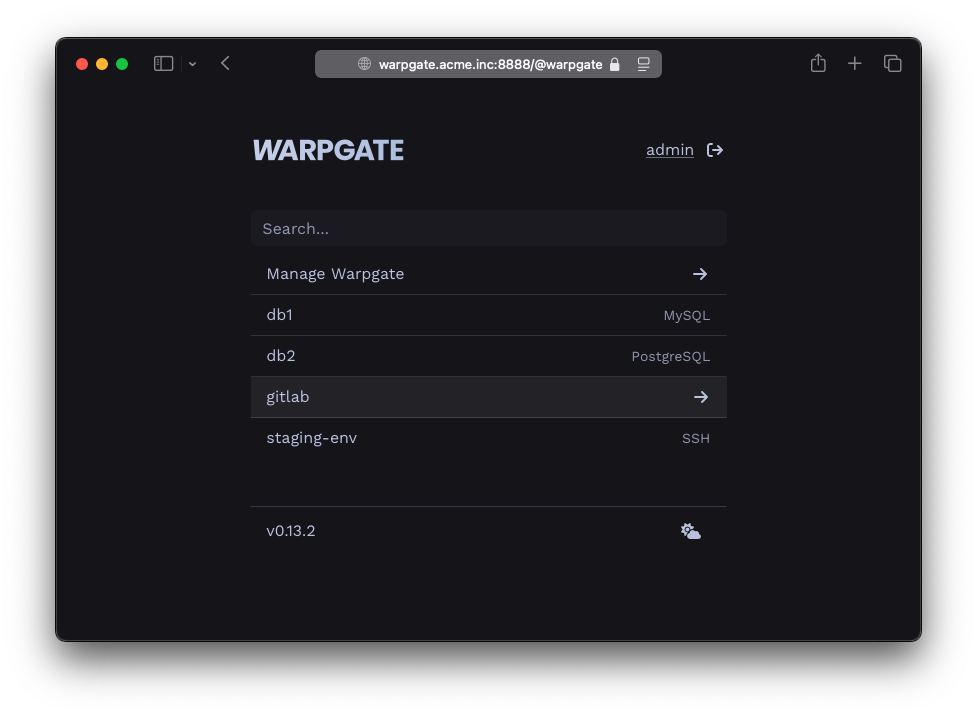
Quando si connette tramite HTTPS, Warpgate presenta una selezione dei target disponibili e successivamente inoltra tutto il traffico di una sessione al target selezionato. È possibile passare da un target all'altro in qualsiasi momento.
Gestisci gli elenchi dei target e degli utenti e li assegni tra loro tramite l'interfaccia di amministrazione, e la cronologia delle sessioni viene memorizzata in un database SQLite (predefinito: in /var/lib/warpgate).






