

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Esfiltrazione Dati — Strumenti — Pagina 3 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
481 risultati
modelaudit preview

modelaudit

GitHubpromptfoo/modelaudit

Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment

static-analysisstatic-code-analysisvulnerability-analysis+8
79
1 giorno fa
wireshark preview

wireshark

GitHubwireshark/wireshark

Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…


packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0k7 giorni fa
agentic-dm-gateway preview

agentic-dm-gateway

GitLabwattocyber/agentic-dm-gateway

Piano di controllo della sicurezza per agenti LLM: allowlist, kill switch del proprietario, sessioni PIN, limiti di frequenza, rilevamento delle…

authentication-authorizationdefensive-toolsdata-exfiltration+2
1 mese fa
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…

privilege-escalationmemory-forensicspersistence-mechanisms+6
62 mesi fa
iron-proxy preview

iron-proxy

GitHubparadigmxyz/iron-proxy

Un firewall di egress per carichi di lavoro non attendibili.

container-securityweb-proxies-interceptiondata-exfiltration+5
72011 giorni fa
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

persistence-mechanismsdata-exfiltrationpost-exploitation+5
2 mesi fa
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…

memory-forensicspersistence-mechanismsreverse-engineering+4
12 mesi fa
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
packet-sniffing-analysispassword-crackingmemory-forensics+6
2 mesi fa
Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis preview

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

GitHubkaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

Analisi di reverse engineering di Agent Tesla, un info-stealer basato su .NET che utilizza APC injection, manipolazione dei token e persistenza nel…

privilege-escalationpersistence-mechanismsreverse-engineering+4
32 mesi fa
ghostsplice preview

ghostsplice

GitHubasset-group/ghostsplice

Repository Ghostsplice: PoC per attacco di frammentazione della fiducia cross-canale
data-exfiltrationsocial-engineeringred-teaming+3
92 mesi fa
HiTMS_steganography preview

HiTMS_steganography

GitHubryehr/hitms_steganography

Incorpora più messaggi segreti nelle scelte dei token delle chat LLM utilizzando codificatori steganografici aritmetici/Discop, con decodifica…
defensive-toolsdata-exfiltrationsteganography+4
32 mesi fa
SliverKeylogger preview

SliverKeylogger

GitHubtrustedsec/sliverkeylogger

Modulo di keylogging per Windows per il framework di implant Sliver C2, che utilizza Raw Input per catturare le sequenze di tasti ed esporre agli…
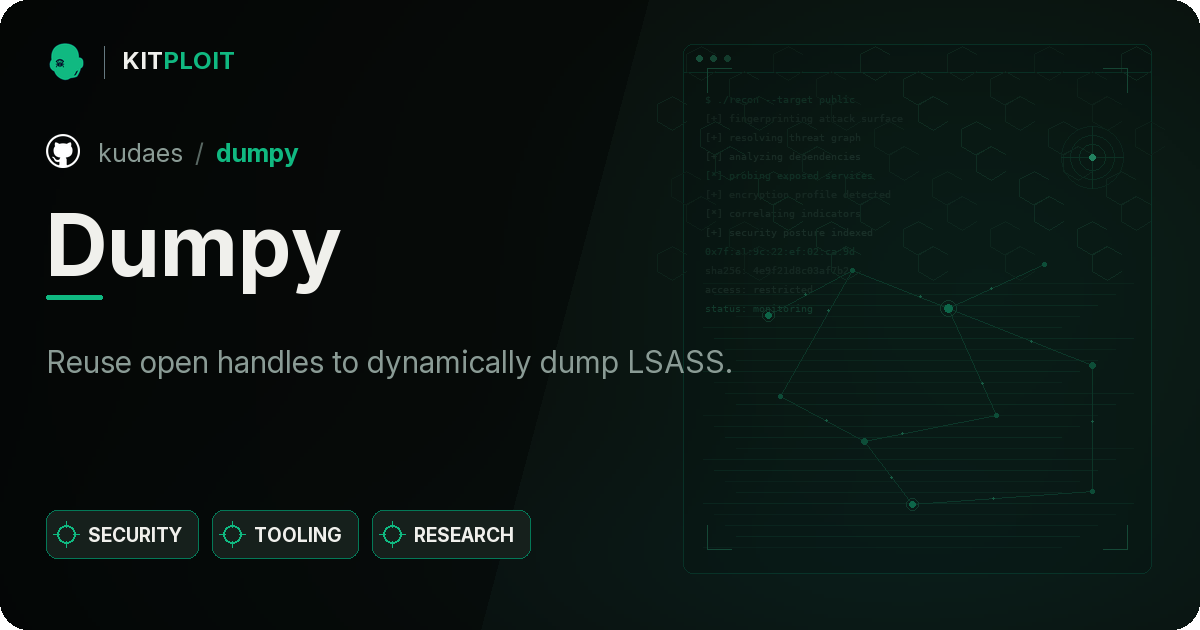
data-exfiltrationpost-exploitationcommand-and-control+2
1693 anni fa
Dumpy preview

Dumpy

GitHubkudaes/dumpy

Riutilizza gli handle aperti per eseguire il dump dinamico di LSASS.

exploitationids-ips-evasiondata-exfiltration+3
2462 anni fa
Empire preview

Empire

GitHubbc-security/empire

Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k1 mese fa
rcs-db preview

rcs-db

GitHubhackedteam/rcs-db

Componenti del database per il backend RCS
data-exfiltrationcommand-and-controlremote-access-tool
7311 anni fa
Gozi preview

Gozi

GitHubpr0xylife/gozi

Trojan bancario con capacità di browser-injection e command-and-control, utilizzato per rubare credenziali e dati finanziari; rilevante per l'analisi…
persistence-mechanismsreverse-engineeringdata-exfiltration+4
54 anni fa
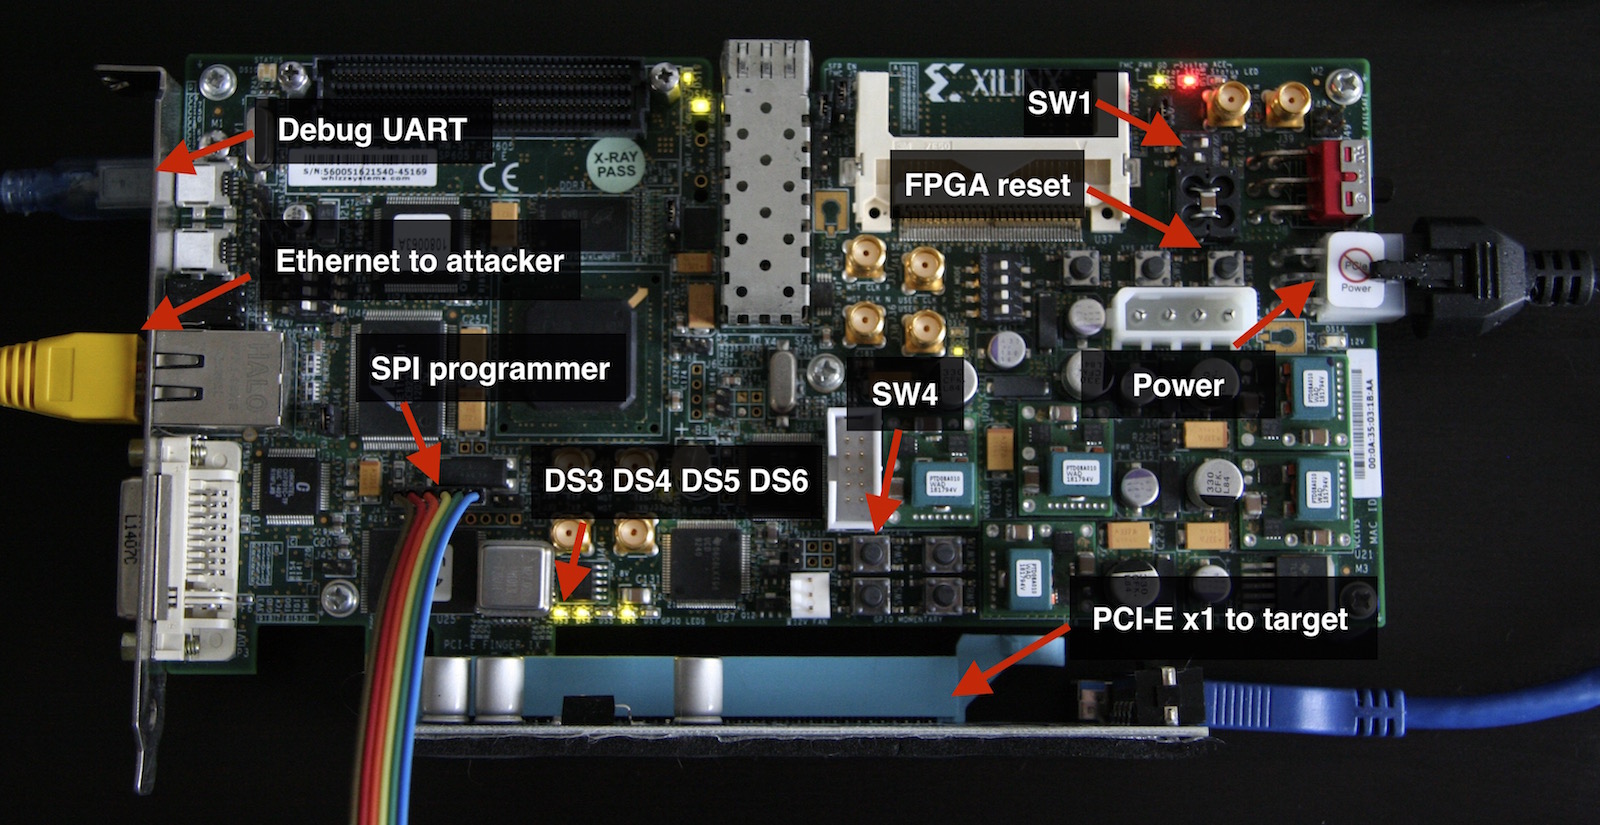
s6_pcie_microblaze preview

s6_pcie_microblaze

GitHubcr4sh/s6_pcie_microblaze

Kit di hacking fai-da-te per PCI Express per Xilinx SP605. Questo repository ospita anche Hyper-V Backdoor e Boot Backdoor, controlla il readme per…
exploitationdata-exfiltrationpost-exploitation+4
8807 mesi fa
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageMan è un insieme di strumenti per analizzare binari .NET tramite analisi dell'heap.

memory-forensicsreverse-engineeringdata-exfiltration+3
1213 anni fa
Precedente1234…27Successivo