
SwordStamp
 d-diaa/swordstamp
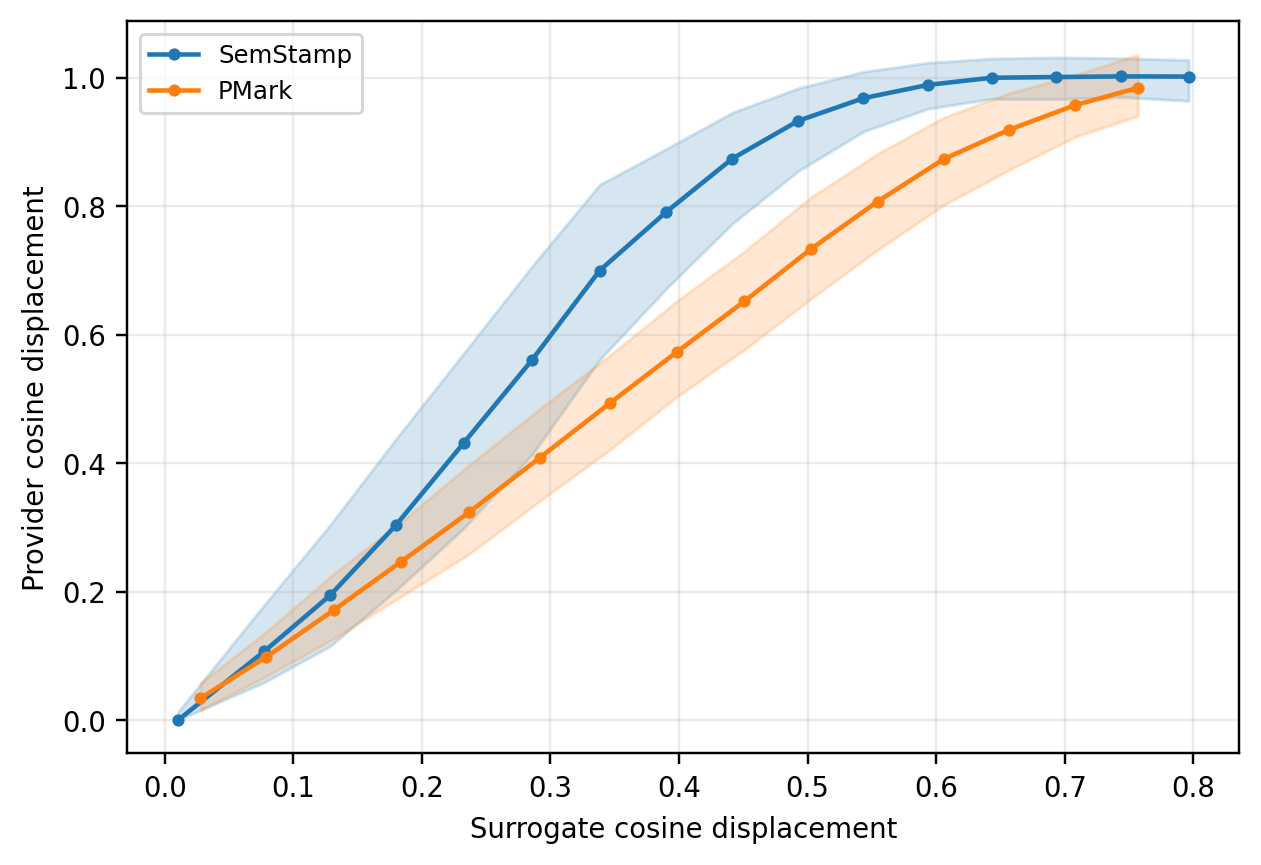
Semantic Watermarking with Order-Robust Detection over Sub-sentence Units
cryptographypapers-researcheducation+2
d-diaa/swordstampSemantic Watermarking with Order-Robust Detection over Sub-sentence Units
 pelock/autoit-obfuscator
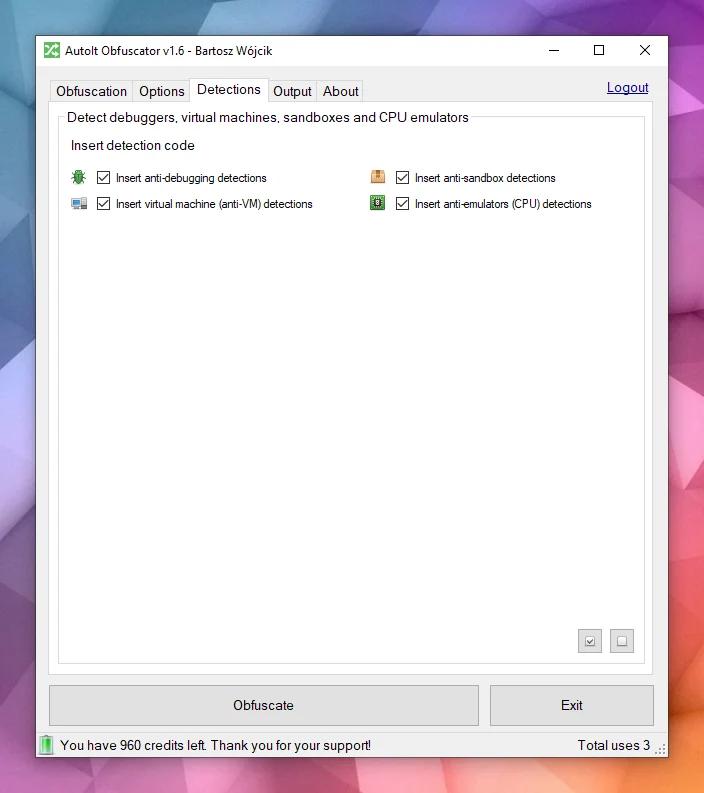
Oscura gli script AutoIt per proteggere il codice sorgente da analisi, reverse engineering e decompilazione utilizzando tecniche avanzate di…
 qg5casz/walletool
Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
 sadreck/crackerjack
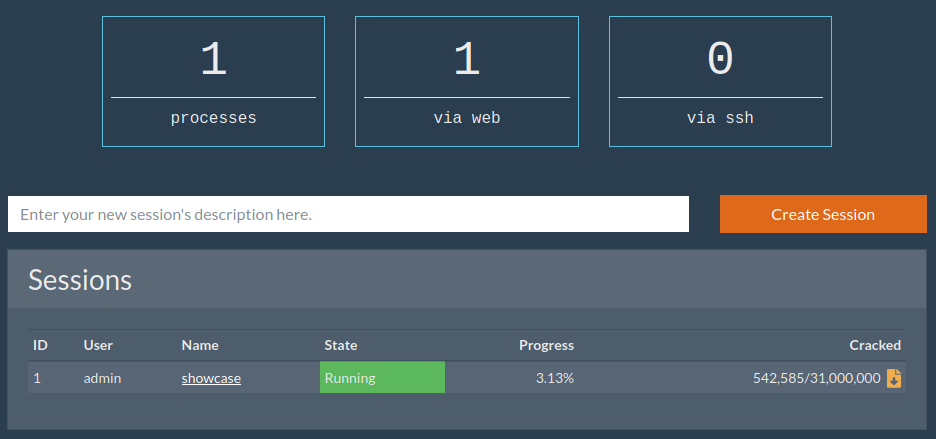
Interfaccia grafica web per Hashcat che semplifica il cracking delle password con gestione delle sessioni, generazione di maschere, supporto per…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Esegui attacchi di recupero della chiave privata tramite riutilizzo del nonce ECDSA e DSA per analizzare le vulnerabilità delle firme e recuperare le…
 open-quantum-safe/liboqs
Libreria C per prototipare e sperimentare con la crittografia resistente ai computer quantistici
 pqc-hqc/hqc
Post-quantum cryptographic scheme implementation (Hamming Quasi-Cyclic) with reference and optimized versions for secure key encapsulation.
 pq-code-package/mlkem-native
Secure, fast, and portable C90 implementation of ML-KEM / FIPS 203
 s4larie/walletool
Uno strumento per estrarre i dati dei portafogli di criptovaluta dai file wallet.dat.
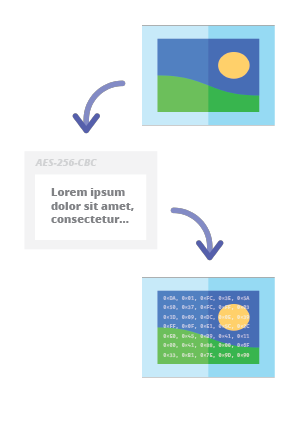 pelock/steganography-online-codec-javascript
Codec steganografico online che ti consente di nascondere un messaggio crittografato con password all'interno di immagini e foto utilizzando…
 renich/pyrite
Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.
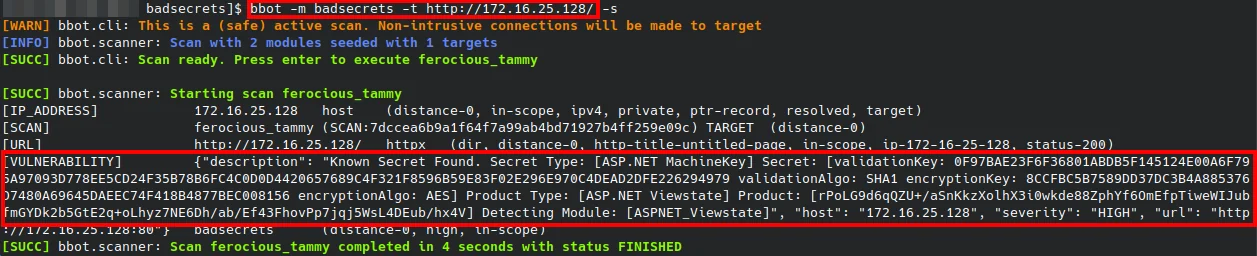 irsdl/crapsecrets
Una libreria per rilevare segreti noti in molti framework web.
 noxxi/p5-ssl-tools
Perl script per l'analisi SSL/TLS: verifica il supporto di protocolli e cifrari, controlla i certificati, testa OCSP e rileva Heartbleed su endpoint…
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 habibkaratas/sorry-ransomware-analysis
Scusa ransomware (.sorry) IOCs, regole YARA e analisi forense - campagna CVE-2026-41940 cPanel
 v-jfanca/cve-2026-20833-rc4-kerberos
# Deprecazione di RC4 in Kerberos: rilevamento, rimedio e linee guida (CVE-2026-20833)
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid disabilita l'intero modulo AF_ALG + algif_* - Copia Fallita (CVE-2026-31431)
 itsystem/afalg-check
Utilità per Linux che verifica la disponibilità di `AF_ALG`/`algif_aead` e aiuta a valutare il rischio relativo a `CVE-2026-31431`.