
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sicurezza dei Contenitori — Strumenti — Pagina 5 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
422 risultati
cve-unassigned-1 preview

cve-unassigned-1

GitHubcved-sources/cve-unassigned-1

cve-unassigned-1

container-securityvulnerability-analysisexploitation+3
5 anni fa
Dirty-Frag-Research-CVE-2026-43284- preview

Dirty-Frag-Research-CVE-2026-43284-

GitHubnabhan-mohy/dirty-frag-research-cve-2026-43284-

Ricerca tecnica completa su CVE-2026-43284 (Dirty Frag), inclusi i meccanismi interni del kernel Linux, l'analisi delle cause profonde, l'analisi…
container-securityvulnerability-analysisintrusion-detection+2
2 mesi fa
ConMachi preview

ConMachi

GitHubnccgroup/conmachi

Strumento di audit di sicurezza Blackbox per container: enumera la configurazione di sicurezza dall'interno del container di destinazione
cloud-infrastructure-securitydefensive-toolscontainer-security+4
1067 anni fa
go-pillage-registries preview

go-pillage-registries

GitHubnccgroup/go-pillage-registries

Strumento per registry Docker focalizzato sui pentester per enumerare e scaricare immagini
reconnaissancecontainer-securityinformation-gathering+3
1136 anni fa
insject preview

insject

GitHubnccgroup/insject

insject è uno strumento per sondare i container. Consente di eseguire un comando arbitrario in un container o in qualsiasi combinazione di namespace…
container-securitypenetration-testingred-teaming+1
504 anni fa
kubetcd preview

kubetcd

GitHubnccgroup/kubetcd

Post-exploit di un etcd compromesso, ottenere persistenza e shell remota sui nodi.
privilege-escalationcontainer-securitypersistence-mechanisms+5
942 anni fa
whalescan preview

whalescan

GitHubnccgroup/whalescan

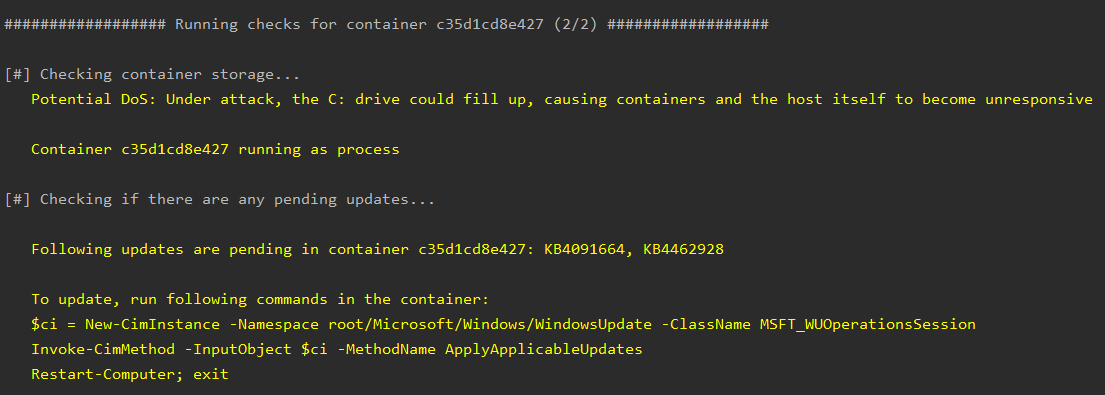
Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di…
vulnerability-scannerscontainer-securitystatic-code-analysis+2
1563 anni fa
Wubes preview

Wubes

GitHubnccgroup/wubes

Containerizzazione Qubes su Windows

defensive-toolscontainer-securitysecurity-virtualization
1285 anni fa
badPods preview

badPods

GitHubbishopfox/badpods

Una raccolta di manifest che creerà pod con privilegi elevati.

privilege-escalationcontainer-securityexploitation+4
7069 mesi fa
deepce preview

deepce

GitHubstealthcopter/deepce

# Enumerazione Docker, Escalation dei Privilegi e Fughe dal Container (DEEPCE)
password-crackingprivilege-escalationreconnaissance+5
1.6k10 mesi fa
binfinder preview

binfinder

GitHubaquasecurity/binfinder

Trova i file binari non installati tramite il gestore di pacchetti
container-securitybinary-analysissupply-chain-security
113 anni fa
trivy-enforcer preview

trivy-enforcer

GitHubaquasecurity/trivy-enforcer

[SPERIMENTALE] Operatore Kubernetes per l'Assurance delle Immagini
vulnerability-scannerscontainer-securitycloud-security+3
206 anni fa
trivy-module-wordpress preview

trivy-module-wordpress

GitHubaquasecurity/trivy-module-wordpress

Modulo di esempio Trivy per WordPress
static-analysisvulnerability-scannersweb-vulnerability-scanners+3
53 anni fa
trivy-plugin-kubectl preview

trivy-plugin-kubectl

GitHubaquasecurity/trivy-plugin-kubectl

Un plugin Trivy che analizza le immagini di una risorsa Kubernetes
vulnerability-scannerscontainer-securitycloud-security+1
252 anni fa
kube-trivy preview

kube-trivy

GitHubmasahiro331/kube-trivy

Trivy per Kubernetes
vulnerability-scannerscontainer-securitycloud-security
47 anni fa
chart-down preview

chart-down

GitHubrandomrobbiebf/chart-down

Estrae tutti gli elenchi di chart da ChartMuseum
container-securitycloud-securitydevsecops+2
8 mesi fa
aqua-checksums preview

aqua-checksums

GitHubknqyf263/aqua-checksums

Monitora l'integrità crittografica delle immagini container, delle release e dei tag Git per la sicurezza della supply chain, verificando le firme…
defensive-toolscontainer-securitydevsecops+2
5 mesi fa
needrestart preview

needrestart

GitHubliske/needrestart

Utilità di sistema che identifica e riavvia i daemon che utilizzano librerie obsolete dopo gli aggiornamenti dei pacchetti per mantenere la…

defensive-toolsgeneral-purpose-utilitiescontainer-security+3
51628 giorni fa
Precedente1…456…24Successivo