
ephemora-cell
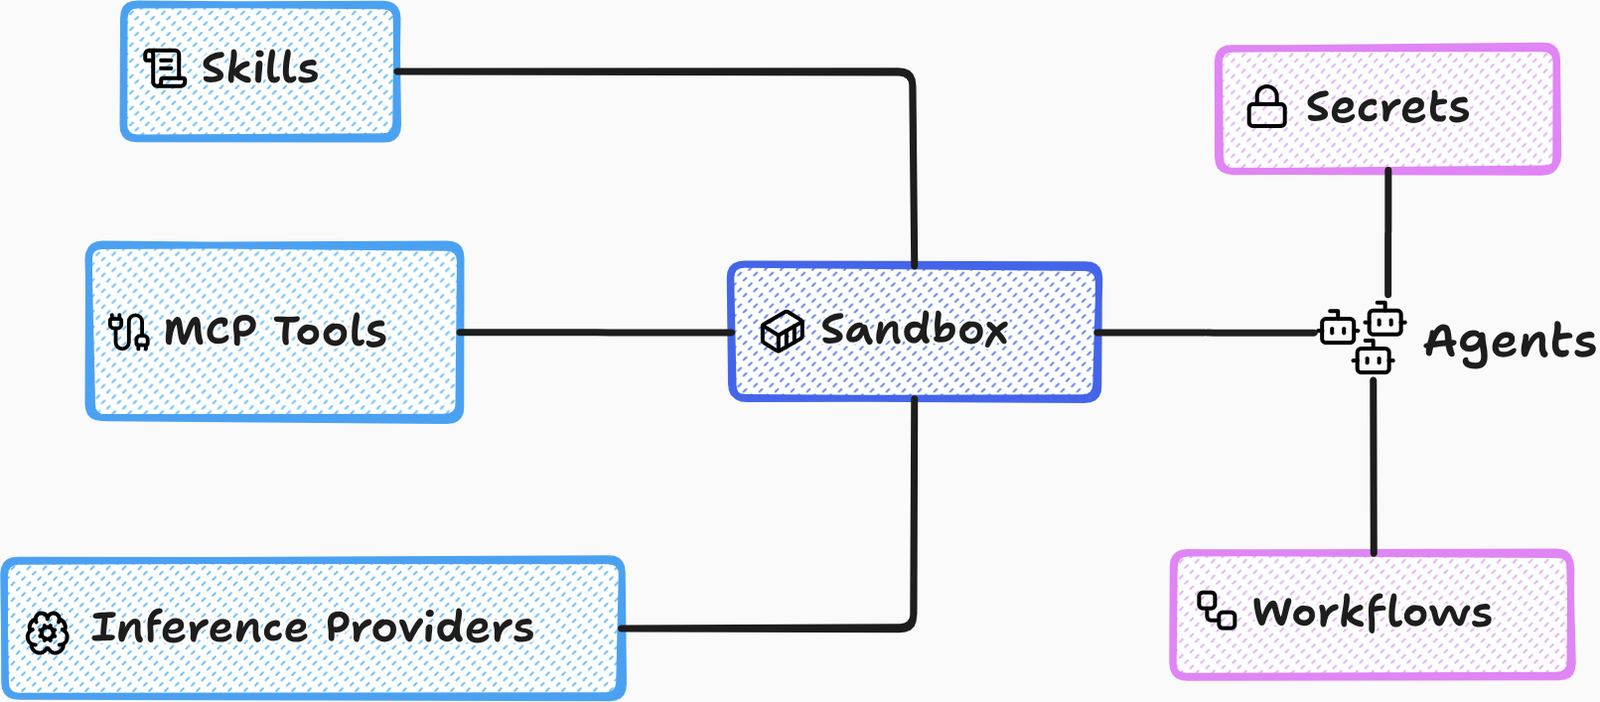
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

Uno strumento per gestire container docker vulnerabili

Piattaforma AI agenziale zero-trust. Supporta distribuzioni SaaS e OnPrem (airgapped).

# Blocker BPF LSM per CVE-2026-31431 (Copy Fail) - remediation a zero-reboot per OpenShift 4

Kubernetes DaemonSet per rilevare e correggere CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — LPE algif_aead tramite blacklist di modprobe

# Playbook IR difensivo e pacchetto di rilevamento per CVE-2026-31431 (Copy Fail) LPE del kernel Linux, incluse query di caccia per Sigma, auditd,…

Ricerca e guida alla rilevazione per CVE-2026-31431, un bypass basato su io_uring del monitoraggio delle syscall. Fornisce regole di rilevazione per…

Runtime sandboxizzato open-source per agenti AI — isolamento gVisor/Docker, vault delle credenziali, registro di audit immutabile. Realizzato dopo…

Toolkit di rilevamento e analisi per la CVE-2026-31431 LPE su Linux, che fornisce scanner in Python e PowerShell, regole YARA e analisi forense per…

Script di rilevamento per CVE-2026-31431 (Copy Fail) che verifica la versione del kernel, la presenza di patch, le configurazioni del kernel, la…

Mitigazione Docker per CVE-2026-31431 ('Copy Fail'). Include anche template Kubernetes.

BPF-LSM mitigazione per CVE-2026-31431 (Copy Fail) — nega la creazione di socket AF_ALG a livello di cluster

CVE-2026-31431 Script di rilevamento della vulnerabilità Copy Fail del kernel Linux

DaemonSet per la mitigazione della vulnerabilità CVE-2026-31431 (Copy Fail)

Sorgente complementare per il video YouTube "Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)"

Runtime container e sandbox rootless che esegue immagini OCI applicate dal kernel in millisecondi, senza daemon, con profili delle risorse, allowlist…

Estensione del driver Kubernetes delle API di probes e actions del Chaos Toolkit

:computer:🛡️ Una raccolta curata di risorse, strumenti e altre chicche per i blue team della cybersecurity.