
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
955 risultati
ImgBackdoor preview

ImgBackdoor

GitHubtsuyoken/imgbackdoor

Nascondi il tuo payload in un file .jpg
payload-generationexploitationcommand-and-control+3
3944 anni fa
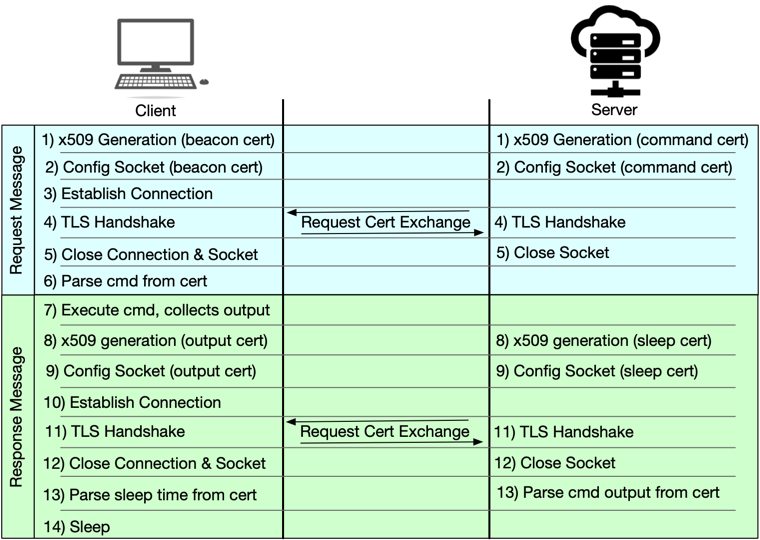
secret_handshake preview

secret_handshake

GitHubjconwell/secret_handshake

Un prototipo di canale C2 per malware che utilizza certificati x509 su mTLS
ids-ips-evasiondata-exfiltrationcommand-and-control+1
1532 anni fa
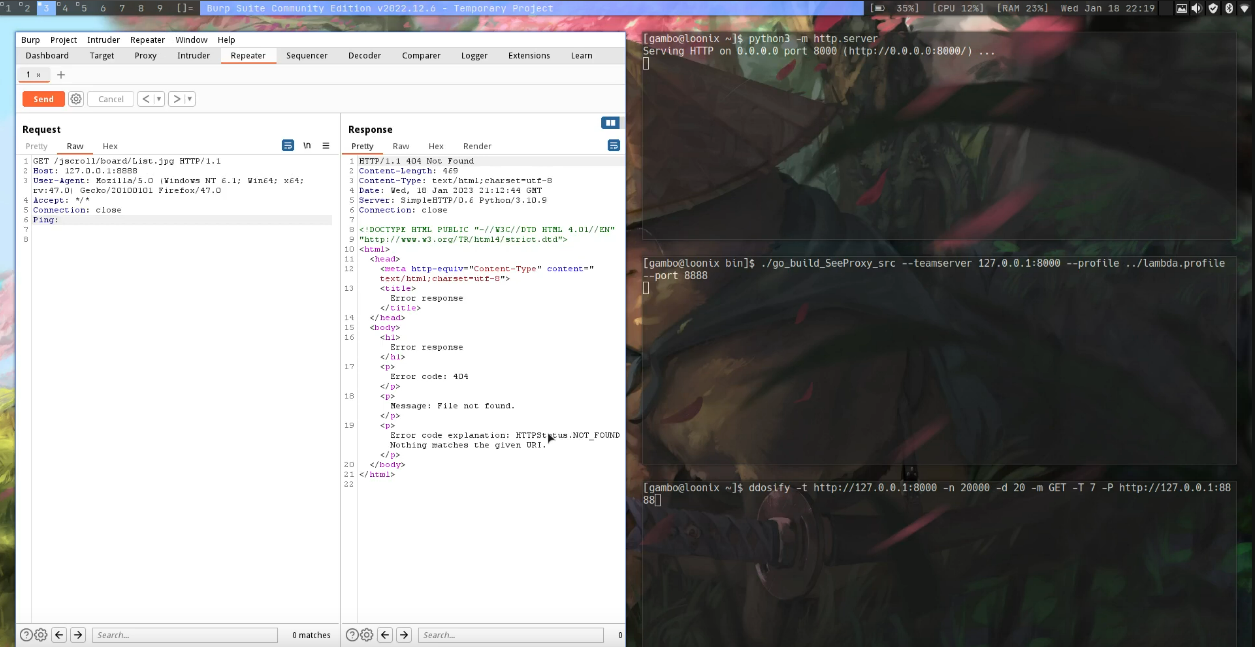
SeeProxy preview

SeeProxy

GitHubnopbrick/seeproxy

Proxy inverso in Golang con validazione del profilo malleabile di CobaltStrike.
network-securitypenetration-testingcommand-and-control+1
1093 anni fa
gopher47 preview

gopher47

GitHuban00brektn/gopher47

Un Gopher Assassin di terze parti per il Havoc Framework.
port-scanningshellcodepost-exploitation+4
442 anni fa
hive preview

hive

GitHubinfoskirmish/hive

Il codice sorgente di CIA Hive come rilasciato da Wikileaks
data-exfiltrationcommand-and-controlred-teaming
1674 anni fa
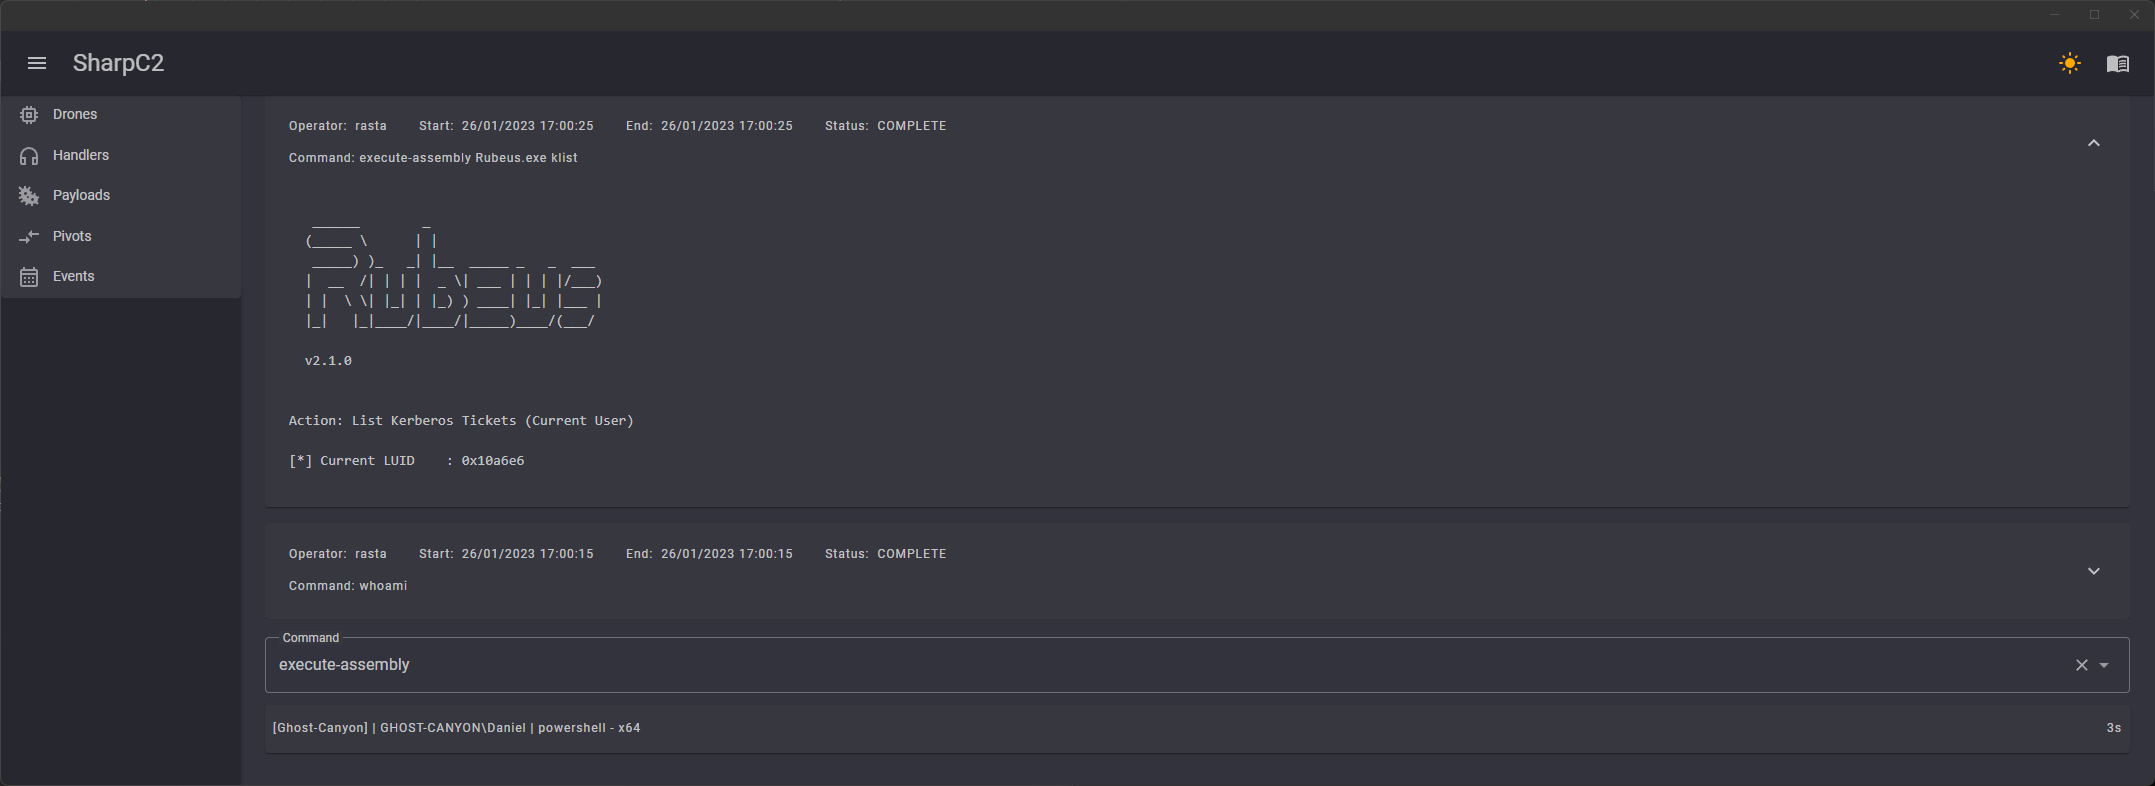
SharpC2 preview

SharpC2

GitHubrasta-mouse/sharpc2

Framework di Comando e Controllo scritto in C#
post-exploitationpenetration-testingcommand-and-control+2
4333 anni fa
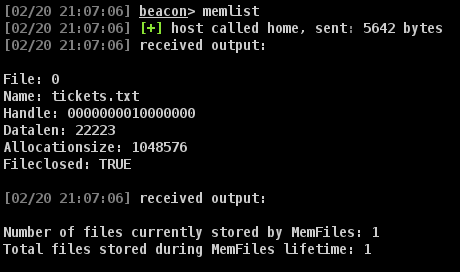
MemFiles preview

MemFiles

GitHuboctoberfest7/memfiles

Un toolkit per CobaltStrike che scrive in memoria, invece che su disco, i file prodotti da Beacon.
data-exfiltrationpost-exploitationcommand-and-control+1
4772 anni fa
dark-doh preview

dark-doh

GitHubdarksh3llru/dark-doh

Strumento di trasferimento file occulto che utilizza DNS-over-HTTPS: codifica i blocchi di payload in record TXT, applica l'offuscamento XOR e può…
data-exfiltrationcommand-and-controlred-teaming
192 anni fa
Azure-App-Tools preview

Azure-App-Tools

GitHubrvrsh3ll/azure-app-tools

Raccolta di strumenti da utilizzare con Azure Applications
phishing-toolsweb-securitycloud-security+4
1133 anni fa
Elevate-System-Trusted-BOF preview

Elevate-System-Trusted-BOF

GitHubmr-un1k0d3r/elevate-system-trusted-bof

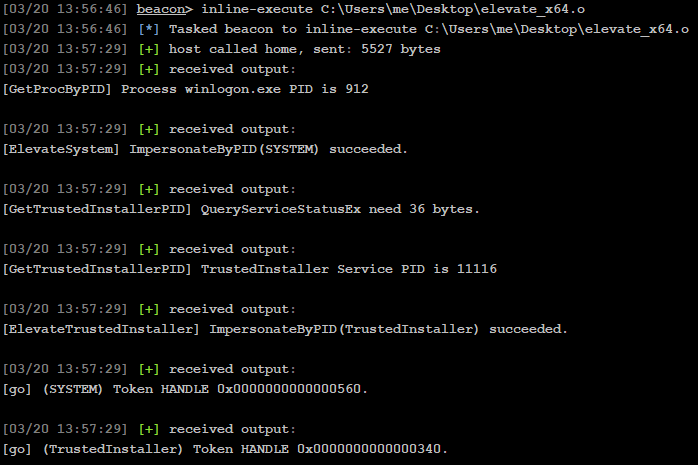
Beacon Object File di Cobalt Strike che eleva un beacon attivo a SYSTEM e concede i privilegi di TrustedInstaller tramite l'impersonazione del token…
privilege-escalationpost-exploitationcommand-and-control+2
1813 anni fa
aggressor_snippets preview

aggressor_snippets

GitHuboctoberfest7/aggressor_snippets

Una raccolta di piccoli snippet Aggressor casuali che non meritano un repository proprio
scripting-automationpenetration-testingcommand-and-control+1
263 anni fa
PoC-Malware-TTPs preview

PoC-Malware-TTPs

GitHubknight0x07/poc-malware-ttps

PoC-Malware-TTPs
privilege-escalationpersistence-mechanismspost-exploitation+4
483 anni fa
GithubC2 preview

GithubC2

GitHubsaadahla/githubc2

Github come dimostrazione di C2 , API gratuita = infrastruttura C2 gratuita
post-exploitationcommand-and-controlred-teaming
1463 anni fa
NewPowerDNS preview

NewPowerDNS

GitHubicyguider/newpowerdns

Versione aggiornata di PowerDNS di @domchell. Aggiunge il supporto per i trasferimenti tramite record DNS A e alcune altre funzionalità utili.
data-exfiltrationcommand-and-controlred-teaming+1
853 anni fa
freeMetsrvLoader preview

freeMetsrvLoader

GitHubattl4s/freemetsrvloader

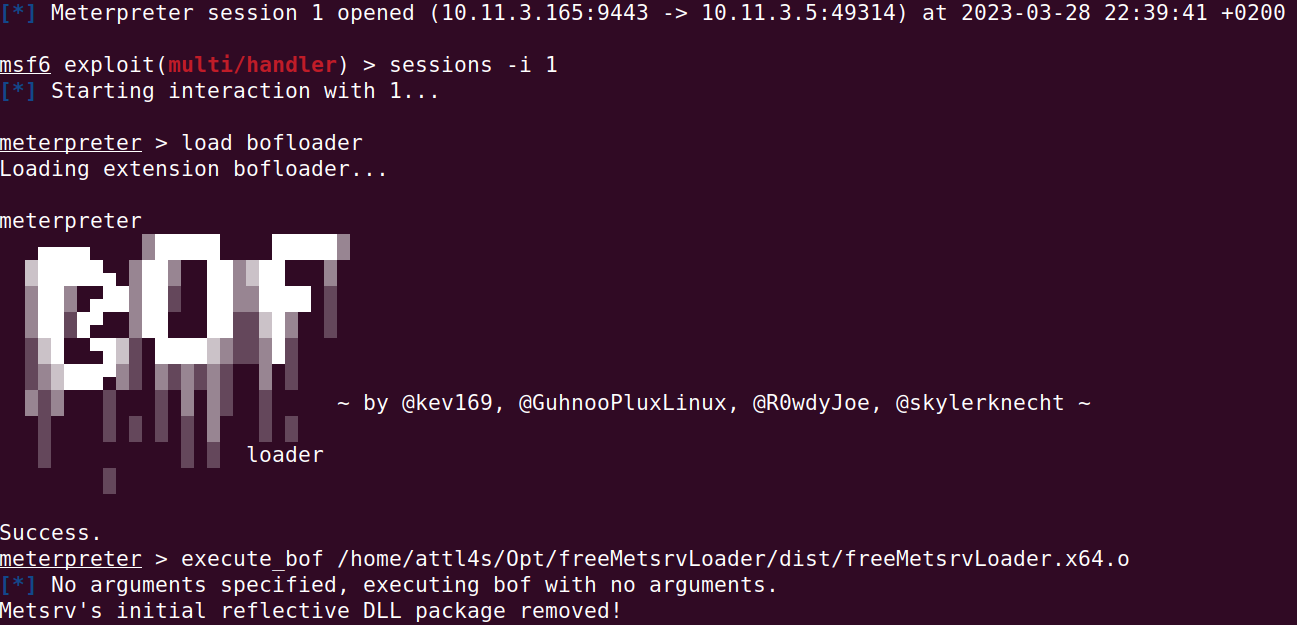
Fork di freeBokuLoader che mira e libera il pacchetto DLL riflessiva iniziale di Metsrv
post-exploitationcommand-and-controlred-teaming+1
353 anni fa
badger-builder preview

badger-builder

GitHubtw1sm/badger-builder

badger-builder è uno strumento assistito da IA per generare profili C4 dinamici di Brute Ratel
scripting-automationcommand-and-controlred-teaming+1
551 anno fa
presentations preview

presentations

GitHubjorgeorchilles/presentations

Slide e materiali per presentazioni a conferenze

vulnerability-analysispenetration-testingcommand-and-control+4
113 anni fa
Mystikal preview

Mystikal

GitHubd00mfist/mystikal

Generatore di payload per accesso iniziale macOS

phishing-toolspayload-generationpersistence-mechanisms+4
3262 anni fa
Precedente1…678…54Successivo
Command and Control — Strumenti — Pagina 7 | Kitploit