
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SeeProxy — Proxy inverso in Golang con validazione del profilo malleabile di CobaltStrike. | Kitploit

Strumenti/GitHubGitHub/nopbrick/seeproxy
Sicurezza di RetePenetration TestingCommand and ControlRed Teaming
GitHubnopbrick/seeproxy

SeeProxy

Proxy inverso in Golang con validazione del profilo malleabile di CobaltStrike.

Vedi Repository
10910373 anni faRevisionato da Kitploit
Condividi

SeeProxy

Proxy inverso in Golang con validazione del profilo malleabile CobaltStrike.
La premessa di questo strumento è di non esporre il tuo teamserver al mondo ma a una singola istanza di SeeProxy.
In questo modo ogni richiesta che raggiunge il tuo teamserver è traffico C2 legittimo.

Esempio di distribuzione

Di seguito puoi trovare un esempio di distribuzione molto basilare per un'operazione di red team. Solo il traffico valido proveniente da un'istanza di SeeProxy è autorizzato a raggiungere il C2.
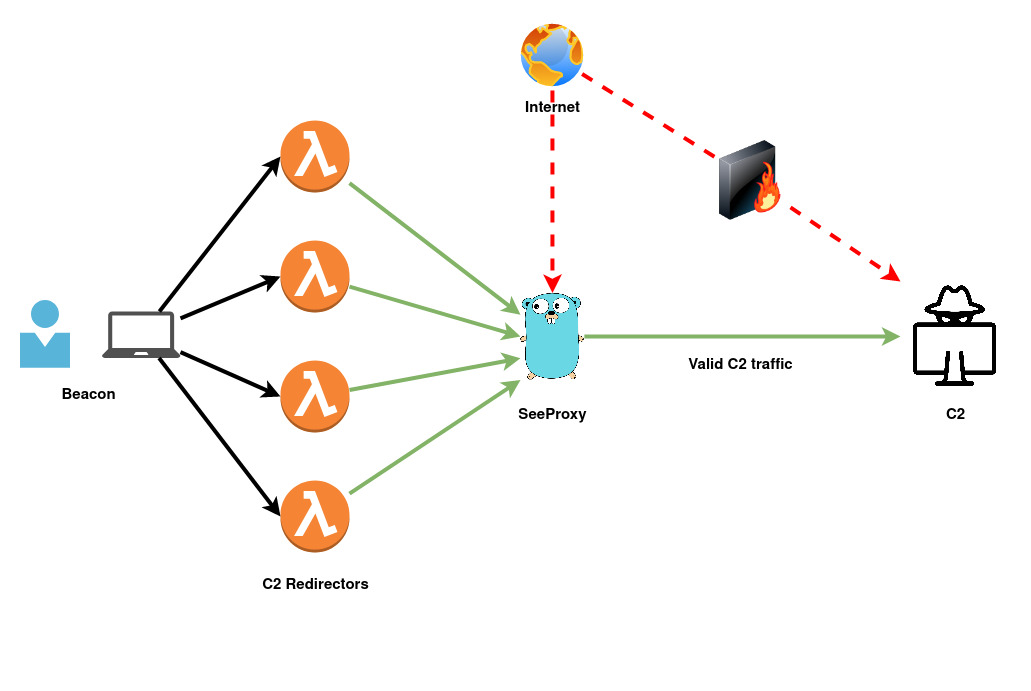
Example Diagram

Utilizzo:

$ make
$ SeeProxy --teamserver <IP>:<PORT> --profile <path_to_malleable_profile> --port <local_port>

Video dimostrativo

Un breve video in cui vengono inviate molte richieste HTTP non valide e alcune valide.
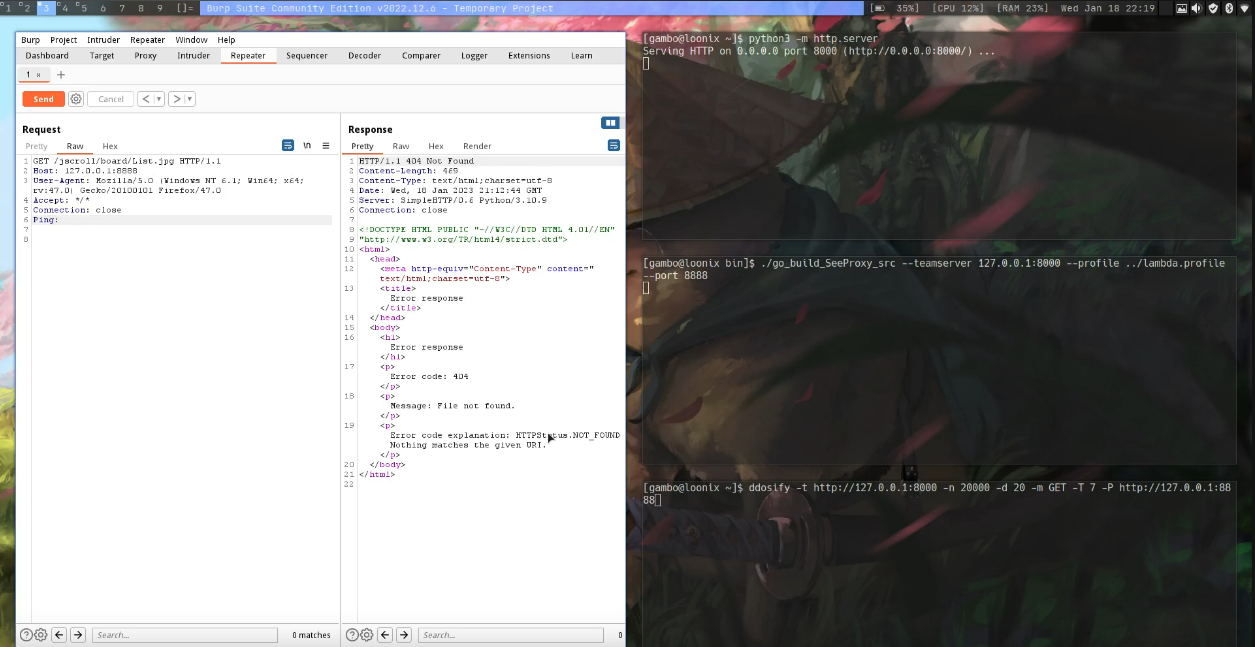
Demo

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →