
nightcrawler
 garagehq/nightcrawler
AI locale potenziato per red teaming su un telefono
password-crackingreconnaissancewi-fi-auditing+7
garagehq/nightcrawlerAI locale potenziato per red teaming su un telefono
 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 trustedsec/tap
La TrustedSec Attack Platform è un metodo affidabile per i dropper su un'infrastruttura, al fine di garantire connessioni stabilite verso…
 catatonicprime/tospovirus
Un worm che infetta WiFi Pineapple.
 colocation/rockloader-source
RockLoader, noto anche come Bart Malware, codice sorgente del pannello di controllo.
 androvirus/blacknet
Botnet Windows avanzata e moderna gratuita con un pannello PHP curato e sicuro sviluppato utilizzando VB.NET.
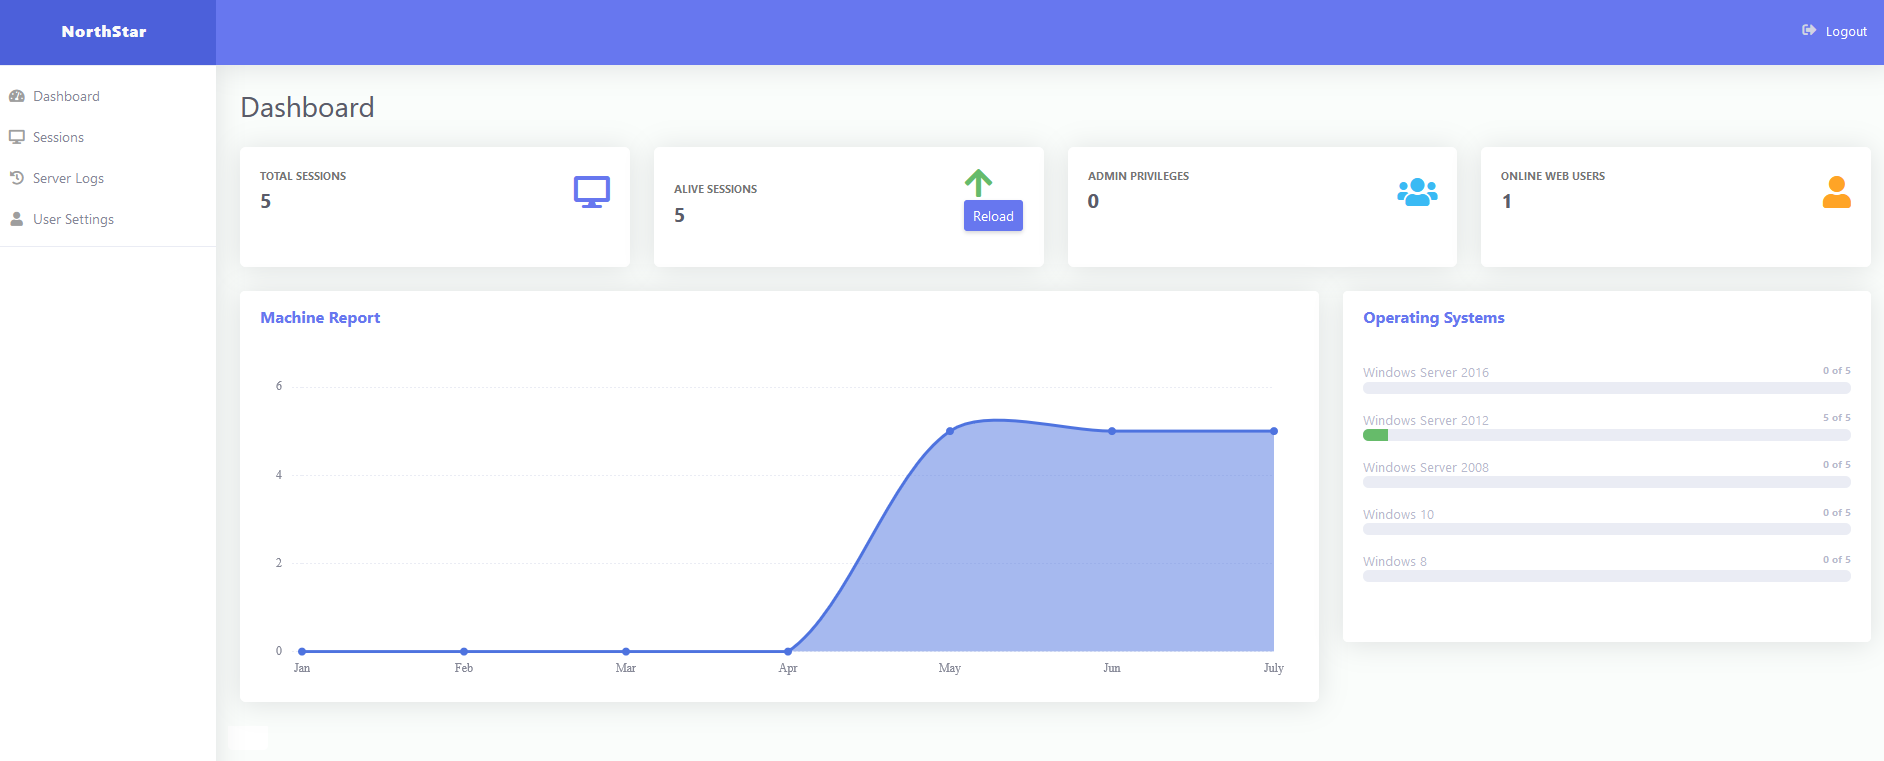 eng1ndes/northstarc2
Framework di Comando e Controllo basato sul Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
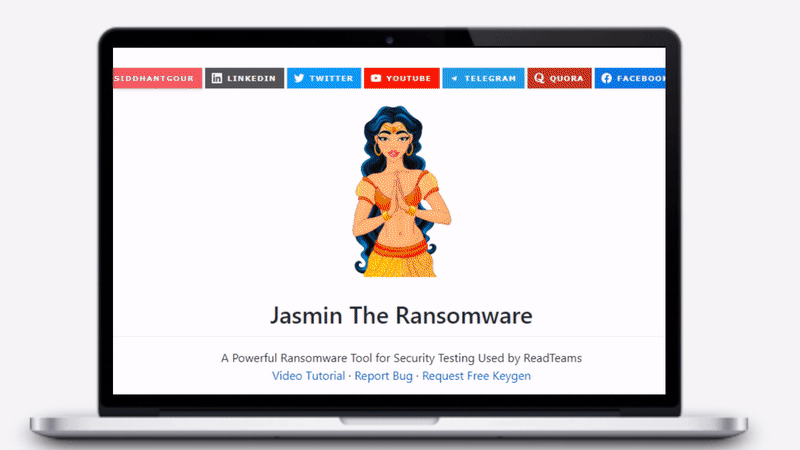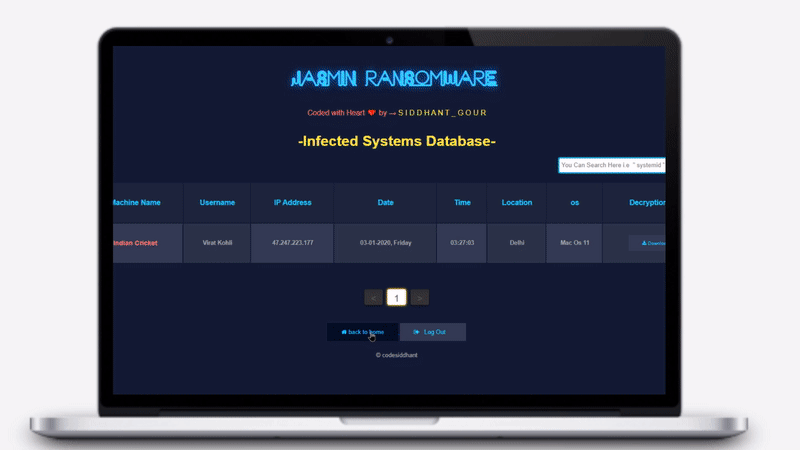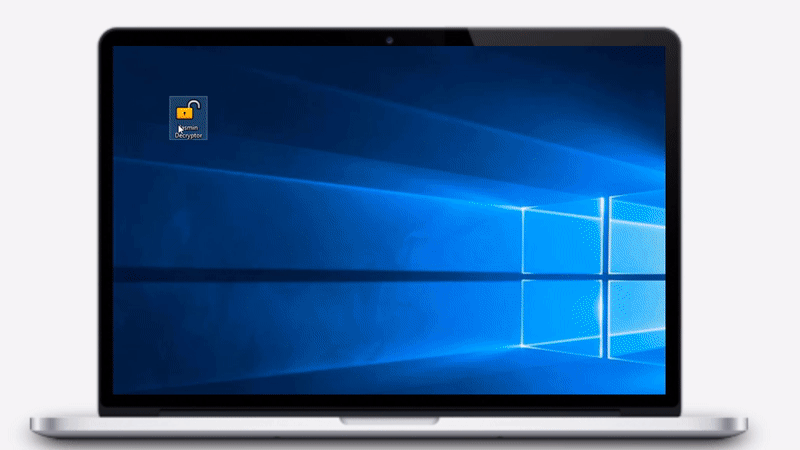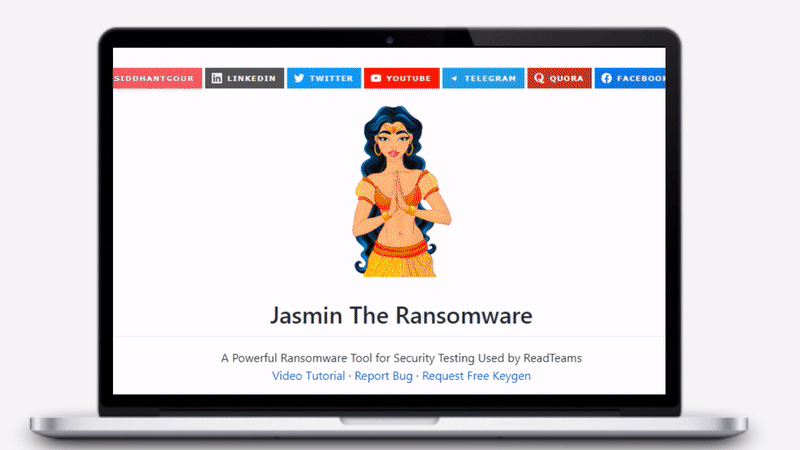 codesiddhant/jasmin-ransomware
Jasmin Ransomware è uno strumento avanzato di red team (clone di WannaCry) utilizzato per simulare attacchi ransomware reali. Jasmin aiuta i…
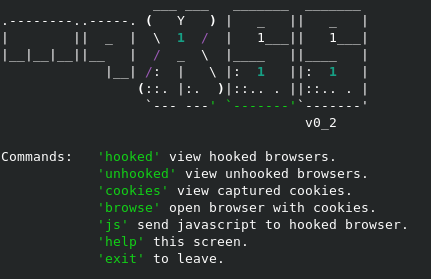 grampae/mqxss
Comunicazione del browser agganciato tramite MQTT.
 mbadanoiu/java-servlets-shell
Backdoor Java Servlet senza JSP ispirata a https://www.redteam-pentesting.de/files/redteam-jboss.tar.gz
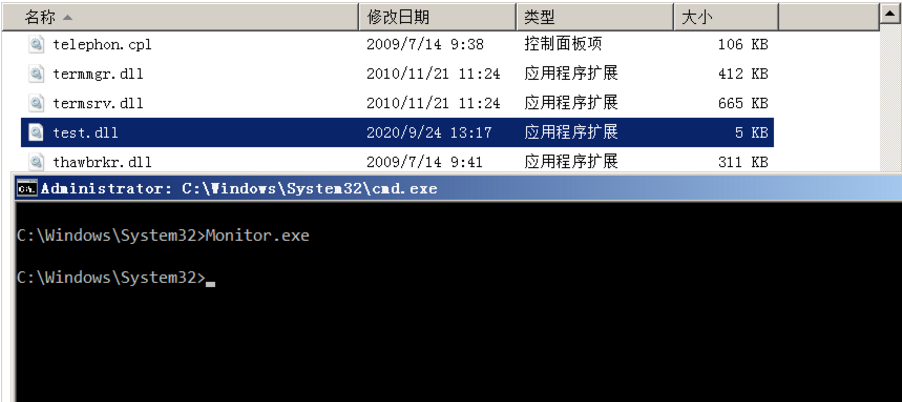 al1ex/monitor
Un vecchio modo per la persistenza.
 al1ex/powershell-c2
Powershell-C2
 al1ex/webshells
Studio di WebShell
 nccgroup/fenrir
PoC per tunnelizzare la shell HTTP inversa di Meterpreter tramite i canali virtuali RDP.
 nccgroup/kubetcd
Post-exploit di un etcd compromesso, ottenere persistenza e shell remota sui nodi.
 nccgroup/metasploitavevasion
Strumento di evasione AV per Metasploit