
gitlab-component
 guardia-ai/gitlab-component
Scanner di conformità all'EU AI Act per pipeline GitLab CI/CD — rileva librerie AI/ML e pubblica la classificazione del rischio come commenti MR.
vulnerability-scannerscode-analysisdevsecops+1
guardia-ai/gitlab-componentScanner di conformità all'EU AI Act per pipeline GitLab CI/CD — rileva librerie AI/ML e pubblica la classificazione del rischio come commenti MR.

 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 keygraphhq/shannon
Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner locale semplice per istanze log4j vulnerabili
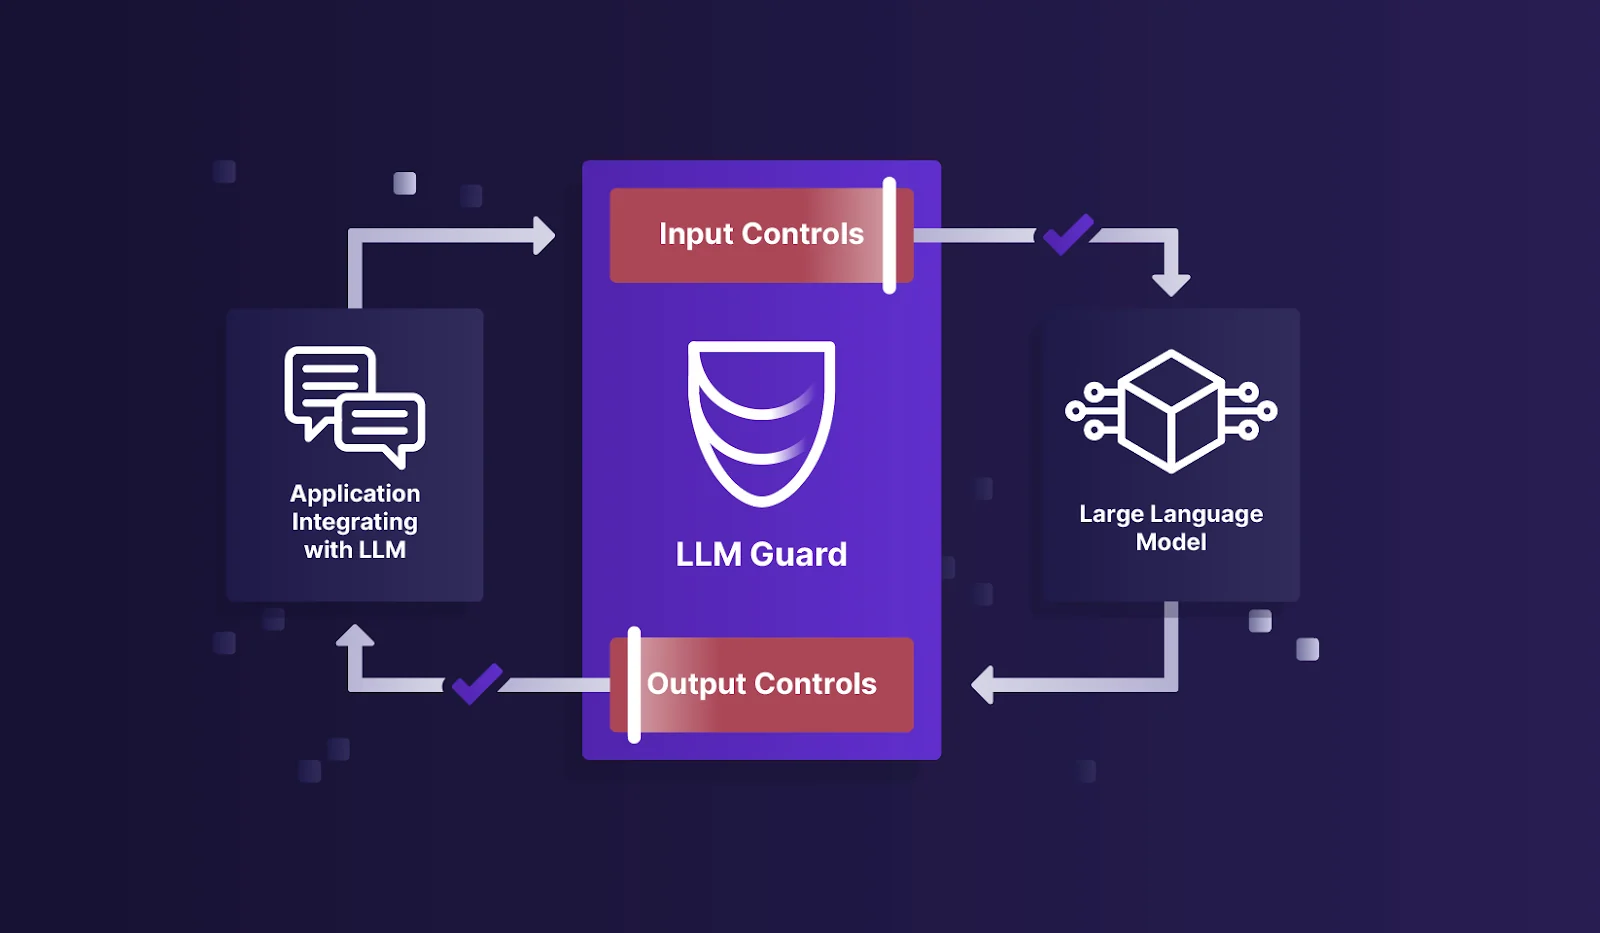 protectai/llm-guard
Il Toolkit di Sicurezza per le Interazioni con gli LLM
 aftermathlabs/vmp2
Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…
 revng/revng-c
Libreria core di binary lifting che traduce codice eseguibile in LLVM IR e ricostruisce sorgenti in stile C per il reverse engineering e flussi di…
 snoopysecurity/broken-vulnerable-code-snippets
Una piccola raccolta di frammenti di codice vulnerabili
 mandiant/route-sixty-sink
Collega le sorgenti ai sink nelle applicazioni C#.
 google/kernel-sanitizers
Sanitizzatori del kernel Linux, rilevatori rapidi di bug per il kernel Linux
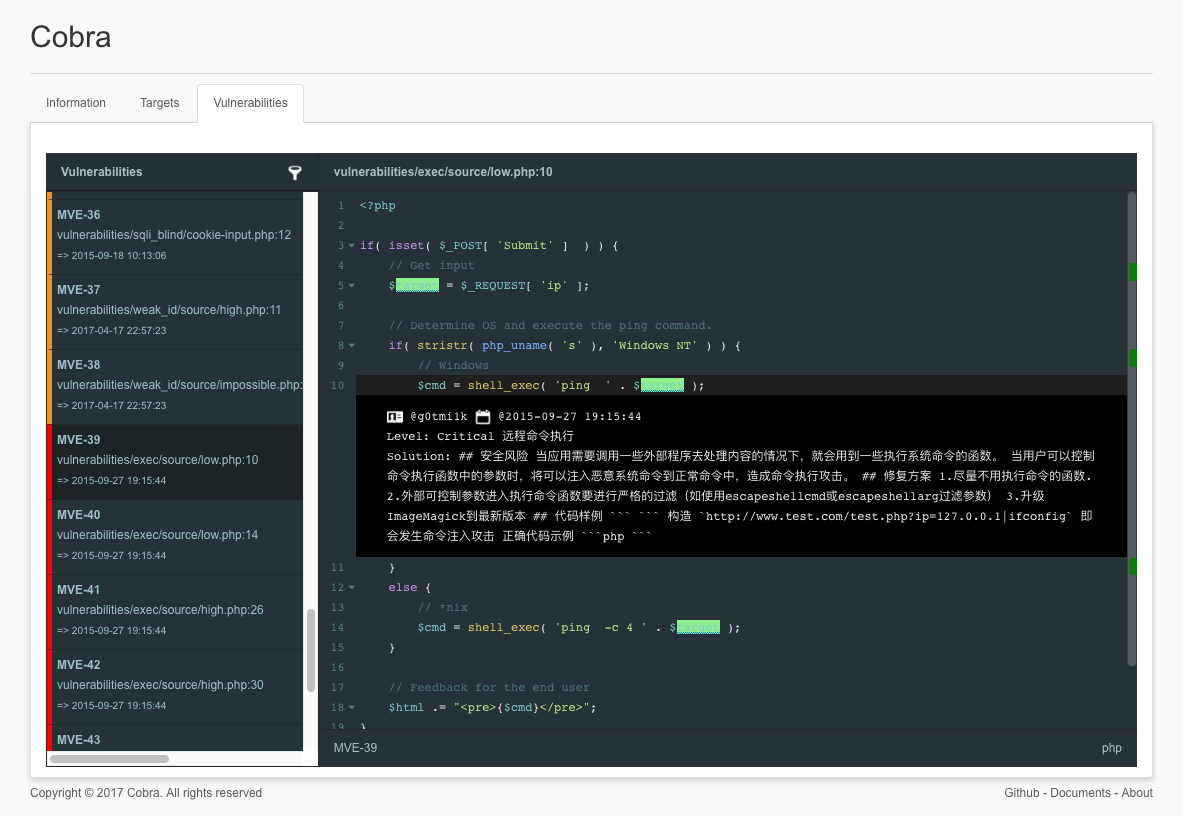 feeicn/cobra
Source Code Security Audit (Audit di sicurezza del codice sorgente)
 mss/log4shell-hotfix-side-effect
Caso di test per verificare se l'hotfix per Log4Shell/CVE-2021-44228 solleverà eventuali eccezioni impreviste
 maweil/bidi_char_detector
Controlla i tuoi file per la presenza di caratteri Unicode BIDI che possono essere utilizzati impropriamente per attacchi alla supply chain. Vedi…
 certcc/cve-2021-44228_scanner
Scanner per file JAR che potrebbero essere vulnerabili a CVE-2021-44228
 mozilla/bleach
Bleach è una libreria di sanificazione HTML basata su lista consentita che escapea o rimuove markup e attributi
 dnspy/dnspy
Debugger .NET ed editor di assembly
 novoda/gradle-static-analysis-plugin
Configurazione semplice di strumenti di analisi statica per progetti Android e Java.