kubeshark
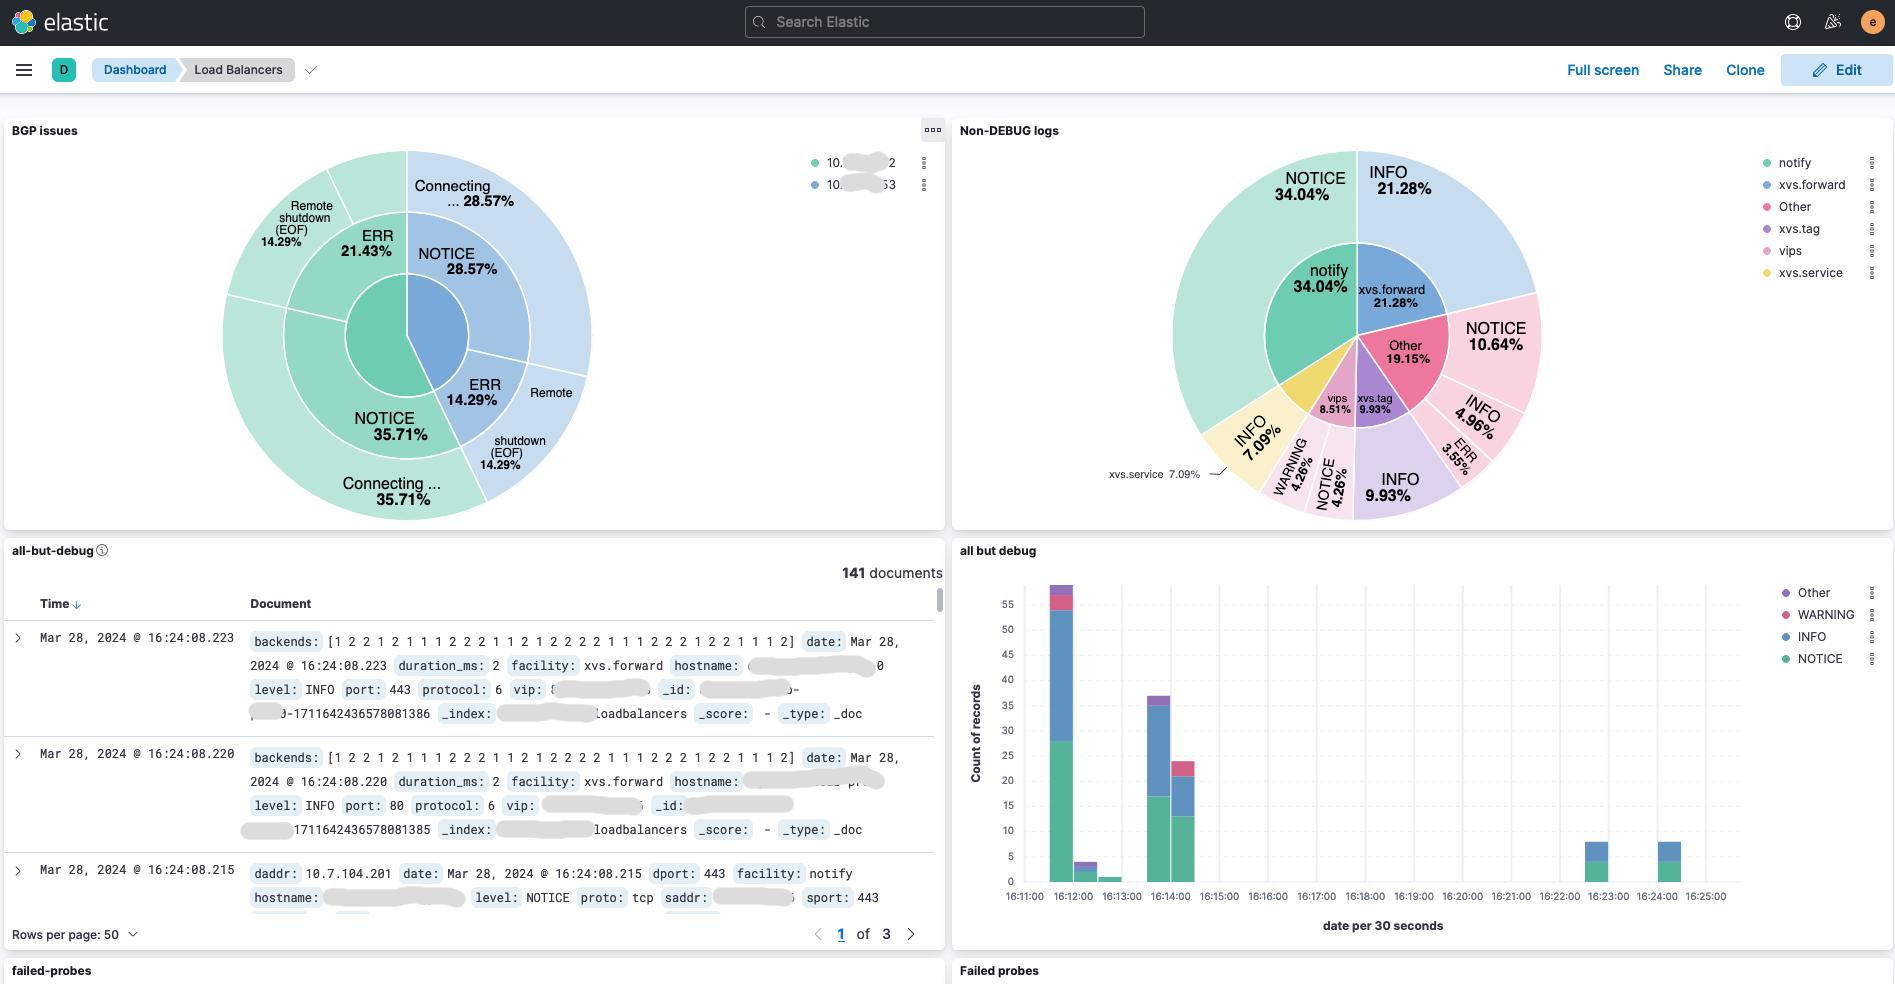
Osservabilità di rete basata su eBPF per Kubernetes. Indicizza il traffico L4/L7 con contesto K8s completo, decrittografa TLS senza chiavi.…

Osservabilità di rete basata su eBPF per Kubernetes. Indicizza il traffico L4/L7 con contesto K8s completo, decrittografa TLS senza chiavi.…

Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro

CVE-2020-9483 O CVE-2020-13921

Scanner di vulnerabilità OpenSSL Heartbleed (CVE-2014-0160).

SDK Java per l'integrazione con Amazon Web Services, che fornisce accesso API sicuro a S3, DynamoDB, EC2 e altro, con autenticazione, crittografia e…

Un bilanciatore di carico di livello 4 orizzontalmente scalabile con Direct Server Return per Linux che utilizza XDP/eBPF

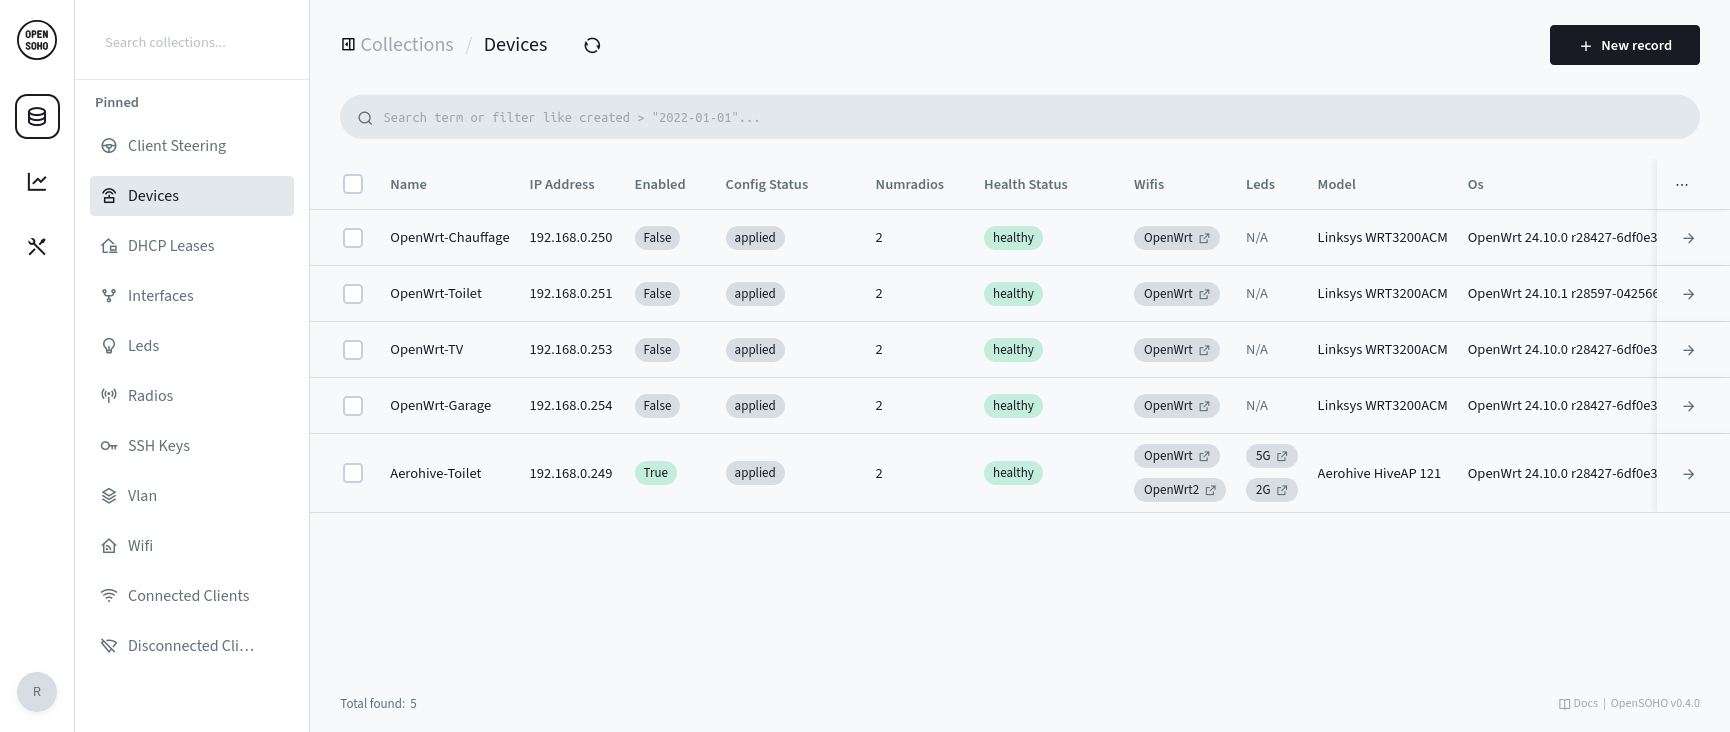
Piattaforma leggera di gestione dispositivi OpenWRT per piccole reti. Configurazione centralizzata, monitoraggio e gestione WiFi per 2–20 dispositivi…

Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.

IngressNightmare (CVE-2025-1974)

Script shell semplice per verificare lo stato della patch Meltdown (CVE-2017-5754) delle istanze EC2

Chef cookbook che fallirà se viene trovata una vulnerabilità bash per CVE-2014-6271

Raccolta personale di file di installazione e distribuzione automatica completa con un clic per il nodo master di Centos7.x + Kubernetes-1.12.3 +…

Attività di remediation per CVE-2018-15686, CVE-2018-16866 e CVE-2018-16888 che interessano SystemD in EL7

Script PowerShell per mitigare CVE-2018-12038. Lo script prende un elenco di PC come input, ottiene il loro tipo di crittografia BitLocker da remoto…

🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali

Un Playbook Ansible per mitigare il rischio di RCE (CVE-2024-6387) fino a quando le piattaforme aggiornano OpenSSH a una versione non vulnerabile.

Correggere l'iniezione di comandi in ImageMagick (CVE-2016-3714) con Ansible.

Script per applicare la soluzione alternativa ufficiale per la vulnerabilità log4j di VMware vCenter CVE-2021-44228