
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sicurezza dell'Infrastruttura Cloud — Strumenti — Pagina 6 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
315 risultati
HSC24RedTeamInfra preview

HSC24RedTeamInfra

GitHubdazzyddos/hsc24redteaminfra

Slide e codici utilizzati per il workshop Red Team Infrastructure Automation

cloud-infrastructure-securityeducationred-teaming
1932 anni fa
ship-safe preview

ship-safe

GitHubasamassekou10/ship-safe

L'agente di sicurezza indipendente per software scritto dall'IA. Trova i problemi, verifica se sono reali e ti mostra le prove. Nucleo…
cloud-infrastructure-securitystatic-analysiscontainer-security+8
7854 giorni fa
SecretsStalker preview

SecretsStalker

GitHubrootsecdev/secretsstalker

Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
authentication-authorizationcloud-infrastructure-securityprivilege-escalation+7
342 mesi fa
AzureADEnumeration preview

AzureADEnumeration

GitHublogisek/azureadenumeration

Microsoft Entra ID (Azure AD) Enumerazione non autenticata
cloud-infrastructure-securityosintreconnaissance+6
798 mesi fa
aad-bofs preview

aad-bofs

GitHubkozmer/aad-bofs

Collezione di BOF per Cobalt Strike per attaccare Azure AD durante operazioni red team, coprendo vettori di autenticazione, enumerazione e…
cloud-infrastructure-securityexploitationpost-exploitation+5
14111 mesi fa
hacktricks-cloud preview

hacktricks-cloud

GitHubhacktricks-wiki/hacktricks-cloud

Knowledge base guidato dalla comunità per il pentesting di ambienti cloud e pipeline CI/CD: tecniche di attacco, enumerazione, escalation dei…
cloud-infrastructure-securitypenetration-testingcloud-security+3
7712 giorni fa
MicroBurst preview

MicroBurst

GitHubnetspi/microburst

Una raccolta di script per valutare la sicurezza di Microsoft Azure.
cloud-infrastructure-securityprivilege-escalationconfiguration-auditing+6
2.4k3 mesi fa
s3-leaks preview

s3-leaks

GitHubnagwww/s3-leaks

Sequenza temporale curata di errori di configurazione dei bucket AWS S3, dati esposti e credenziali IAM divulgate, con link agli incidenti per…
cloud-infrastructure-securitycloud-securitythreat-intelligence+2
4572 mesi fa
slurp-old preview

slurp-old

GitHub0xbharath/slurp-old

Uno strumento per enumerare i bucket S3 manualmente o tramite certstream.
cloud-infrastructure-securityosintreconnaissance+3
833 anni fa
spark-exploit preview

spark-exploit

GitHubakhld/spark-exploit

Esecuzione di codice arbitrario in un cluster Apache Spark non protetto
cloud-infrastructure-securityexploitationpenetration-testing+2
88 anni fa
spaces-finder preview

spaces-finder

GitHubappsecco/spaces-finder

Uno strumento per individuare DigitalOcean Spaces pubblicamente accessibili
cloud-infrastructure-securityosintreconnaissance+4
1566 anni fa
bucket-brute preview

bucket-brute

GitHubrandomrobbiebf/bucket-brute

Uno strumento per il takeover di bucket S3 su AWS
cloud-infrastructure-securityvulnerability-analysisweb-security+3
6 anni fa
S3-from-csp preview

S3-from-csp

GitHubrandomrobbiebf/s3-from-csp

Estrae tutti i bucket S3 dagli header dei report CSP e poi verifica la presenza di vulnerabilità di upload di file.
cloud-infrastructure-securityvulnerability-scannersinformation-gathering+2
13 anni fa
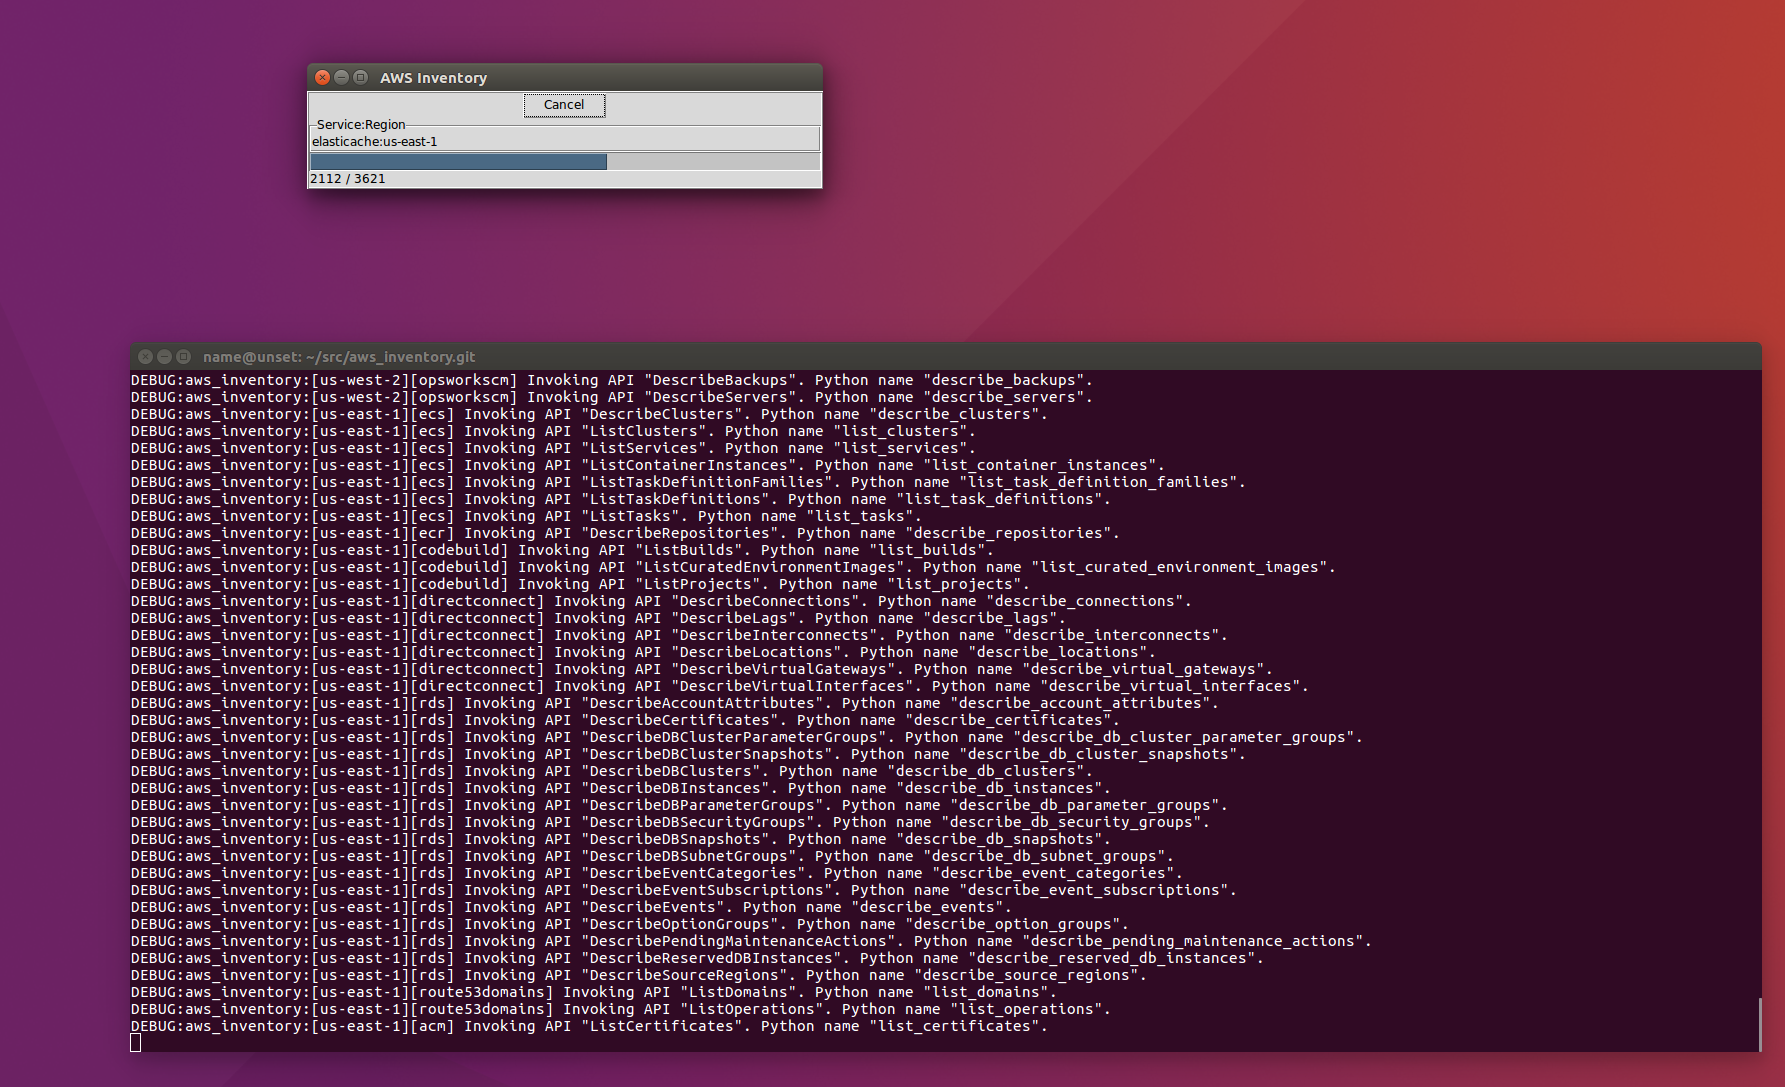
aws-inventory preview

aws-inventory

GitHubnccgroup/aws-inventory

Scopri le risorse create in un account AWS.
cloud-infrastructure-securitycloud-securitymisconfiguration
7382 anni fa
cloud_ip_ranges preview

cloud_ip_ranges

GitHubnccgroup/cloud_ip_ranges

Identifica gli indirizzi IP di proprietà dei provider cloud pubblici
cloud-infrastructure-securityosintreconnaissance+2
1255 anni fa
ConMachi preview

ConMachi

GitHubnccgroup/conmachi

Strumento di audit di sicurezza Blackbox per container: enumera la configurazione di sicurezza dall'interno del container di destinazione
cloud-infrastructure-securitydefensive-toolscontainer-security+4
1067 anni fa
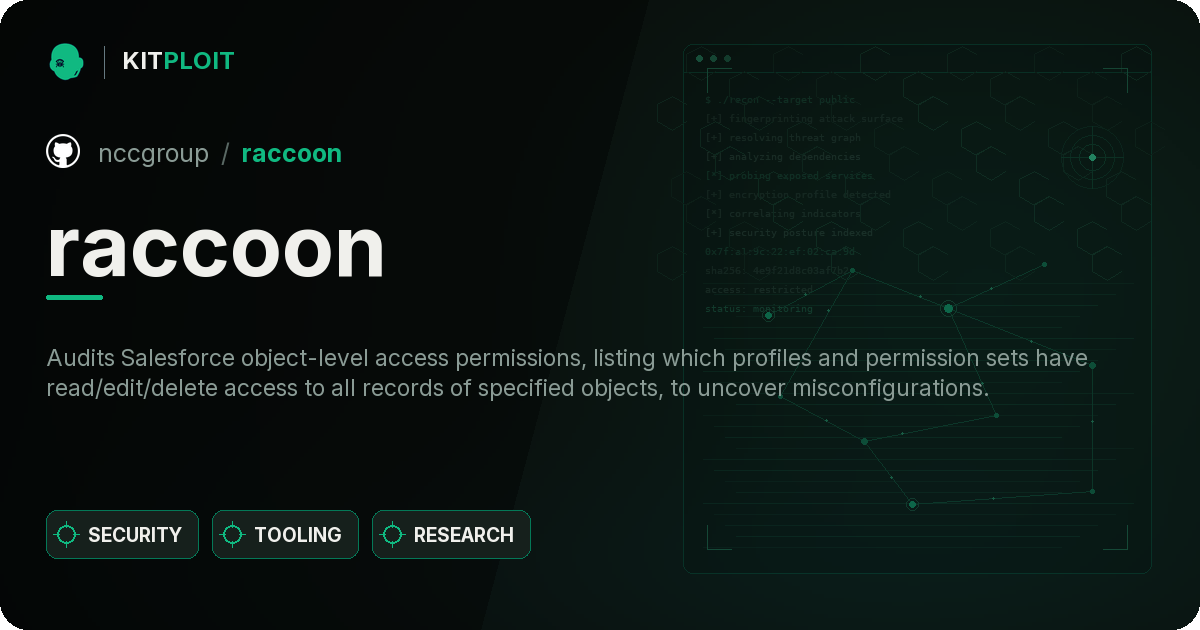
cowcloud preview

cowcloud

GitHubnccgroup/cowcloud

Soluzione serverless AWS per la distribuzione di carichi di lavoro di ricognizione e scansione delle vulnerabilità. Invia le attività tramite…
cloud-infrastructure-securitypenetration-testing-frameworksvulnerability-scanners+5
603 anni fa
raccoon preview

raccoon

GitHubnccgroup/raccoon

Auditor dell'accesso agli oggetti Salesforce

cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+4
1183 anni fa
Precedente1…567…18Successivo